


Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Санкт-петербургский интернет-провайдер AirNet, входящий в число крупнейших операторов связи в городе, сообщил об аварии на сети, вызванной DDoS-атакой. Инцидент привёл к массовым сбоям в доступе к интернет-услугам по всему региону. В компании подтвердили, что речь идёт о вредоносной активности, и специалисты уже работают над восстановлением работоспособности инфраструктуры.

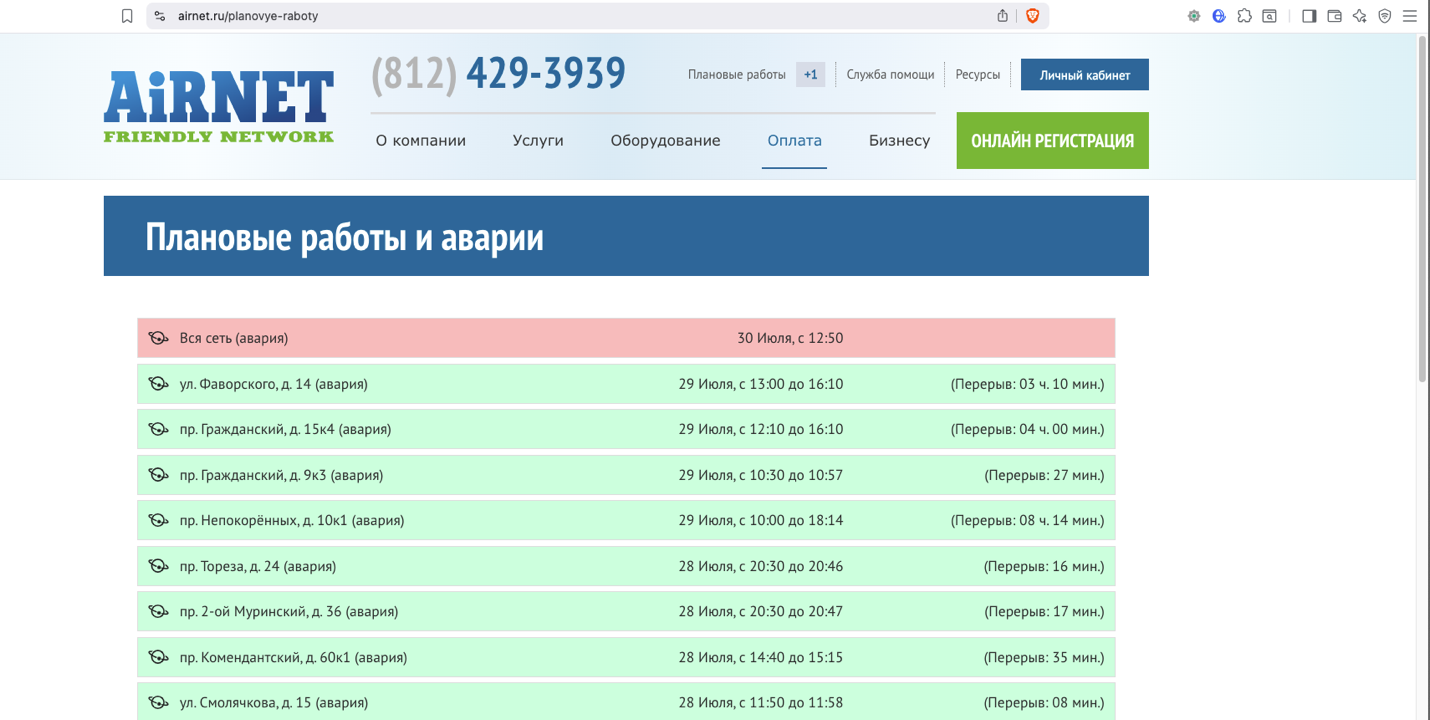
Об инциденте сообщило РИА Новости со ссылкой на официальное заявление компании. На данный момент это сообщение исчезло с главной страницы сайта AirNet, однако на странице с информацией о плановых работах указано, что произошла авария на всей сети оператора.

«В данный момент зафиксирована авария на всю сеть, связанная с вредоносной активностью (DDoS-атака). Специалисты уже занимаются решением проблемы. Как только доступ к услугам возобновится, мы сразу же оповестим вас», — приводит РИА Новости цитату из официального сообщения AirNet.

По данным издания «Фонтанка», в ноябре 2024 года AirNet уже подвергался крупной DDoS-атаке. Тогда последствия чувствовались в течение трёх дней. До этого подобных инцидентов у провайдера зафиксировано не было.

В целом, атаки на интернет-провайдеров участились: за последние два года злоумышленники всё чаще используют именно DDoS. Такие атаки могут продолжаться сколь угодно долго, при этом они менее трудозатратны по сравнению с разрушением или шифрованием инфраструктуры.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru