


В аптечной сети Столички вторые сутки продолжаются неполадки

В аптечной сети Столички вторые сутки продолжаются неполадки

В аптечной сети Столички вторые сутки продолжаются неполадки

Сбой в работе аптечной сети «Столички» продолжается уже вторые сутки. Утром 28 июля перестали открываться сайт и мобильное приложение, а 29 июля проблема затронула кассовую и учётную системы. В результате этого аптеки сети по всей Москве были закрыты.

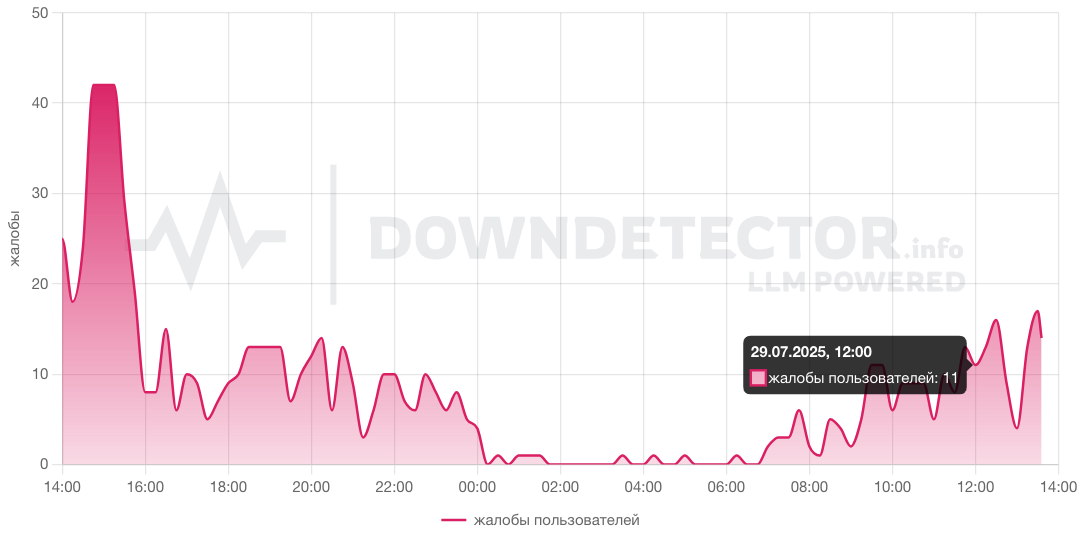
Как сообщило издание «Алло Новости», массовые неполадки начались утром 28 июля. В первую очередь пользователи жаловались на недоступность сайта и приложения.

Сбой задел всю Россию, но, по данным сервиса Downdetector, больше всего сообщений поступало из Москвы, Санкт-Петербурга и Ленинградской области. 29 июля к ним добавились Московская, Нижегородская и Саратовская области.

По данным издания «Деловой квартал», в Санкт-Петербурге все жалобы на проблемы с «Столичками» поступили от абонентов одного оператора связи, имя которого не раскрывается. Это может указывать на локальный сбой, предположили журналисты.

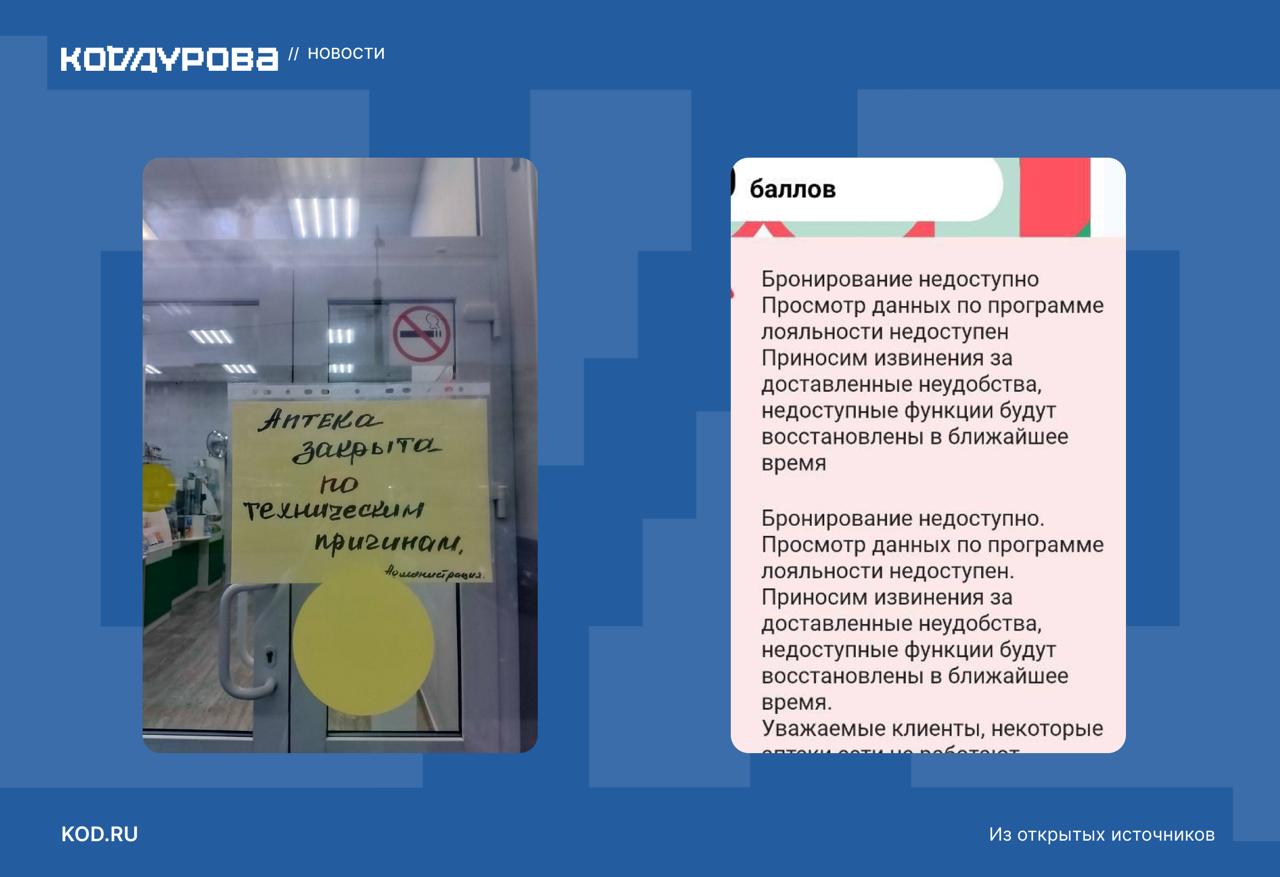
29 июля, как сообщил телеграм-канал Mash, аптеки «Столичек» оказались закрытыми. По словам корреспондентов, не работали торговые точки по всей Москве из-за сбоев в учётной и кассовой системах. В компании рассчитывают восстановить работу в течение одного-двух дней.

«Некоторые аптеки сети не работают по техническим причинам. Приносим свои извинения за неудобства. Мы скоро откроемся», — сообщила пресс-служба сети телеграм-каналу «Код Дурова».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru