


Аэрофлот сообщил о сбое в работе информационных систем

Аэрофлот сообщил о сбое в работе информационных систем

Аэрофлот сообщил о сбое в работе информационных систем

Авиакомпания «Аэрофлот» сообщила о сбое в работе информационных систем, что привело к перебоям в работе цифровых сервисов. В связи с этим возможны задержки и отмены рейсов. Пассажиров предупредили о временных неудобствах и призвали следить за актуальной информацией о вылетах.

Официальное сообщение появилось в телеграм-канале «Аэрофлота»: «В работе информационных систем авиакомпании произошел сбой. Возможны перебои в работе сервисов».

В связи с этим ожидается вынужденная корректировка расписания рейсов, включая переносы и отмены. Пассажирам рекомендуется следить за обновлениями на онлайн-табло на сайте авиакомпании, информационных табло в аэропортах и объявлениями по громкой связи.

Технические специалисты «Аэрофлота» уже работают над устранением сбоя и предпринимают меры для восстановления стабильной работы сервисов. Перевозчик извинился перед пассажирами за доставленные неудобства. О характере сбоя пока не сообщается.

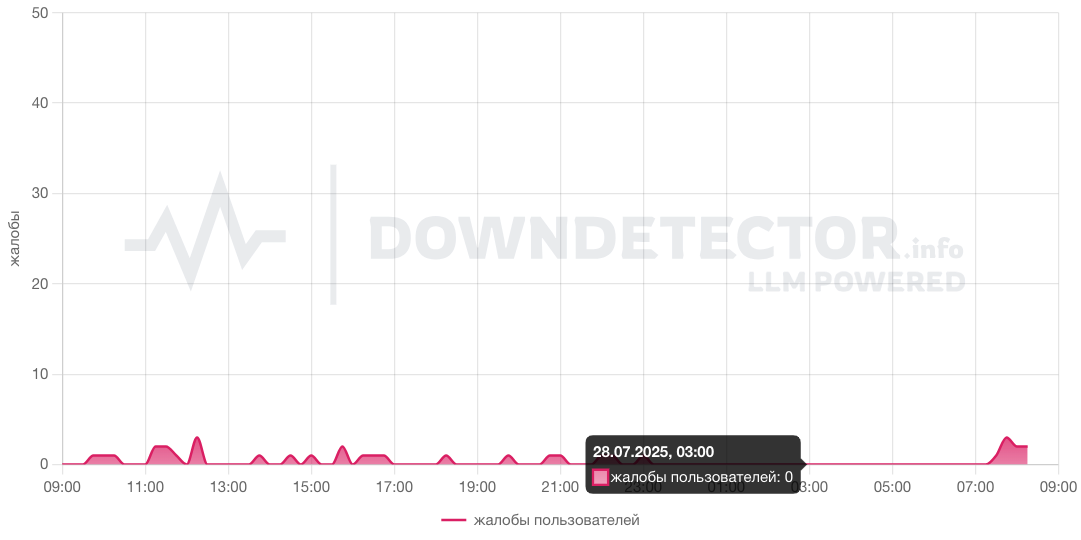
Согласно данным сервиса Downdetector, по состоянию на 8:10 по московскому времени зафиксирован незначительный рост жалоб, преимущественно от зарубежных пользователей. Основные проблемы связаны с недоступностью сайта и сбоем в мобильном приложении.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru