


Обновлена политика MAX: данные пользователей могут передать госорганам

Обновлена политика MAX: данные пользователей могут передать госорганам

Обновлена политика MAX: данные пользователей могут передать госорганам

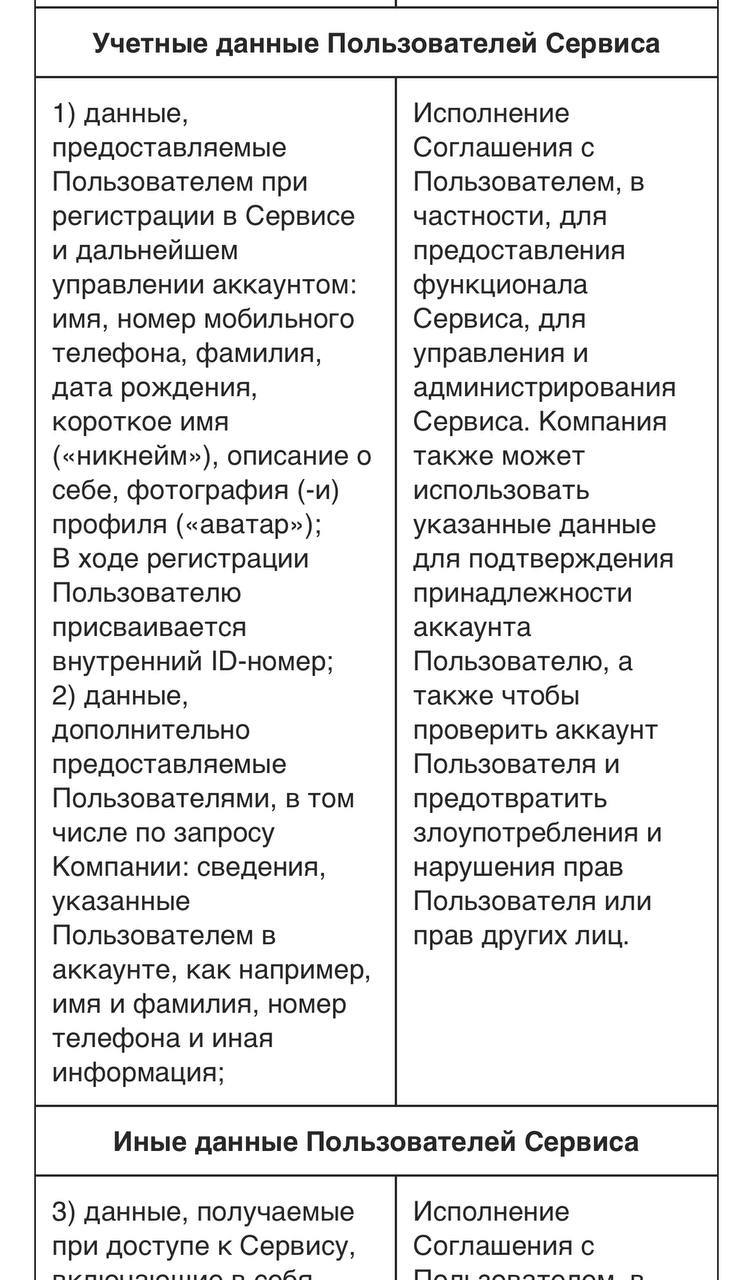
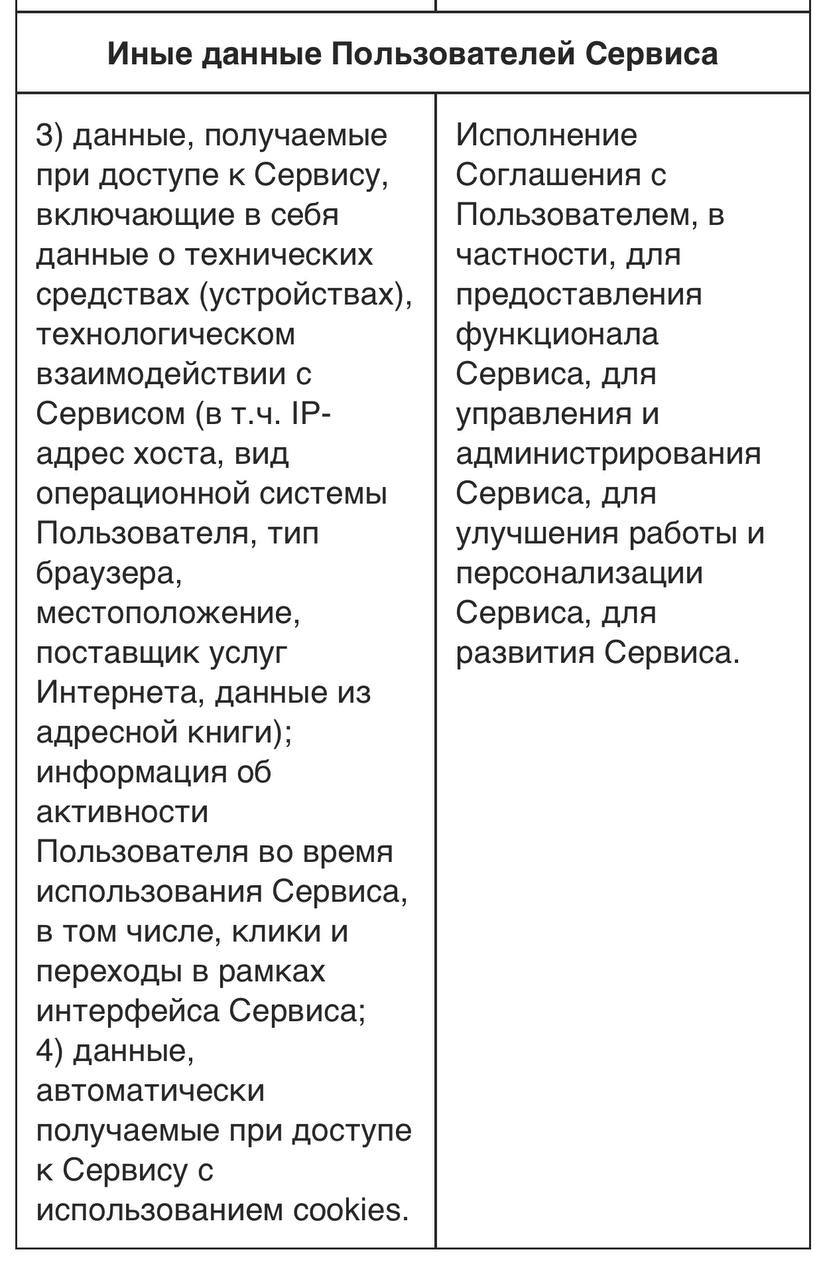
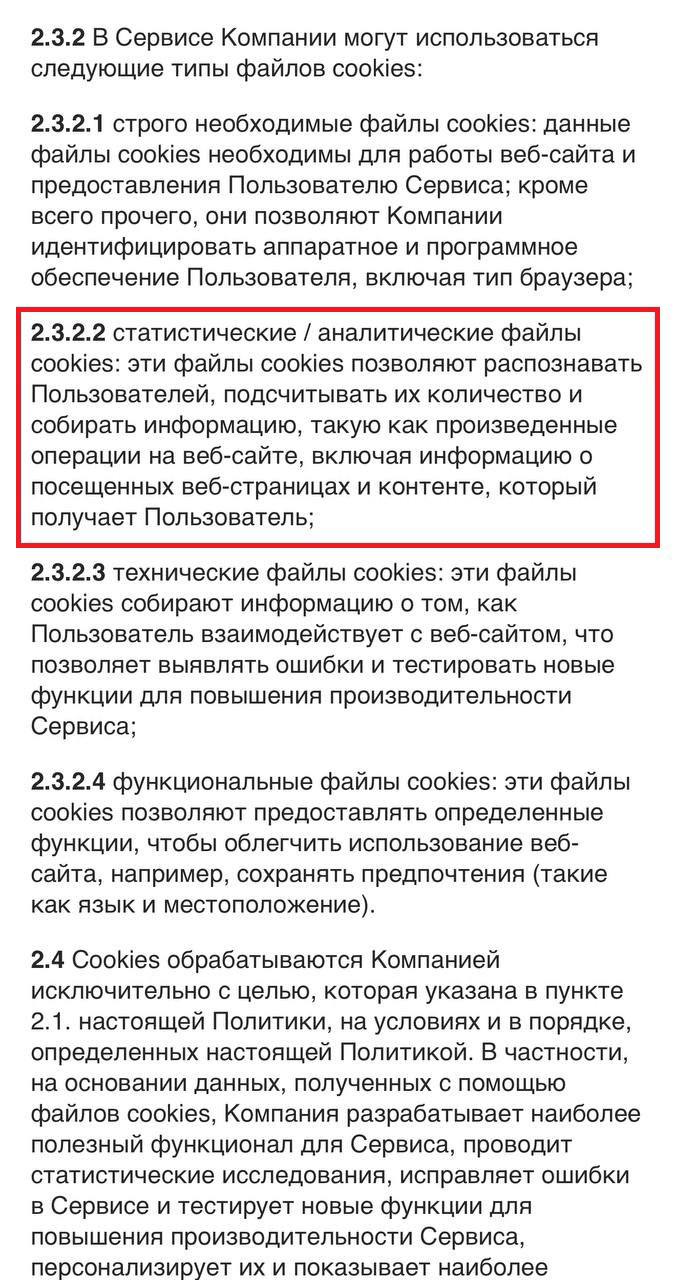
Мессенджер MAX обновил политику конфиденциальности: теперь все пользовательские данные, включая списки контактов, должны храниться на территории России. Эти сведения, согласно новым правилам, могут быть переданы государственным органам в соответствии с законодательством.

Мессенджер MAX был представлен в марте 2025 года. Его разработчиком выступает дочерняя структура VK — «Коммуникационная платформа». По неофициальным данным, MAX является переработанной версией ранее существовавшего мессенджера VK TamTam.

MAX уже получил статус государственного мессенджера. Закон о его создании был подписан президентом 24 июня 2025 года. В числе ключевых преимуществ проекта отмечаются высокий уровень локализации данных и встроенные инструменты на базе ИИ для борьбы с мошенничеством.

Тем не менее у MAX уже обнаружен ряд проблем. В частности, речь шла о возможной передаче данных за рубеж, использовании компонентов из недружественных стран (включая библиотеки польского и украинского происхождения), а также о сборе технической информации об устройстве без ведома пользователя. MAX также критикуют за нестабильность и неудобный интерфейс. В VK все обвинения опровергли. А спустя день после публикации критики компания анонсировала запуск программы вознаграждений за найденные уязвимости в мессенджере.

Тем временем интерес к MAX проявили и киберпреступники. Уже была зафиксирована фишинговая кампания, в рамках которой пользователей обманывали под видом активации «аккаунта безопасности», выманивая коды из СМС для восстановления доступа к другим сервисам. Позже появилась еще одна волна атак, нацеленных на пользователей мессенджера.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru