


Обновлена политика MAX: данные пользователей могут передать госорганам

Обновлена политика MAX: данные пользователей могут передать госорганам

Обновлена политика MAX: данные пользователей могут передать госорганам

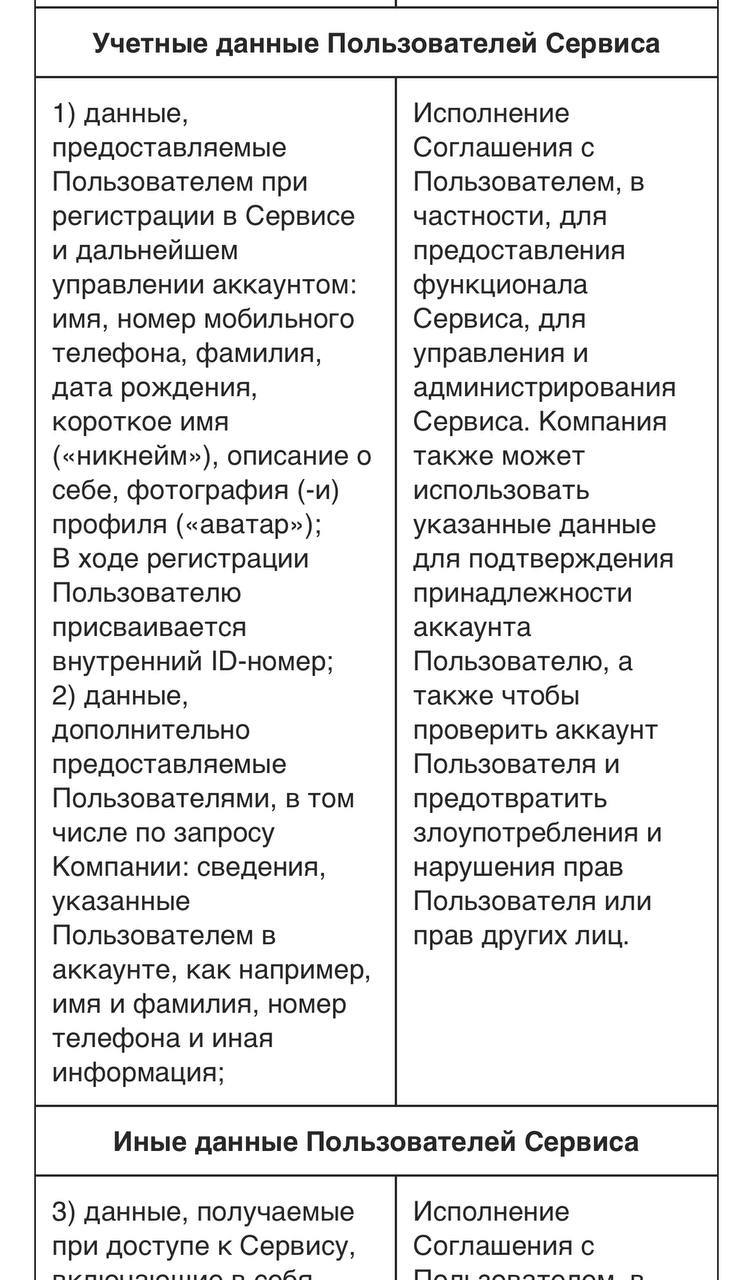
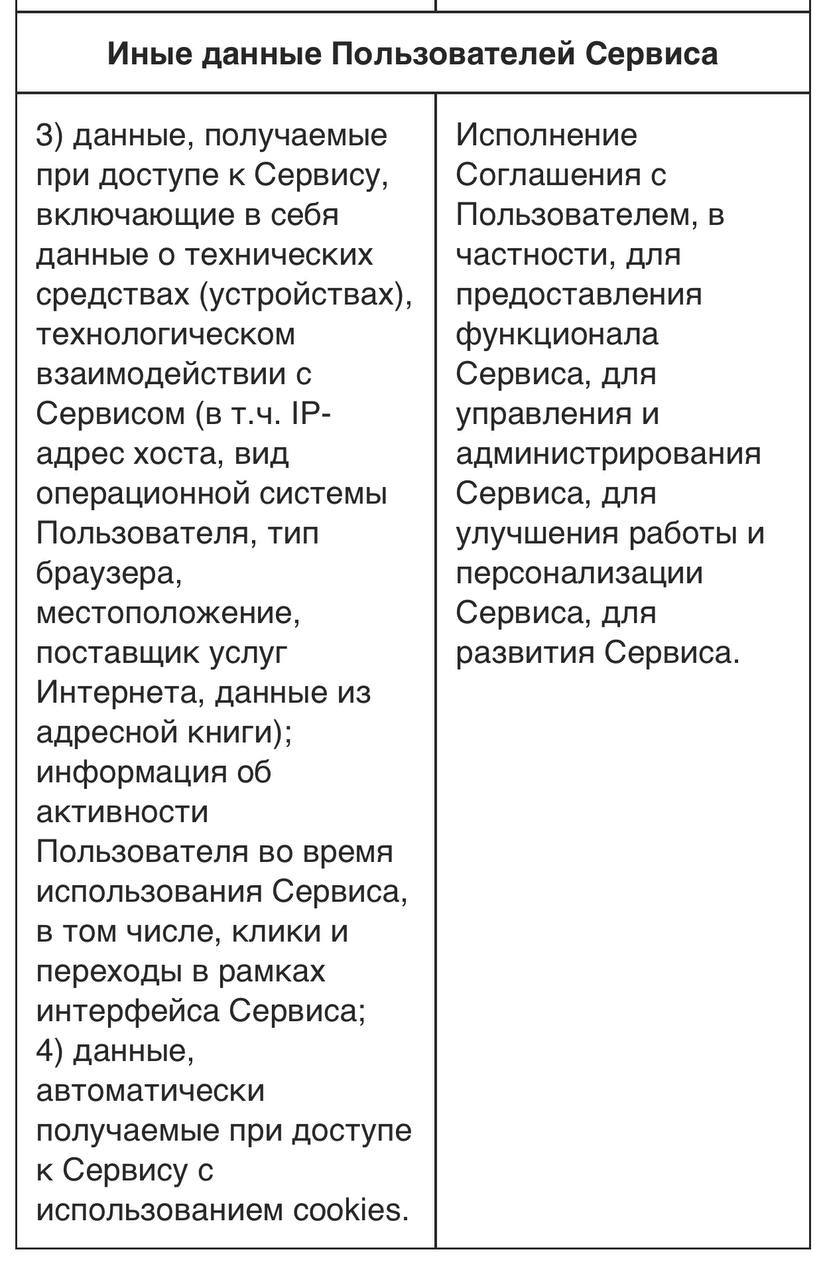
Мессенджер MAX обновил политику конфиденциальности: теперь все пользовательские данные, включая списки контактов, должны храниться на территории России. Эти сведения, согласно новым правилам, могут быть переданы государственным органам в соответствии с законодательством.

Мессенджер MAX был представлен в марте 2025 года. Его разработчиком выступает дочерняя структура VK — «Коммуникационная платформа». По неофициальным данным, MAX является переработанной версией ранее существовавшего мессенджера VK TamTam.

MAX уже получил статус государственного мессенджера. Закон о его создании был подписан президентом 24 июня 2025 года. В числе ключевых преимуществ проекта отмечаются высокий уровень локализации данных и встроенные инструменты на базе ИИ для борьбы с мошенничеством.

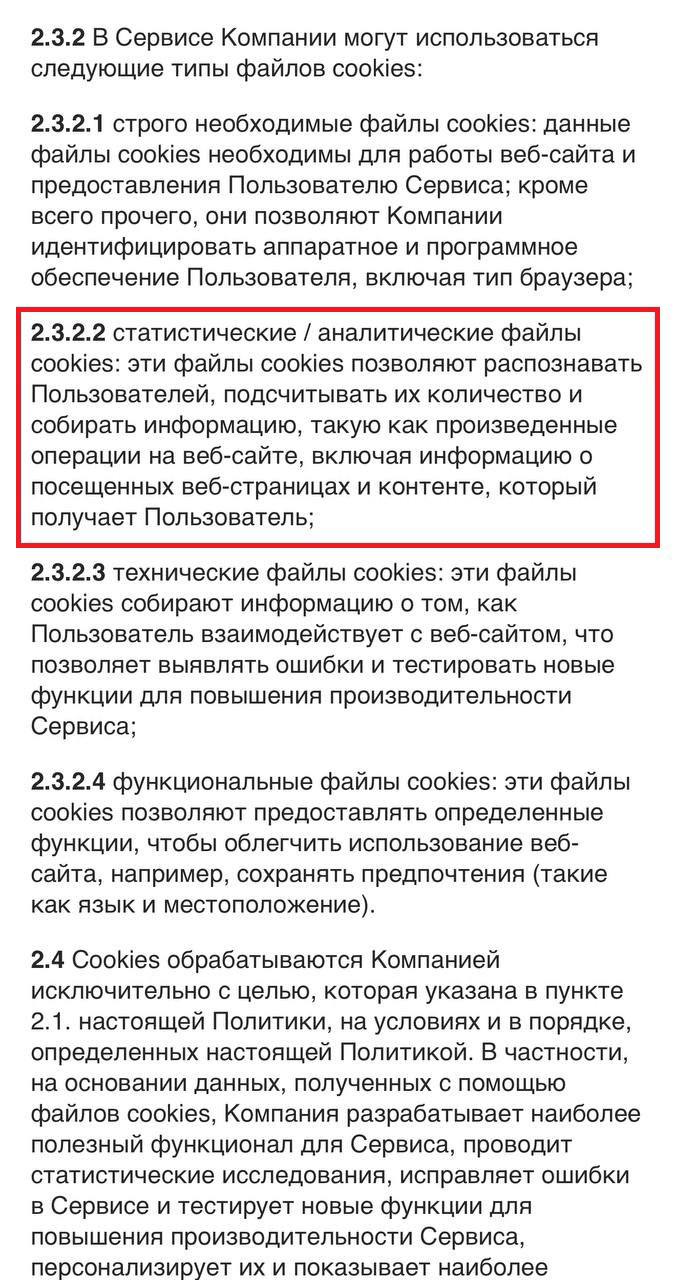
Тем не менее у MAX уже обнаружен ряд проблем. В частности, речь шла о возможной передаче данных за рубеж, использовании компонентов из недружественных стран (включая библиотеки польского и украинского происхождения), а также о сборе технической информации об устройстве без ведома пользователя. MAX также критикуют за нестабильность и неудобный интерфейс. В VK все обвинения опровергли. А спустя день после публикации критики компания анонсировала запуск программы вознаграждений за найденные уязвимости в мессенджере.

Тем временем интерес к MAX проявили и киберпреступники. Уже была зафиксирована фишинговая кампания, в рамках которой пользователей обманывали под видом активации «аккаунта безопасности», выманивая коды из СМС для восстановления доступа к другим сервисам. Позже появилась еще одна волна атак, нацеленных на пользователей мессенджера.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru