


Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Форум Leak Zone, где участники обмениваются украденными базами данных, взломанными аккаунтами и пиратским софтом, случайно раскрыл IP-адреса всех зарегистрированных пользователей. Иронично? Более чем.

Как сообщили исследователи из UpGuard, база данных Elasticsearch, связанная с Leak Zone, была доступна в интернете без пароля.

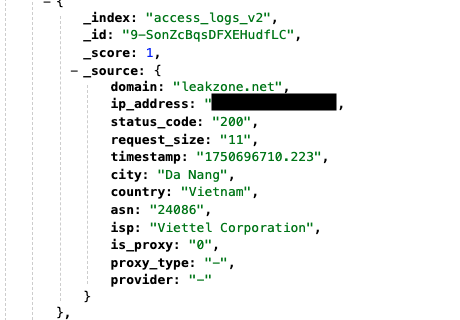
То есть зайти и посмотреть записи мог любой желающий — достаточно было браузера. Всего в открытом доступе оказалось более 22 миллионов записей, каждая из которых содержала IP-адрес и точное время входа в аккаунт. Причём база обновлялась в реальном времени и хранила данные как минимум до 25 июня.

Записи не были напрямую связаны с никами пользователей, но если кто-то заходил на сайт без VPN или других способов маскировки — его можно было идентифицировать. В некоторых случаях даже указывалось, использовался ли прокси или VPN.

Leak Zone стал популярен ещё в 2020 году, продвигая себя как «форум утечек и взломов» с «огромной коллекцией слитых баз» и маркетплейсом с нелегальными услугами. Сейчас у него более 109 тысяч зарегистрированных пользователей.


UpGuard утверждает, что 95% записей в базе касались входов на сам Leak Zone, остальное — логины на связанном сайте AccountBot, где продаются аккаунты к стриминговым сервисам.

Журналисты TechCrunch даже зарегистрировались на Leak Zone ради эксперимента — и мгновенно нашли свою сессию в открытой базе данных. Почему она оказалась в открытом доступе — непонятно. Вероятнее всего, причина банальна: ошибка или неверная настройка.


Связаться с администрацией Leak Zone не удалось: форум отказывался принимать сообщения. Неизвестно, знают ли они о проблеме и собираются ли предупреждать пользователей. По информации UpGuard, на момент публикации база уже была отключена.

На фоне недавних задержаний админов подпольных форумов — включая оператора XSS.is, о котором на днях сообщила Европол — такой конфуз выглядит как очередной тревожный сигнал для участников даркнета: анонимность там давно под вопросом.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru