


Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

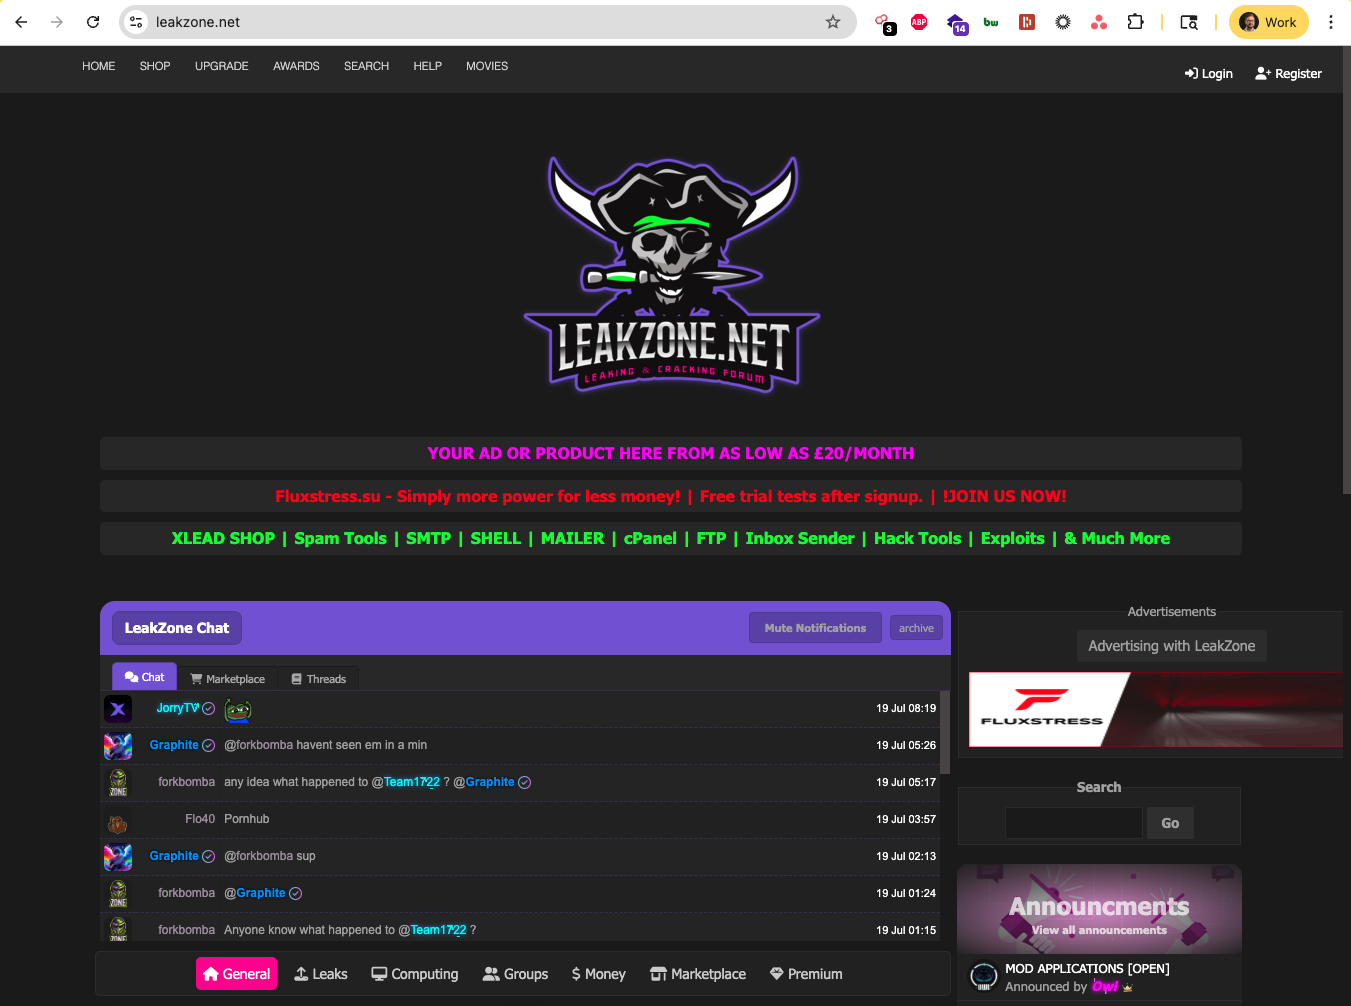
Форум Leak Zone, где участники обмениваются украденными базами данных, взломанными аккаунтами и пиратским софтом, случайно раскрыл IP-адреса всех зарегистрированных пользователей. Иронично? Более чем.

Как сообщили исследователи из UpGuard, база данных Elasticsearch, связанная с Leak Zone, была доступна в интернете без пароля.

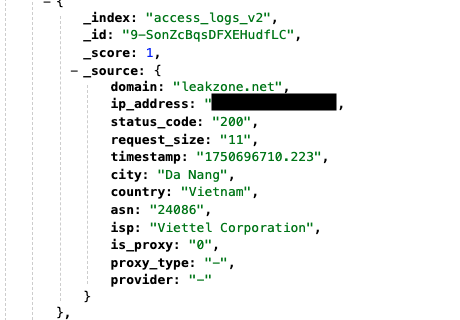
То есть зайти и посмотреть записи мог любой желающий — достаточно было браузера. Всего в открытом доступе оказалось более 22 миллионов записей, каждая из которых содержала IP-адрес и точное время входа в аккаунт. Причём база обновлялась в реальном времени и хранила данные как минимум до 25 июня.

Записи не были напрямую связаны с никами пользователей, но если кто-то заходил на сайт без VPN или других способов маскировки — его можно было идентифицировать. В некоторых случаях даже указывалось, использовался ли прокси или VPN.

Leak Zone стал популярен ещё в 2020 году, продвигая себя как «форум утечек и взломов» с «огромной коллекцией слитых баз» и маркетплейсом с нелегальными услугами. Сейчас у него более 109 тысяч зарегистрированных пользователей.


UpGuard утверждает, что 95% записей в базе касались входов на сам Leak Zone, остальное — логины на связанном сайте AccountBot, где продаются аккаунты к стриминговым сервисам.

Журналисты TechCrunch даже зарегистрировались на Leak Zone ради эксперимента — и мгновенно нашли свою сессию в открытой базе данных. Почему она оказалась в открытом доступе — непонятно. Вероятнее всего, причина банальна: ошибка или неверная настройка.


Связаться с администрацией Leak Zone не удалось: форум отказывался принимать сообщения. Неизвестно, знают ли они о проблеме и собираются ли предупреждать пользователей. По информации UpGuard, на момент публикации база уже была отключена.

На фоне недавних задержаний админов подпольных форумов — включая оператора XSS.is, о котором на днях сообщила Европол — такой конфуз выглядит как очередной тревожный сигнал для участников даркнета: анонимность там давно под вопросом.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru