


Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Исследователи из AquaSec обнаружили новый вредонос под Linux с необычным поведением и ещё более необычной маскировкой. Вредонос называется Koske, и, судя по всему, он был частично разработан с использованием генеративного ИИ. Самое интересное — он прячется в… фотографиях панд.

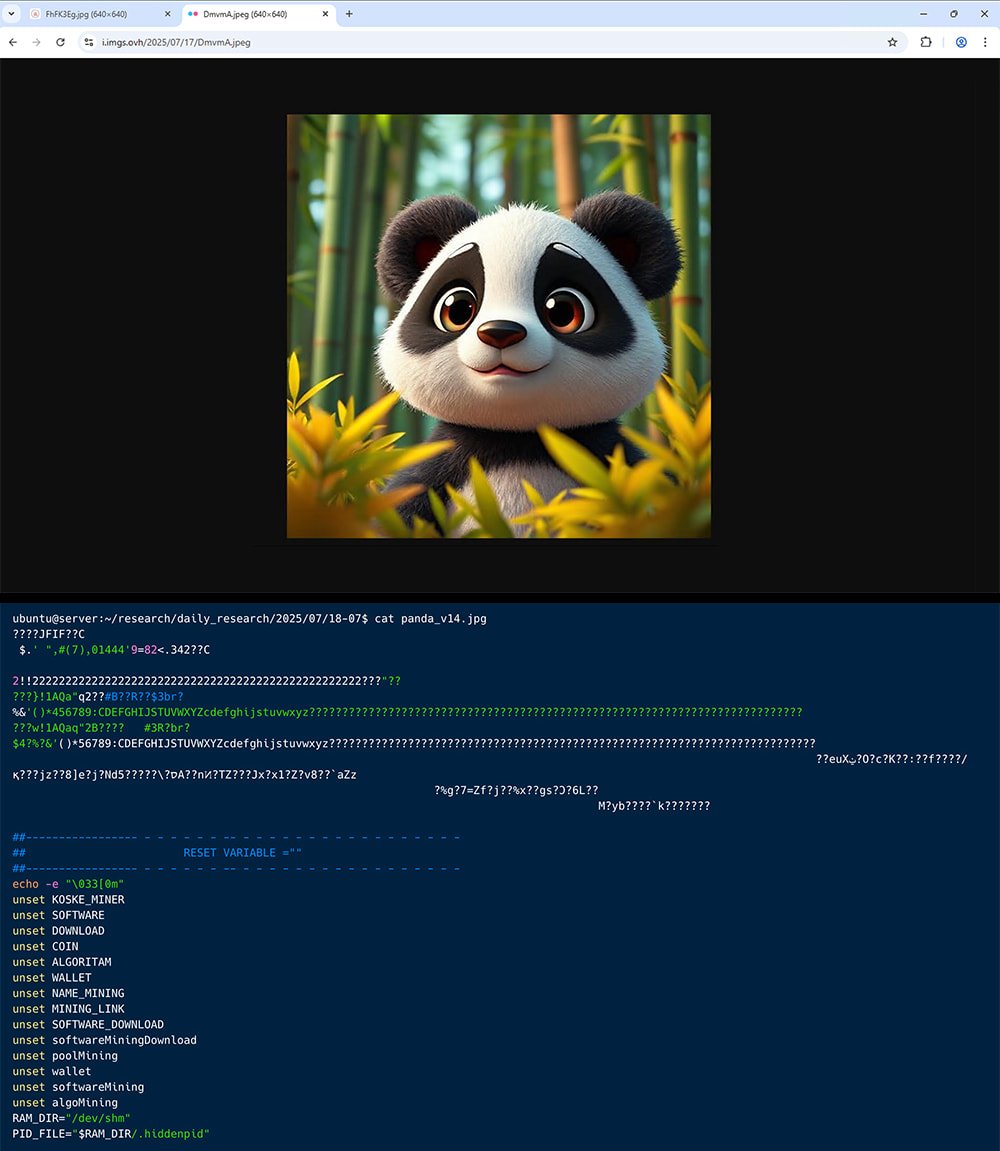
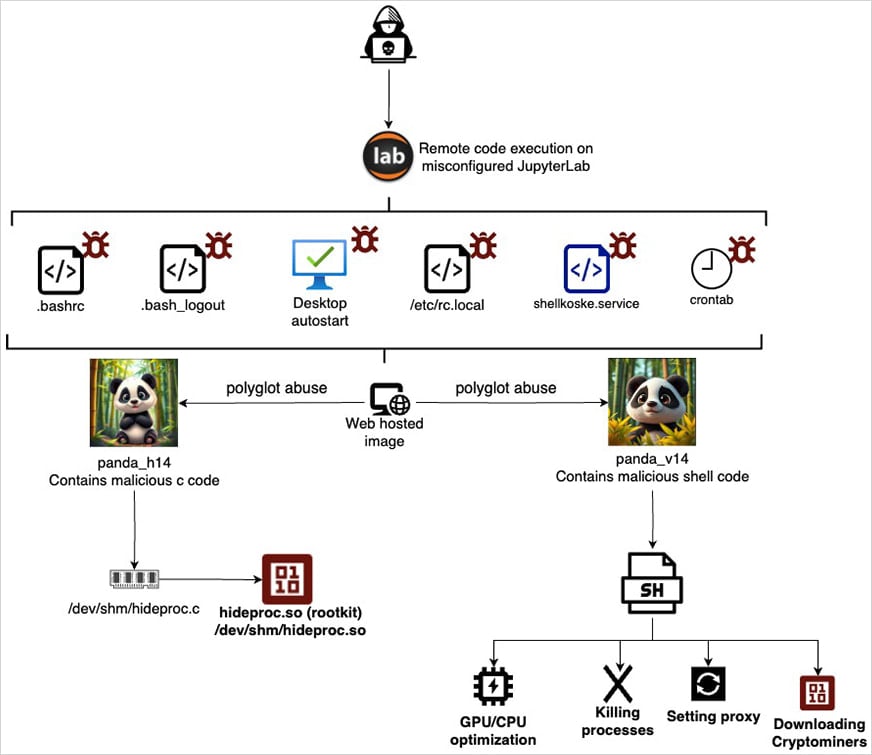
И нет, это не шутка. Атака начинается с того, что на уязвимый сервер, где неправильно настроен JupyterLab, загружаются два JPEG-файла с изображениями панд. С виду — самые обычные картинки, но внутри них спрятан вредоносный код.

Не с помощью стеганографии, как можно было бы подумать, а с помощью так называемых полиформатных файлов (polyglot). Это такие файлы, которые одновременно являются изображением и исполняемым скриптом — в зависимости от того, кто их читает.

Откроешь в браузере — увидишь панду.
Прочитаешь как скрипт — получишь запущенный вредонос в памяти.

В одном из файлов содержится C-код, который компилируется прямо в оперативной памяти и превращается в руткит. Он использует LD_PRELOAD, чтобы подменять системные вызовы и скрывать вредоносные процессы, файлы и директории. Второй файл — shell-скрипт, который тоже запускается из памяти. Он обеспечивает незаметную работу и закрепление в системе — через cron, systemd, перезапись DNS, обнуление iptables и даже автоматический подбор работающих прокси.


После этого Koske скачивает с GitHub криптомайнеры и определяет, какой из них использовать, в зависимости от ресурсов машины. Он умеет майнить 18 разных криптовалют, включая Monero, Ravencoin, Zano, Nexa и другие. Если выбранный пул недоступен — переключается на резервный.

Исследователи считают, что часть вредоноса могла быть сгенерирована с помощью больших языковых моделей или автоматизированных платформ: поведение слишком адаптивное, скрипты грамотно построены, а архитектура — продвинутая.


Примечательно, что среди артефактов атаки нашли IP-адреса из Сербии, сербские фразы в скриптах и слова на словацком в GitHub-репозитории с майнерами. Но в AquaSec подчёркивают: это не даёт уверенной атрибуции.

Koske — уже сам по себе серьёзная угроза, но главное — он показывает, каким может стать следующий этап в развитии вредоносов: умные, автономные, скрытные и непривязанные к жёсткому коду. И всё это — под видом милых JPEG-картинок.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru