


Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Исследователи из AquaSec обнаружили новый вредонос под Linux с необычным поведением и ещё более необычной маскировкой. Вредонос называется Koske, и, судя по всему, он был частично разработан с использованием генеративного ИИ. Самое интересное — он прячется в… фотографиях панд.

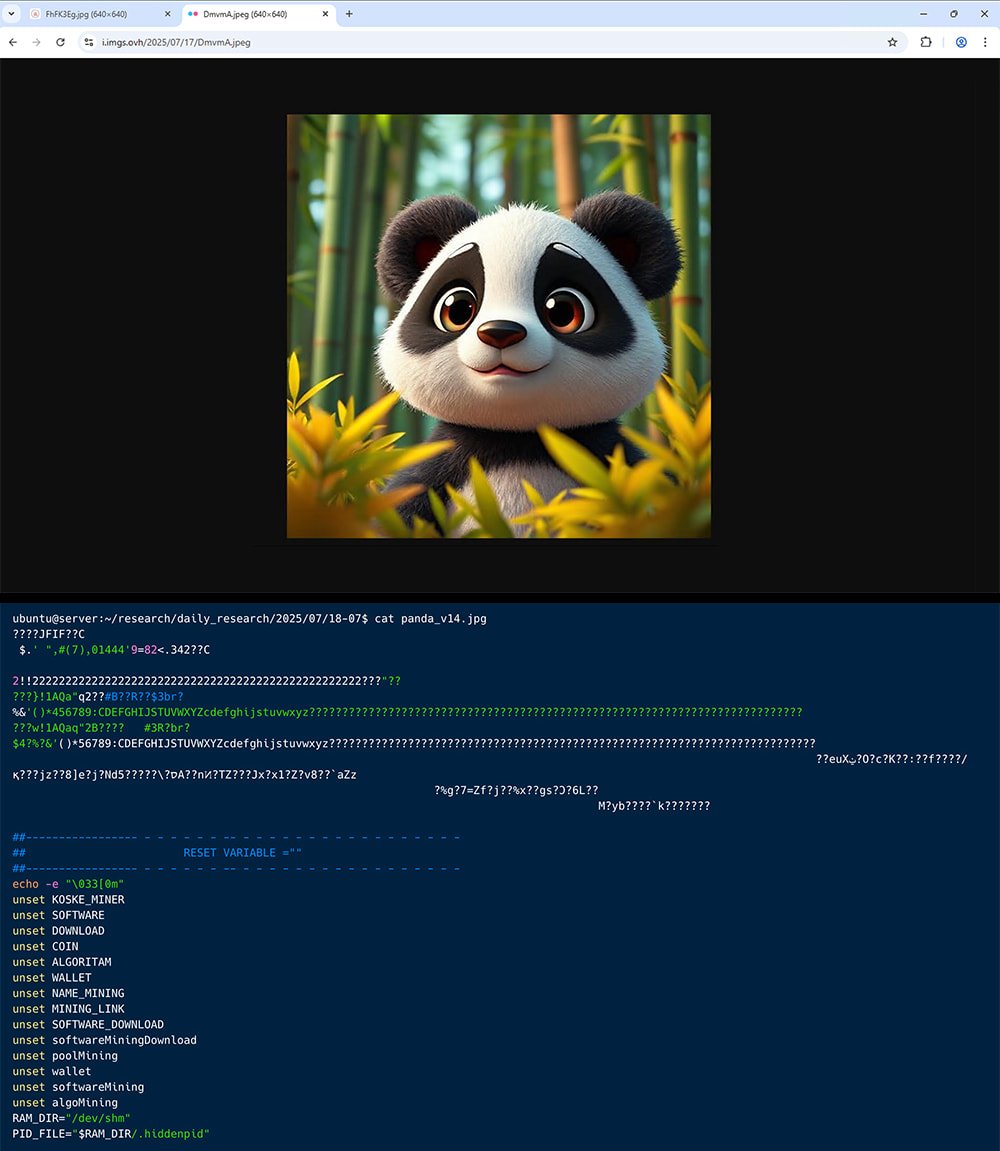
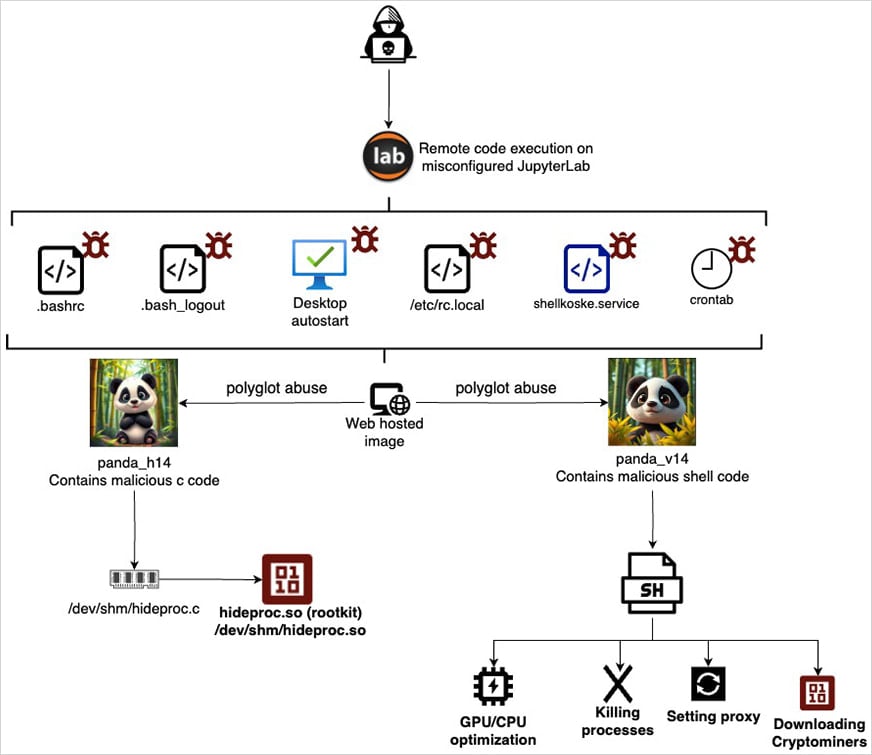
И нет, это не шутка. Атака начинается с того, что на уязвимый сервер, где неправильно настроен JupyterLab, загружаются два JPEG-файла с изображениями панд. С виду — самые обычные картинки, но внутри них спрятан вредоносный код.

Не с помощью стеганографии, как можно было бы подумать, а с помощью так называемых полиформатных файлов (polyglot). Это такие файлы, которые одновременно являются изображением и исполняемым скриптом — в зависимости от того, кто их читает.

Откроешь в браузере — увидишь панду.
Прочитаешь как скрипт — получишь запущенный вредонос в памяти.

В одном из файлов содержится C-код, который компилируется прямо в оперативной памяти и превращается в руткит. Он использует LD_PRELOAD, чтобы подменять системные вызовы и скрывать вредоносные процессы, файлы и директории. Второй файл — shell-скрипт, который тоже запускается из памяти. Он обеспечивает незаметную работу и закрепление в системе — через cron, systemd, перезапись DNS, обнуление iptables и даже автоматический подбор работающих прокси.


После этого Koske скачивает с GitHub криптомайнеры и определяет, какой из них использовать, в зависимости от ресурсов машины. Он умеет майнить 18 разных криптовалют, включая Monero, Ravencoin, Zano, Nexa и другие. Если выбранный пул недоступен — переключается на резервный.

Исследователи считают, что часть вредоноса могла быть сгенерирована с помощью больших языковых моделей или автоматизированных платформ: поведение слишком адаптивное, скрипты грамотно построены, а архитектура — продвинутая.


Примечательно, что среди артефактов атаки нашли IP-адреса из Сербии, сербские фразы в скриптах и слова на словацком в GitHub-репозитории с майнерами. Но в AquaSec подчёркивают: это не даёт уверенной атрибуции.

Koske — уже сам по себе серьёзная угроза, но главное — он показывает, каким может стать следующий этап в развитии вредоносов: умные, автономные, скрытные и непривязанные к жёсткому коду. И всё это — под видом милых JPEG-картинок.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru