


Coyote — первый вредонос, который шпионит через Windows UI Automation

Coyote — первый вредонос, который шпионит через Windows UI Automation

Coyote — первый вредонос, который шпионит через Windows UI Automation

Исследователи из Akamai зафиксировали реальное применение новой техники кражи данных — теперь банковский троян Coyote использует функции Windows, предназначенные для людей с ограниченными возможностями, чтобы следить за действиями пользователя.

Речь идёт о Microsoft UI Automation (UIA) — это фреймворк, который позволяет программам вроде экранных дикторов считывать содержимое интерфейса. Идея отличная, но в руках злоумышленников она становится инструментом для кражи логинов и паролей.

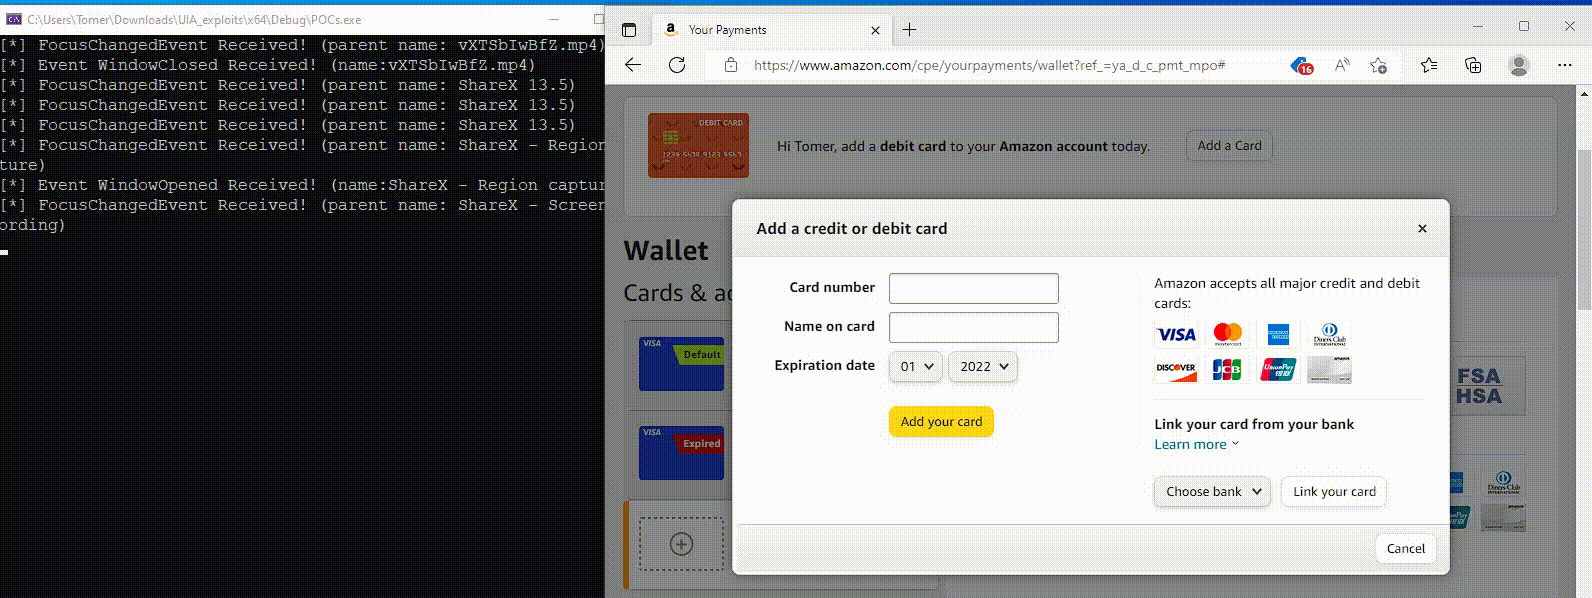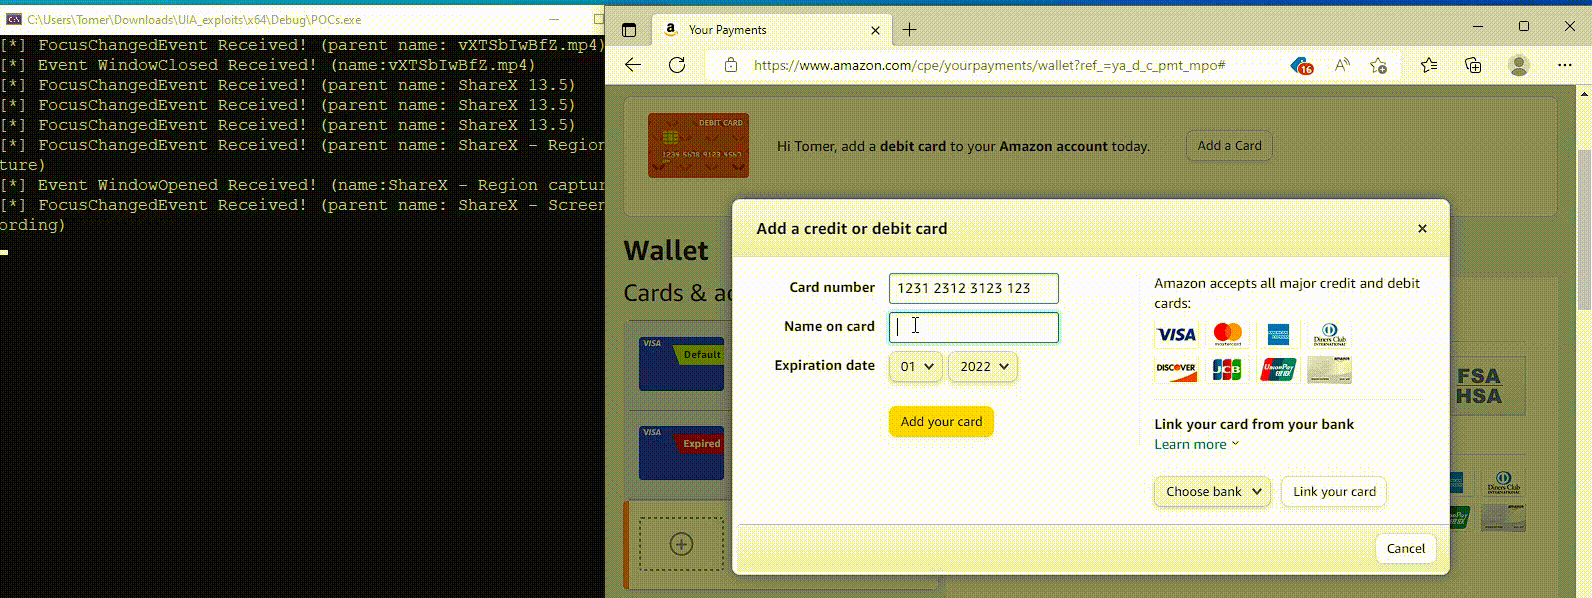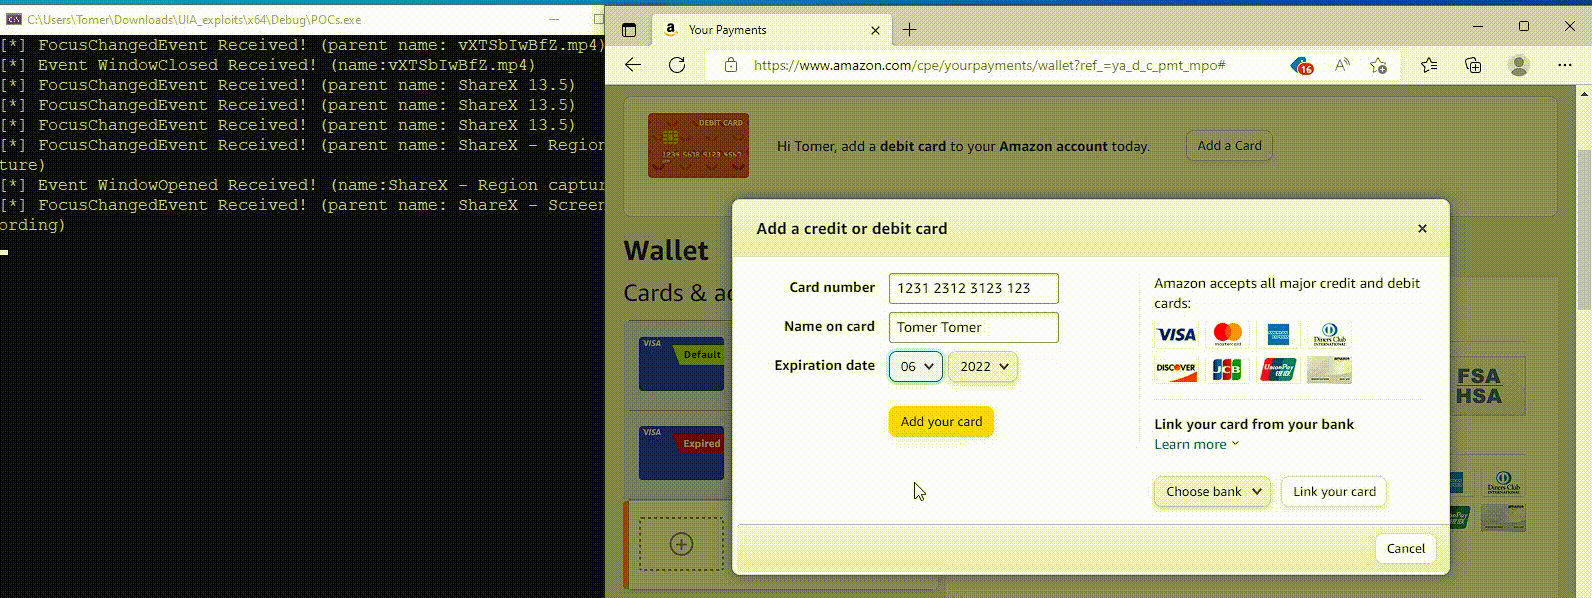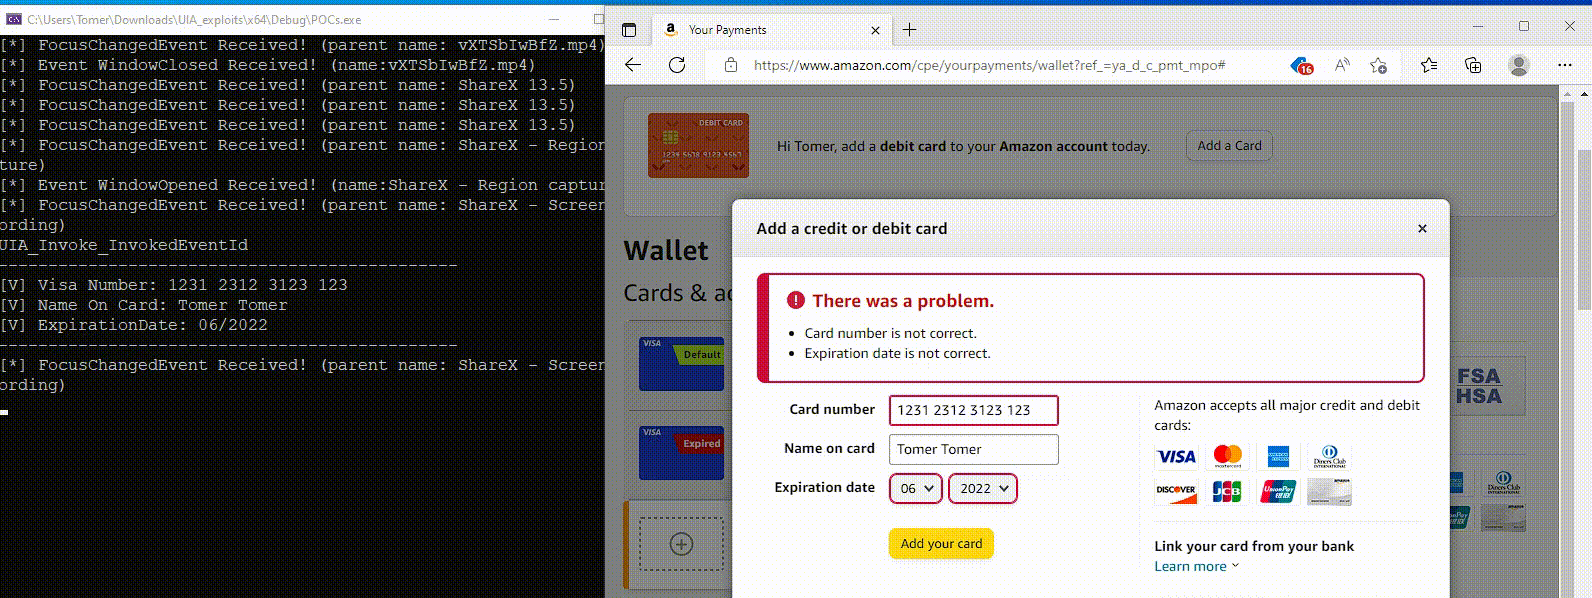
Троян Coyote появился в начале 2024 года и изначально использовал классические методы вроде кейлоггинга и фишинговых наложений. Теперь он стал умнее. Если раньше вредонос искал в названии окна упоминание банка или криптобиржи, то теперь он «залезает» в сам интерфейс браузера и вытаскивает оттуда адрес сайта — через UIA.

Если троян находит совпадение с одним из 75 заранее зашитых в него сервисов (банки вроде Banco do Brasil, Santander, CaixaBank, и криптобиржи вроде Binance, Electrum, Foxbit), он начинает активную фазу кражи данных. При этом сам метод UIA пока используется только на этапе разведки, но Akamai уже показала, что через него можно считывать и введённые логины, и пароли.

«Если не удаётся определить цель по заголовку окна, Coyote использует UIA, чтобы добраться до элементов интерфейса — вкладок и адресной строки, — и сравнивает найденное с зашитым списком», — говорится в отчёте Akamai.


Изначально Akamai предупреждала о такой уязвимости ещё в декабре 2024 года — тогда это была теоретическая угроза. Теперь она стала реальностью.

Особенность подхода — обход защит EDR. UIA не вызывает подозрений у антивирусов и систем мониторинга, потому что считается частью стандартной функциональности Windows. При этом такие же проблемы есть и в Android — там службы доступности давно используются в вредоносах, и Google уже не первый год борется с этой лазейкой.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru