


Call Screening в iOS 26: iPhone сам спросит, кто и зачем звонит

Call Screening в iOS 26: iPhone сам спросит, кто и зачем звонит

Call Screening в iOS 26: iPhone сам спросит, кто и зачем звонит

Если вы поставили бета-версию iOS 26 на iPhone и при этом страдали от спама и робозвонков, могли заметить, что функция «Заглушать неизвестные вызовы» (Silence Unknown Callers) куда-то пропала. Но теперь, с выходом новой беты iOS 26, она вернулась — и стала даже лучше. Теперь это часть новой функции Call Screening.

Что делает Call Screening?

Очень удобная штука: если включена, iPhone сам будет отвечать на вызовы с незнакомых номеров, спрашивать у звонящего, зачем он звонит, и на основе этого решать — стоит ли вообще передавать вызов пользователю.

Если звонок пропущен, ты увидишь, что ответил бот, и что сказал человек на том конце. Такая функциональность помогает понять: это важный звонок или очередной спам.

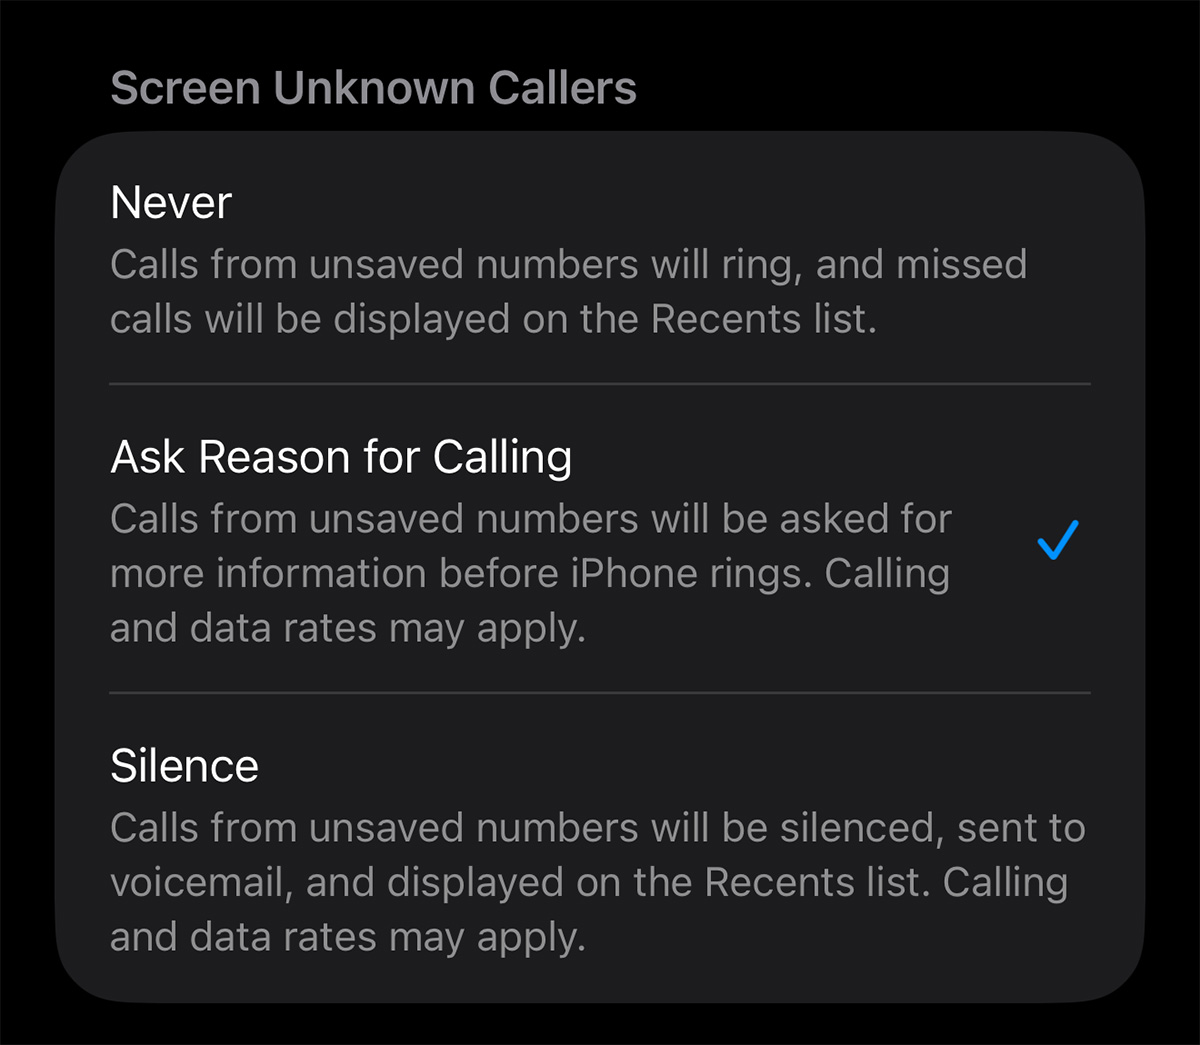
В настройках теперь три варианта:

  • Никогда (Never): все номера, даже неизвестные, будут звонить как обычно.
  • Спросить причину звонка (Ask Reason for Calling): звонок перехватывает система, спрашивает, кто и зачем, а уже потом решает, стоит ли тебя тревожить.
  • Заглушить (Silence): вызов просто молча отправляется в голосовую почту и попадает в список пропущенных.

Источник: 9to5Mac


Важно: во втором и третьем вариантах могут применяться тарифы на передачу данных или звонки, особенно если пользователь не в сети Wi-Fi.

Call Screening — одна из главных новинок в приложении «Телефон» в iOS 26. Там же появятся функции Hold Assist (помогает не слушать музыку в ожидании ответа) и Live Translation (перевод звонков в реальном времени).

Полезно и, честно говоря, давно напрашивалось.

Ранее в этом месяце мы писали, что FaceTime в iOS 26 блокирует звонок при попытке раздеться в кадре. Что происходит: если камера зафиксирует нечто похожее на обнажённое тело, звонок замирает — и видео, и звук. А на экране появляется предупреждение с двумя вариантами: либо продолжить разговор, либо сразу завершить его.

Кроме того, в iOS 26 и macOS Tahoe обещают расширить автозаполнение 2FA-кодов на сторонний софт.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru