


Вредоносные APK под видом соцсетей атакуют пользователей Android

Вредоносные APK под видом соцсетей атакуют пользователей Android

Вредоносные APK под видом соцсетей атакуют пользователей Android

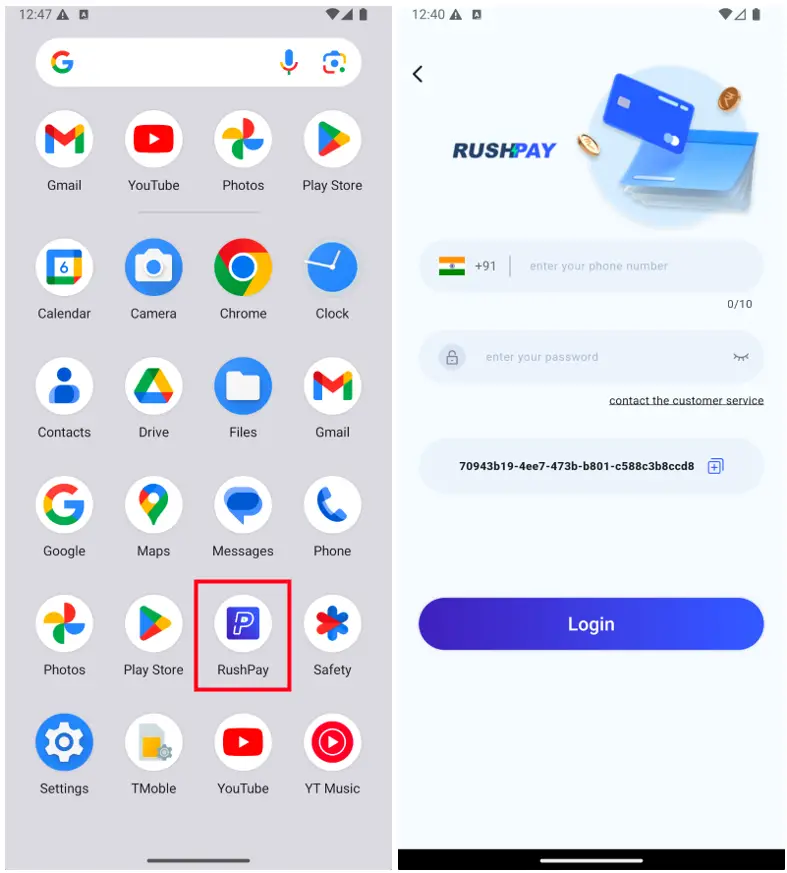
Специалисты обнаружили крупную вредоносную кампанию, нацеленную на пользователей Android. Мошенники создают поддельные приложения, которые маскируются под популярные соцсети и активно распространяются через фишинговые сообщения, левые сайты и с помощью социальной инженерии.

Как отмечается в отчёте Trustwave SpiderLabs, жертву просто уговаривают вручную установить APK-файл с непроверенного источника.

После установки приложение просит массу разрешений, собирает личные данные и может даже использовать устройство для скликивания рекламы — чтобы зарабатывать на трафике.

Эксперты говорят, что вредоносы делятся на несколько видов:

  • ворующие логины и пароли (особенно к банкам и соцсетям);
  • «вознаграждающие» за выполнение заданий — но всё это фейк;
  • приложения-однодневки для ставок и азартных игр;
  • вредоносы, собирающие контакты, историю звонков и информацию об устройстве;
  • фейковые рекламные приложения, симулирующие клики и показы.


Самое продвинутое приложение в этой цепочке — подделка под Facebook (принадлежит компании Meta, признанной экстремистской и запрещённой в России).

Оно оформлено как настоящая страница Facebook Ads, просит тонну разрешений (в том числе фиктивных — якобы «фейсбучных»), а затем связывается с командным сервером, получая зашифрованные команды и подгружая новые настройки.

Интересно, что приложение умеет «притворяться приличным» — например, если заподозрит, что запущено в песочнице или эмуляторе, оно не показывает вредоносную активность.

Более того, злоумышленники используют специальные инструменты для обхода проверки подлинности APK, так что вредонос может пройти за нормальное приложение.

Хотя точную страну происхождения назвать не удалось, в коде и инфраструктуре нашли следы, указывающие на «китайских операторов».

Что делать, чтобы не попасться:

  • Никогда не устанавливайте APK-файлы из сомнительных источников.
  • Пользуйтесь только официальными магазинами приложений.
  • Следите за разрешениями, которые запрашивает приложение.
  • Устанавливайте антивирус или хотя бы мониторинг сети и активности приложений.

Схемы становятся всё изощрённее, так что бдительность — лучший инструмент защиты.

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru