


Вредоносные APK под видом соцсетей атакуют пользователей Android

Вредоносные APK под видом соцсетей атакуют пользователей Android

Вредоносные APK под видом соцсетей атакуют пользователей Android

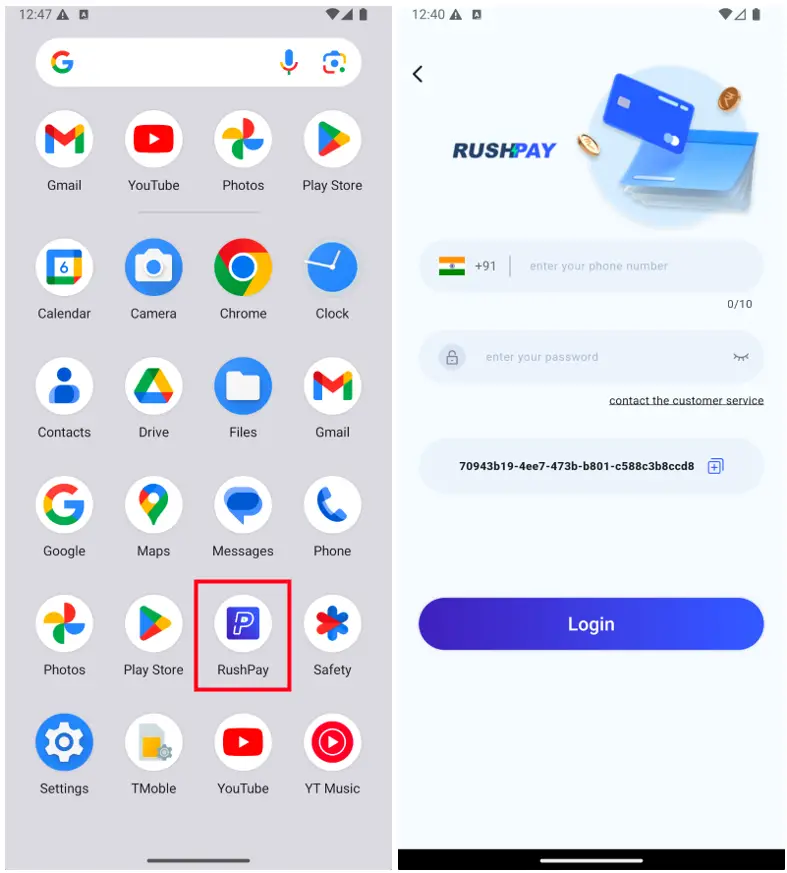
Специалисты обнаружили крупную вредоносную кампанию, нацеленную на пользователей Android. Мошенники создают поддельные приложения, которые маскируются под популярные соцсети и активно распространяются через фишинговые сообщения, левые сайты и с помощью социальной инженерии.

Как отмечается в отчёте Trustwave SpiderLabs, жертву просто уговаривают вручную установить APK-файл с непроверенного источника.

После установки приложение просит массу разрешений, собирает личные данные и может даже использовать устройство для скликивания рекламы — чтобы зарабатывать на трафике.

Эксперты говорят, что вредоносы делятся на несколько видов:

  • ворующие логины и пароли (особенно к банкам и соцсетям);
  • «вознаграждающие» за выполнение заданий — но всё это фейк;
  • приложения-однодневки для ставок и азартных игр;
  • вредоносы, собирающие контакты, историю звонков и информацию об устройстве;
  • фейковые рекламные приложения, симулирующие клики и показы.


Самое продвинутое приложение в этой цепочке — подделка под Facebook (принадлежит компании Meta, признанной экстремистской и запрещённой в России).

Оно оформлено как настоящая страница Facebook Ads, просит тонну разрешений (в том числе фиктивных — якобы «фейсбучных»), а затем связывается с командным сервером, получая зашифрованные команды и подгружая новые настройки.

Интересно, что приложение умеет «притворяться приличным» — например, если заподозрит, что запущено в песочнице или эмуляторе, оно не показывает вредоносную активность.

Более того, злоумышленники используют специальные инструменты для обхода проверки подлинности APK, так что вредонос может пройти за нормальное приложение.

Хотя точную страну происхождения назвать не удалось, в коде и инфраструктуре нашли следы, указывающие на «китайских операторов».

Что делать, чтобы не попасться:

  • Никогда не устанавливайте APK-файлы из сомнительных источников.
  • Пользуйтесь только официальными магазинами приложений.
  • Следите за разрешениями, которые запрашивает приложение.
  • Устанавливайте антивирус или хотя бы мониторинг сети и активности приложений.

Схемы становятся всё изощрённее, так что бдительность — лучший инструмент защиты.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru