


Вредоносные APK под видом соцсетей атакуют пользователей Android

Вредоносные APK под видом соцсетей атакуют пользователей Android

Вредоносные APK под видом соцсетей атакуют пользователей Android

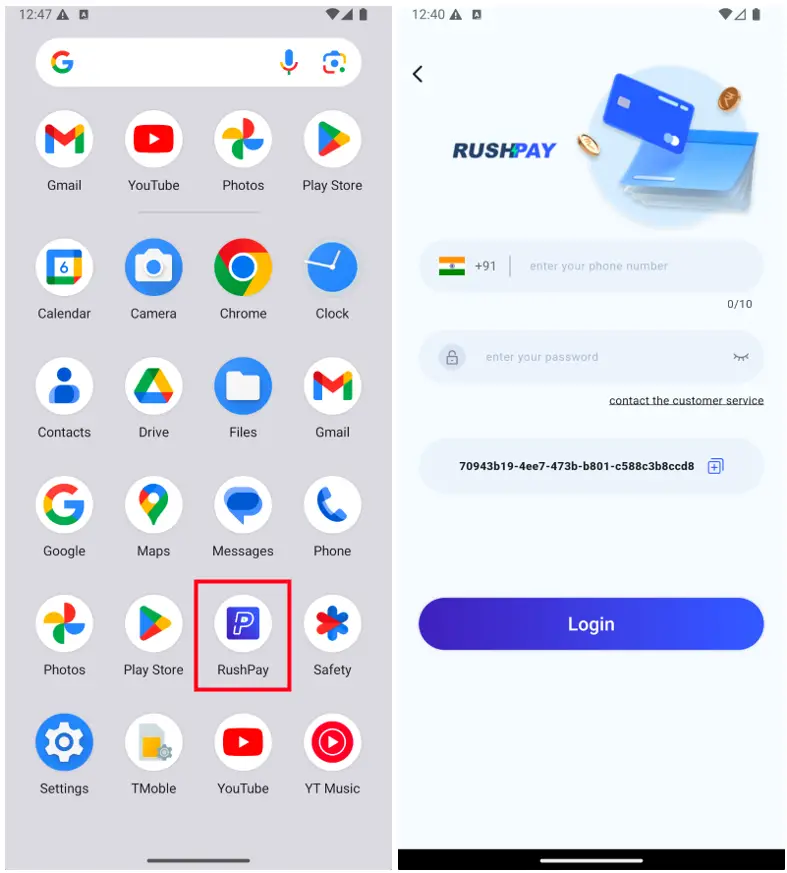
Специалисты обнаружили крупную вредоносную кампанию, нацеленную на пользователей Android. Мошенники создают поддельные приложения, которые маскируются под популярные соцсети и активно распространяются через фишинговые сообщения, левые сайты и с помощью социальной инженерии.

Как отмечается в отчёте Trustwave SpiderLabs, жертву просто уговаривают вручную установить APK-файл с непроверенного источника.

После установки приложение просит массу разрешений, собирает личные данные и может даже использовать устройство для скликивания рекламы — чтобы зарабатывать на трафике.

Эксперты говорят, что вредоносы делятся на несколько видов:

  • ворующие логины и пароли (особенно к банкам и соцсетям);
  • «вознаграждающие» за выполнение заданий — но всё это фейк;
  • приложения-однодневки для ставок и азартных игр;
  • вредоносы, собирающие контакты, историю звонков и информацию об устройстве;
  • фейковые рекламные приложения, симулирующие клики и показы.


Самое продвинутое приложение в этой цепочке — подделка под Facebook (принадлежит компании Meta, признанной экстремистской и запрещённой в России).

Оно оформлено как настоящая страница Facebook Ads, просит тонну разрешений (в том числе фиктивных — якобы «фейсбучных»), а затем связывается с командным сервером, получая зашифрованные команды и подгружая новые настройки.

Интересно, что приложение умеет «притворяться приличным» — например, если заподозрит, что запущено в песочнице или эмуляторе, оно не показывает вредоносную активность.

Более того, злоумышленники используют специальные инструменты для обхода проверки подлинности APK, так что вредонос может пройти за нормальное приложение.

Хотя точную страну происхождения назвать не удалось, в коде и инфраструктуре нашли следы, указывающие на «китайских операторов».

Что делать, чтобы не попасться:

  • Никогда не устанавливайте APK-файлы из сомнительных источников.
  • Пользуйтесь только официальными магазинами приложений.
  • Следите за разрешениями, которые запрашивает приложение.
  • Устанавливайте антивирус или хотя бы мониторинг сети и активности приложений.

Схемы становятся всё изощрённее, так что бдительность — лучший инструмент защиты.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru