


Злоумышленники маскируют Android-троян под приложение OnlyFans

Злоумышленники маскируют Android-троян под приложение OnlyFans

Злоумышленники маскируют Android-троян под приложение OnlyFans

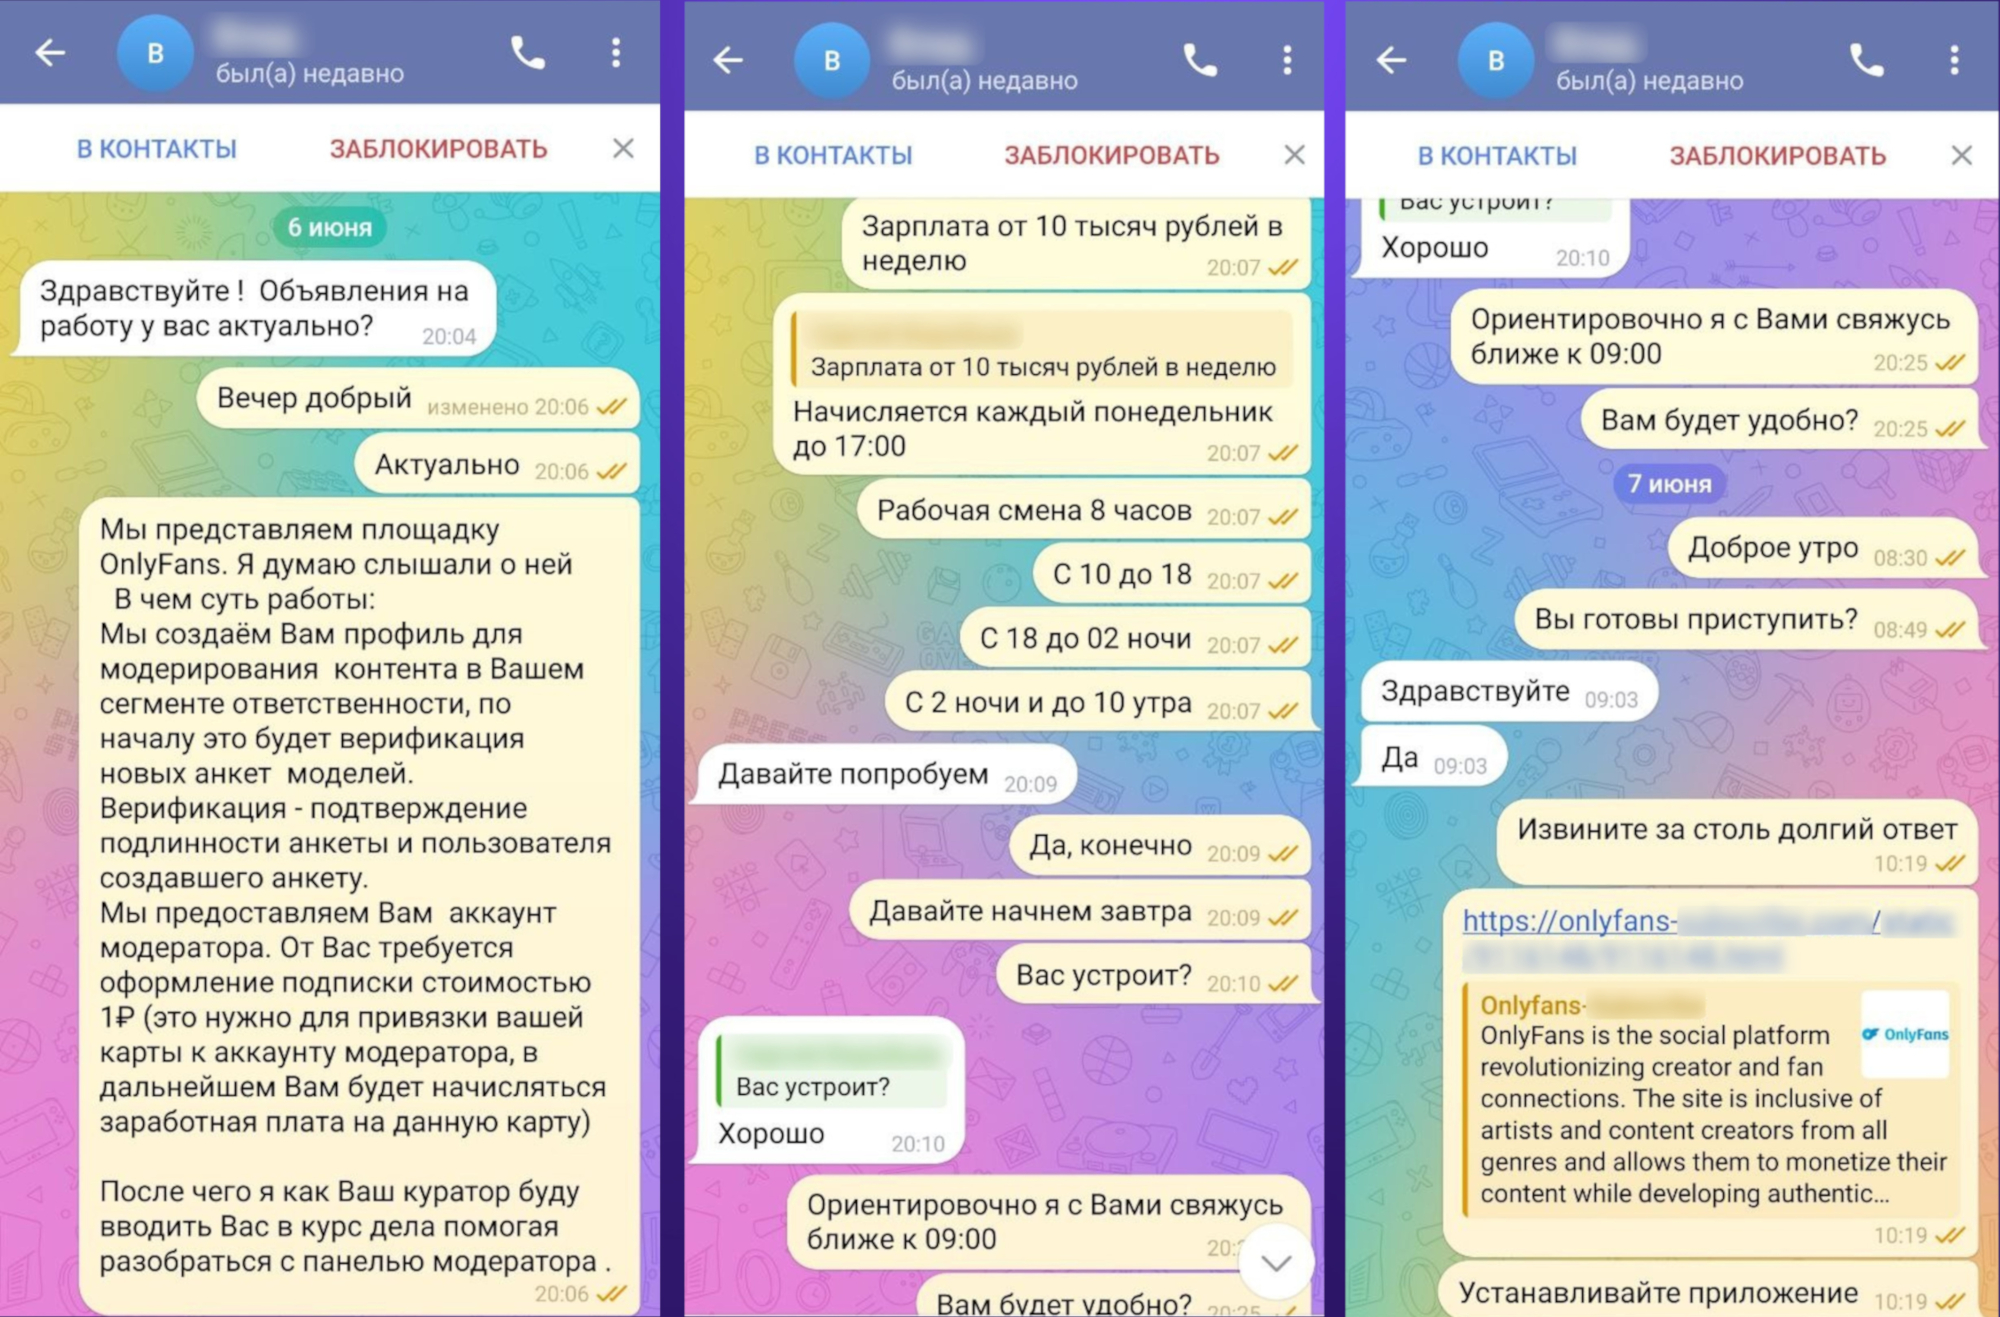
Эксперты компании F6 зафиксировали новую схему обмана, связанную с удалённой работой. Злоумышленники размещают фальшивые вакансии модераторов контента на OnlyFans — популярной платформе для взрослых, которая официально недоступна в России. Обещают работу из дома, гибкий график и оплату от 10 тысяч рублей в неделю.

Но чтобы «устроиться», кандидату предлагают пройти регистрацию в сервисе и оплатить «подписку за 1 рубль» через приложение.

Проблема в том, что приложение — поддельное, и устанавливается не из Google Play, а по ссылке из мессенджера. На деле пользователь скачивает вредоносный APK-файл, который получает доступ к банковским СМС, а затем — к деньгам.

По данным специалистов, только одна группа скамеров с начала 2025 года таким образом обманула 93 человека, похитив 869 тысяч рублей. Суммы варьировались: от 800 рублей до 155 тысяч.

Объявления публикуют на популярных площадках: ищут «модераторов», якобы для контроля качества контента. В описании — стандартные требования: знание русского языка, внимательность и смартфон на Android 7+.

Для связи используют телеграм-аккаунты с подпиской Premium и «деловыми» аватарками. Далее в переписке объясняют, что нужно создать аккаунт модератора и подтвердить его, оплатив «символическую подписку» — всего 1 рубль. Деньги якобы нужны, чтобы привязать банковскую карту и потом выплачивать на неё зарплату.


Когда пользователь соглашается, ему присылают ссылку на сайт с адресом вроде only-fans[.]in — он маскируется под страницу Google Play. Скачиваемое приложение — это шпионская программа. Как только человек вводит данные карты, мошенники получают доступ ко всем операциям, включая переводы и оформление кредитов.

Схема с подпиской на OnlyFans используется давно — ещё с 2023 года. Тогда мошенники притворялись девушками, знакомились с жертвами в соцсетях, отправляли откровенные фото и предлагали установить приложение, чтобы получить «доступ к остальному».

Сейчас сценарии стали изощрённее. Например, мошенники могут представляться психологом-блогером, который ведёт страницу на OnlyFans о полигамных отношениях, и также предлагать перейти по ссылке и подписаться.

Вариации на тему фейкового трудоустройства продолжают множиться. Весной аналитики фиксировали случаи, когда под видом заполнения резюме похищались телеграм-аккаунты, а зимой — когда обман происходил через объявления о работе в пунктах выдачи заказов на маркетплейсах.

Вот несколько простых правил, которые помогут защититься от подобных схем:

  • Не переходите по ссылкам от незнакомцев, даже если предложение кажется правдоподобным.
  • Скачивайте приложения только из официальных магазинов (Google Play, App Store), обращая внимание на правильность адреса.
  • Не вводите данные банковских карт, логины и пароли в непроверенных приложениях и на подозрительных сайтах.
  • Проверяйте, какие разрешения запрашивает приложение. Если требует доступ к СМС, контактам или банковским данным — это тревожный сигнал.
  • Если вы всё же ввели данные карты в подозрительном месте — немедленно заблокируйте карту через приложение банка или по горячей линии.
  • Насторожитесь, если вам предлагают зарплату выше рыночной, при этом почти ничего не требуют. Такие предложения — любимый инструмент мошенников.

Мошенники продолжают использовать тему работы и доверие людей как основной инструмент. Поэтому критическое мышление — главное средство защиты.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru