


Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

За первые шесть месяцев 2025 года система DDoS-Guard отразила уже более миллиона атак. Особенно заметно выросло число атак на уровне L7 — то есть тех, которые бьют не по инфраструктуре, а по приложениям, например сайтам и веб-сервисам. Только за второй квартал таких атак стало на 38% больше, чем в первом. Для сравнения: атак на L7 сейчас в 7,5 раз больше, чем классических L3–L4.

Откуда атакуют

На первом месте по числу источников атак — США. По мнению специалистов, это связано с тем, что именно там удобно размещать прокси, плюс в Штатах полно скомпрометированных устройств.

По данным Spamhaus, в США — третье место в мире по числу активных ботнетов (около полумиллиона). Но и Россия, как ни странно, на втором месте — киберпреступники часто арендуют мощности поближе к цели, чтобы обойти блокировки и повысить «эффективность доставки».

Кого атакуют

Наибольший урон по-прежнему приходится на телеком, бизнес- и промышленные сайты, игровые порталы и банки. Особенно достаётся финтеху и геймингу — здесь число L7-атак за квартал почти удвоилось.

Атаки становятся умнее

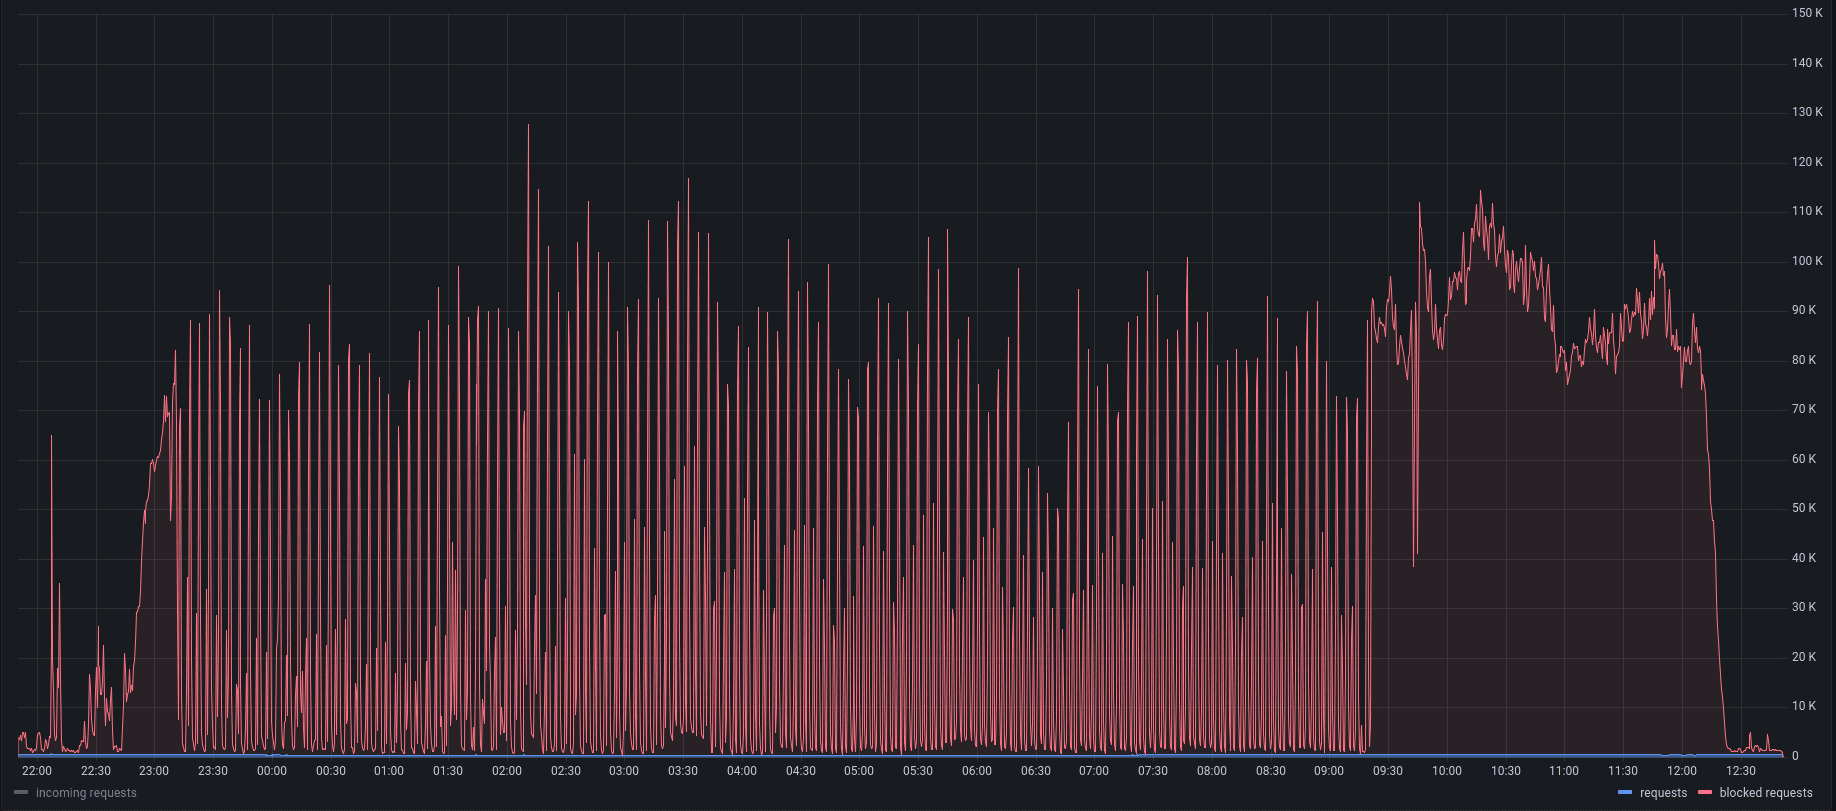
Как отмечает Дмитрий Никонов из DDoS-Guard, хакеры всё чаще меняют тактику прямо «на ходу». Например, в случае атаки типа Pulse Wave сначала идут волны трафика с перерывами — чтобы прощупать защиту — а потом внезапно включается стабильный поток, если первый вариант не сработал. По сути, атакующие экспериментируют в реальном времени, подбирая наиболее эффективную схему.


Масштабы растут

Продолжает расти и количество устройств, втянутых в атаки. За год среднее число уникальных IP в одной атаке выросло почти вдвое — на 88% — и достигло 1,7 млн. Это, к слову, больше, чем всё население Эстонии. В DDoS-Guard ожидают новые рекорды: ботнеты будут расти дальше — уязвимых «умных» устройств в мире меньше не становится.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru