


Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

За первые шесть месяцев 2025 года система DDoS-Guard отразила уже более миллиона атак. Особенно заметно выросло число атак на уровне L7 — то есть тех, которые бьют не по инфраструктуре, а по приложениям, например сайтам и веб-сервисам. Только за второй квартал таких атак стало на 38% больше, чем в первом. Для сравнения: атак на L7 сейчас в 7,5 раз больше, чем классических L3–L4.

Откуда атакуют

На первом месте по числу источников атак — США. По мнению специалистов, это связано с тем, что именно там удобно размещать прокси, плюс в Штатах полно скомпрометированных устройств.

По данным Spamhaus, в США — третье место в мире по числу активных ботнетов (около полумиллиона). Но и Россия, как ни странно, на втором месте — киберпреступники часто арендуют мощности поближе к цели, чтобы обойти блокировки и повысить «эффективность доставки».

Кого атакуют

Наибольший урон по-прежнему приходится на телеком, бизнес- и промышленные сайты, игровые порталы и банки. Особенно достаётся финтеху и геймингу — здесь число L7-атак за квартал почти удвоилось.

Атаки становятся умнее

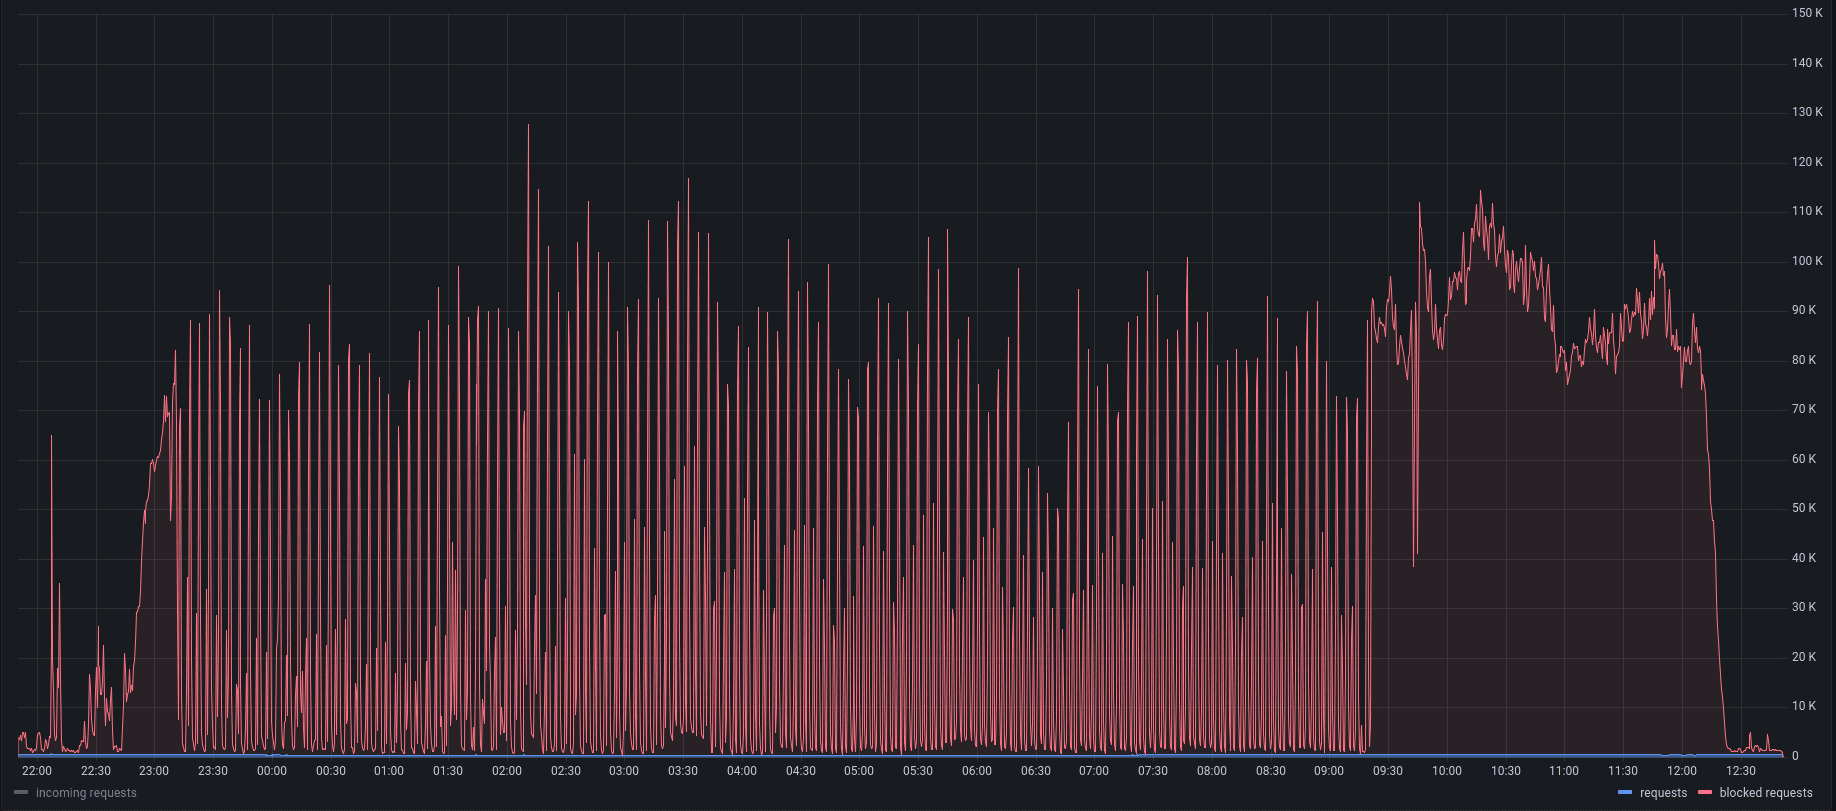
Как отмечает Дмитрий Никонов из DDoS-Guard, хакеры всё чаще меняют тактику прямо «на ходу». Например, в случае атаки типа Pulse Wave сначала идут волны трафика с перерывами — чтобы прощупать защиту — а потом внезапно включается стабильный поток, если первый вариант не сработал. По сути, атакующие экспериментируют в реальном времени, подбирая наиболее эффективную схему.


Масштабы растут

Продолжает расти и количество устройств, втянутых в атаки. За год среднее число уникальных IP в одной атаке выросло почти вдвое — на 88% — и достигло 1,7 млн. Это, к слову, больше, чем всё население Эстонии. В DDoS-Guard ожидают новые рекорды: ботнеты будут расти дальше — уязвимых «умных» устройств в мире меньше не становится.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru