


Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

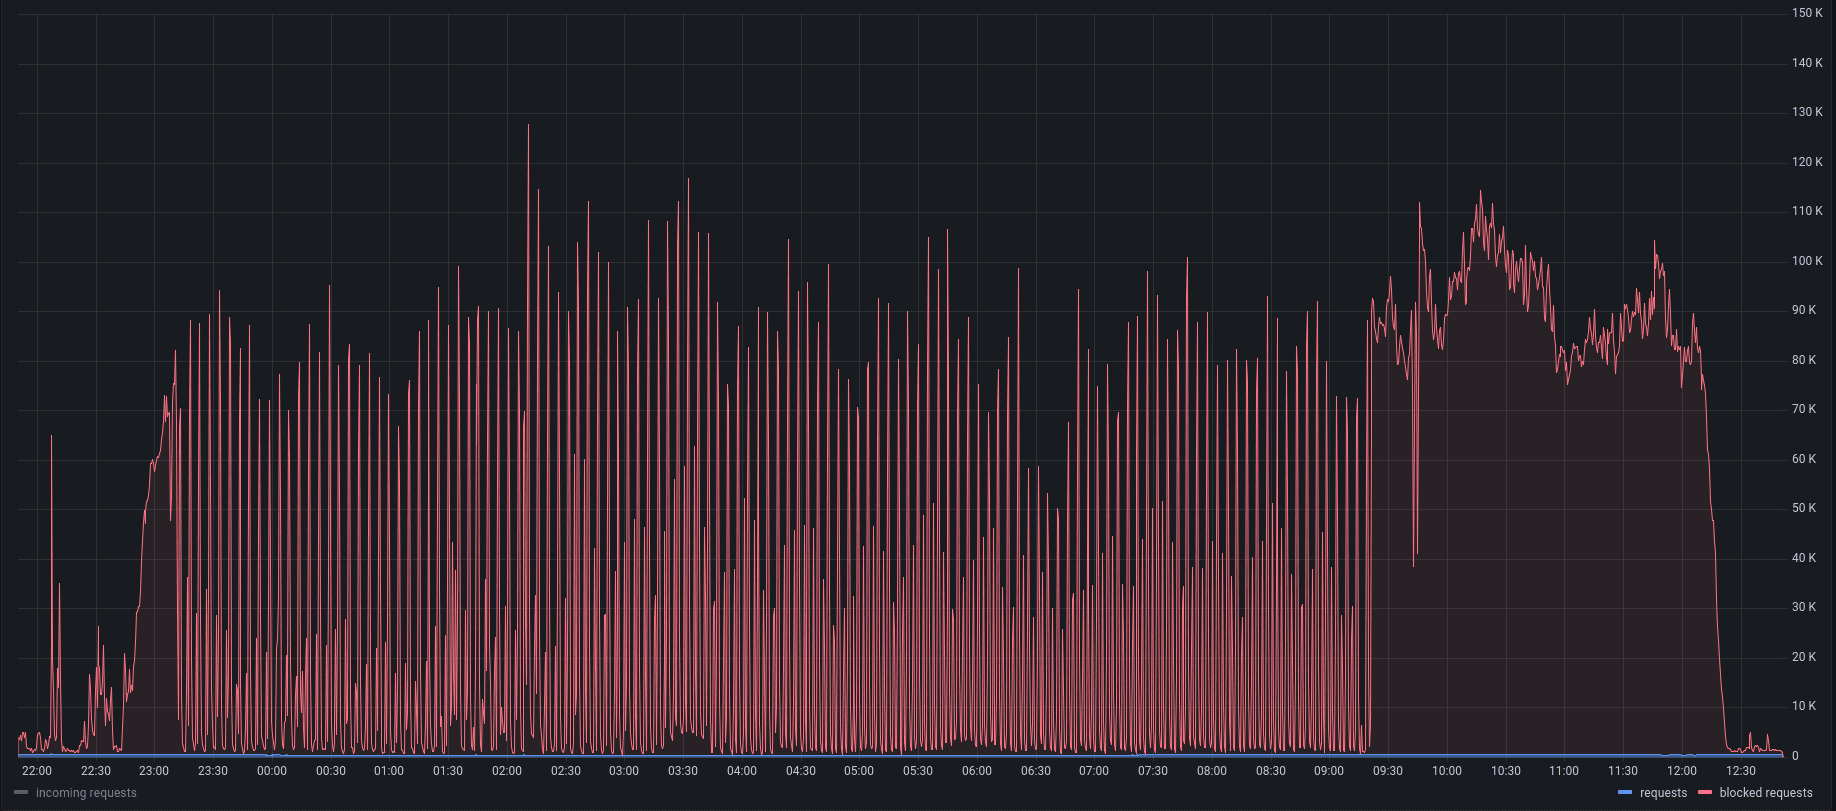
За первые шесть месяцев 2025 года система DDoS-Guard отразила уже более миллиона атак. Особенно заметно выросло число атак на уровне L7 — то есть тех, которые бьют не по инфраструктуре, а по приложениям, например сайтам и веб-сервисам. Только за второй квартал таких атак стало на 38% больше, чем в первом. Для сравнения: атак на L7 сейчас в 7,5 раз больше, чем классических L3–L4.

Откуда атакуют

На первом месте по числу источников атак — США. По мнению специалистов, это связано с тем, что именно там удобно размещать прокси, плюс в Штатах полно скомпрометированных устройств.

По данным Spamhaus, в США — третье место в мире по числу активных ботнетов (около полумиллиона). Но и Россия, как ни странно, на втором месте — киберпреступники часто арендуют мощности поближе к цели, чтобы обойти блокировки и повысить «эффективность доставки».

Кого атакуют

Наибольший урон по-прежнему приходится на телеком, бизнес- и промышленные сайты, игровые порталы и банки. Особенно достаётся финтеху и геймингу — здесь число L7-атак за квартал почти удвоилось.

Атаки становятся умнее

Как отмечает Дмитрий Никонов из DDoS-Guard, хакеры всё чаще меняют тактику прямо «на ходу». Например, в случае атаки типа Pulse Wave сначала идут волны трафика с перерывами — чтобы прощупать защиту — а потом внезапно включается стабильный поток, если первый вариант не сработал. По сути, атакующие экспериментируют в реальном времени, подбирая наиболее эффективную схему.


Масштабы растут

Продолжает расти и количество устройств, втянутых в атаки. За год среднее число уникальных IP в одной атаке выросло почти вдвое — на 88% — и достигло 1,7 млн. Это, к слову, больше, чем всё население Эстонии. В DDoS-Guard ожидают новые рекорды: ботнеты будут расти дальше — уязвимых «умных» устройств в мире меньше не становится.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru