


Вредонос Konfety для Android прячется в фейковых APK и скрывает код

Вредонос Konfety для Android прячется в фейковых APK и скрывает код

Вредонос Konfety для Android прячется в фейковых APK и скрывает код

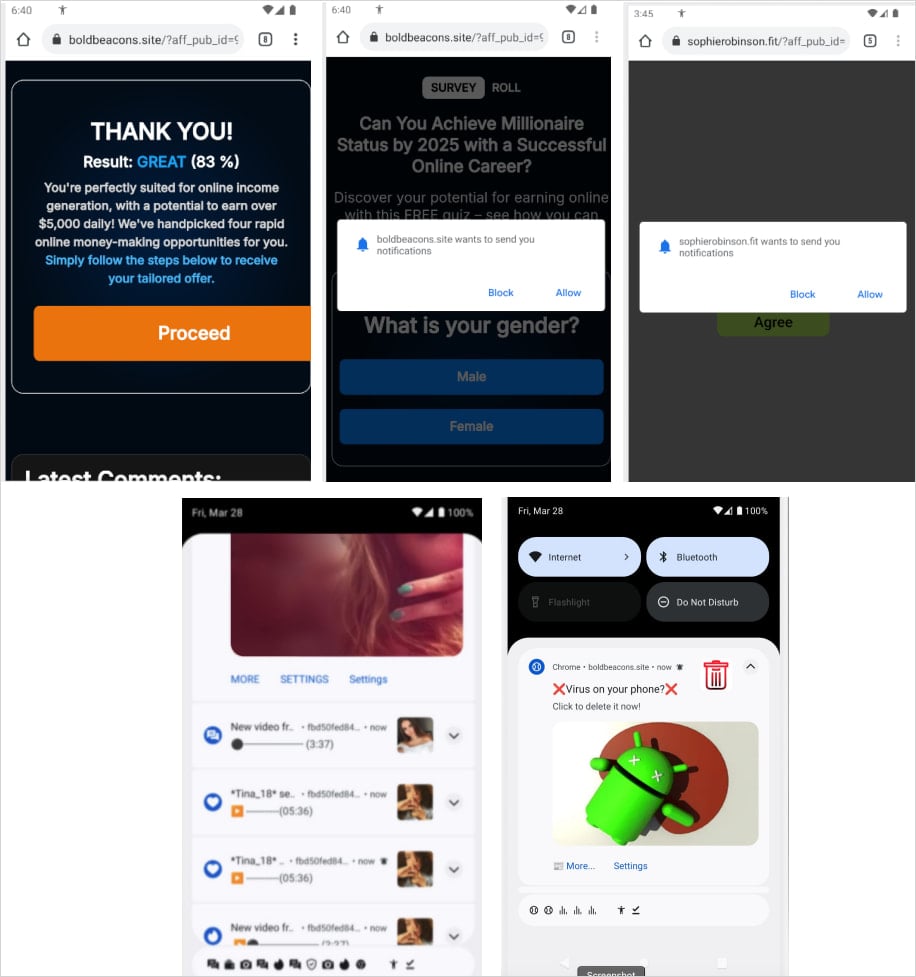
Специалисты из Zimperium обнаружили новую версию Android-зловреда Konfety, который делает всё, чтобы остаться незамеченным. Он притворяется легитимными приложениями — копирует название, иконку и описание популярных программ из Google Play. Но после установки никакой пользы от него нет — только подставные уведомления, редиректы на сомнительные сайты и скрытая реклама.

Главная задача — заработать на показе скрытых рекламных блоков через CaramelAds SDK. Параллельно зловред собирает данные о системе, сети и установленных приложениях.

Само приложение после установки исчезает с экрана — его иконка и название скрываются. Внутри APK-файла зашит зашифрованный DEX-файл, который загружается уже во время работы. Это позволяет «на лету» подключать новые модули и расширять функциональность без переустановки.

Konfety пытается максимально затруднить анализ своего кода. Один из способов — искажённая структура ZIP-архива. APK-файл специально помечается как зашифрованный, хотя на самом деле не является таковым. Это вызывает ложные запросы пароля у исследователей и ломает инструменты анализа.

Кроме того, файл указывает нестандартный метод сжатия (BZIP), который не поддерживается популярными утилитами типа APKTool и JADX. В результате такие инструменты просто выдают ошибку.

Android при этом спокойно игнорирует некорректные параметры и устанавливает приложение без проблем. Более того, Konfety использует геофенсинг и может менять поведение в зависимости от региона, где находится устройство.

Распространяется зловред не через Google Play, а через сторонние магазины приложений — там, где пользователи часто ищут бесплатные версии платных программ. Особенно это актуально для тех, кто использует старые устройства без служб Google или предпочитает избегать трекинга.


Эксперты напоминают: не стоит устанавливать APK-файлы из непроверенных источников, даже если приложение выглядит знакомо. Лучше использовать проверенные каналы и официальные магазины.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru