


Страшилки про вирусы на iPhone добрались до рекламы на YouTube

Страшилки про вирусы на iPhone добрались до рекламы на YouTube

Страшилки про вирусы на iPhone добрались до рекламы на YouTube

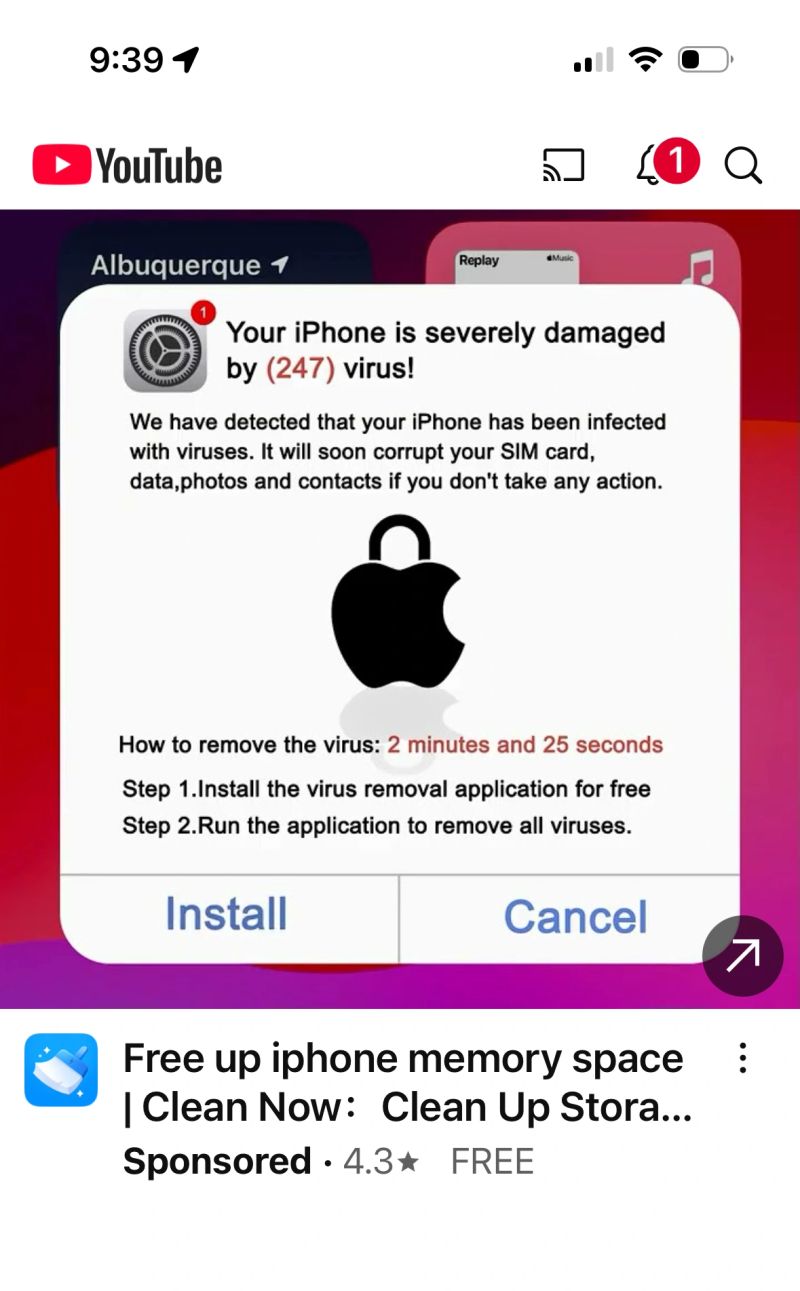
Знаете эти жуткие всплывающие окна (попап, pop-up) из 2010-х? «Ваш iPhone заражён (310) вирусами! Нажмите здесь, чтобы всё исправить!» — с жутким качеством, левыми иконками и духом раннего интернета? Обычно такое встречается только на мутных сайтах и в баннерах, от которых хочется тут же убежать. Но теперь эта «реклама» засветилась прямо на YouTube.

О находке рассказала в соцсети LinkedIn Рене Бёртон, вице-президент по киберугрозам Infoblox. Она выложила скриншот объявления и справедливо удивилась, как это вообще прошло модерацию.

На этот раз это не всплывающее окно, а обычная видеореклама, но сделанная так, чтобы выглядела как системное уведомление iOS. Там говорится, что «ваш iPhone серьёзно повреждён (247) вирусами» и если не принять меры, вирус якобы «повредит сим-карту, данные, фото и контакты».


Конечно, всё это фейк, призванный заставить пользователя скачать приложение для «очистки», которое на деле ничем не поможет — кроме, возможно, слива ваших данных.

Подумаешь, старая схема? Но она до сих пор работает. И, как показывает практика, особенно часто в ловушку попадают пожилые. И вот вам факт от Google: самая быстрорастущая группа зрителей YouTube — пользователи 65+. Время просмотра у зрителей старше 55 удвоилось и растёт на 80% быстрее, чем в среднем по остальным возрастным группам.

При этом само приложение, которое рекламируется, выглядит не лучше самой рекламы: управляется недавно созданной компанией из Китая, у которой подозрительно расплывчатая политика конфиденциальности, похожая на текст, написанный ИИ. И да, это приложение уже в топ-50 в разделе «Продуктивность».

Важно помнить: тот факт, что приложение есть в App Store — не значит, что оно безопасно. Apple не может проверить, что на самом деле делает программа с вашими фото, контактами или доступом к системе. Поэтому будьте осторожны, особенно с софтом, который якобы «лечит» несуществующие проблемы.

Да, раньше мы смеялись над таким спамом. Но теперь он живёт на YouTube. И это уже совсем не смешно.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru