


Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Исчезнув с радаров на полтора года, macOS-троян ZuRu объявился вновь. Анализ семпла, обнаруженного в конце мая, показал, что зловред не только сменил маскировку, но и стал по-другому прятаться в донорском софте.

Вредонос ZuRu, известный ИБ-сообществу с 2021 года, обычно распространяется через взломанные версии легитимных приложений — Терминала macOS, Windows App for Mac Microsoft Remote Desktop (ныне Windows App for Mac), SecureCRT, Navicat.

Образец, подвергнутый анализу в SentinelOne, раздавался в связке с Termius, кросс-платформенным клиентом SSH, предназначенным для управления серверами.

Для доставки модифицированного бандла использовались образы диска (файлы .dmg). Поскольку содержимое было изменено, злоумышленники заменили подпись разработчика кода своей, фиктивной в надежде, что она позволит обойти спецзащиту macOS.

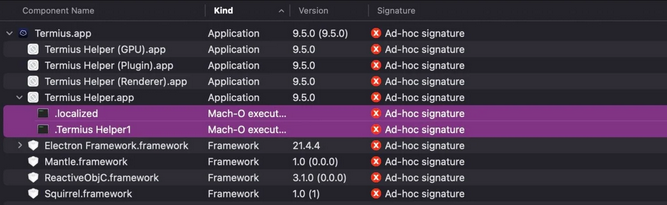
Троянизированная версия Termius.app, по словам аналитиков, отличалась от оригинала большим размером (248 Мбайт против 225) из-за двух добавленных бинарников. Один из них (.localized) оказался загрузчиком маячка Khepri, опенсорсного тулкита постэксплуатации, другой — переименованной копией легитимного Termius Helper, которая должна была создать видимость работы материнского приложения.


Вредоносный загрузчик также позволяет трояну закрепиться в зараженной системе: вшитый в код модуль каждый час запускает на исполнение копию .localized, расположенную в папке /Users/Shared/com.apple.xssooxxagent.

Маячок Khepri при активации устанавливает интервал опроса C2-сервера (5 секунд), привязываясь к порту 53, обычно используемому DNS. Его сервер, как выяснилось, спрятан в облаке Alibaba.

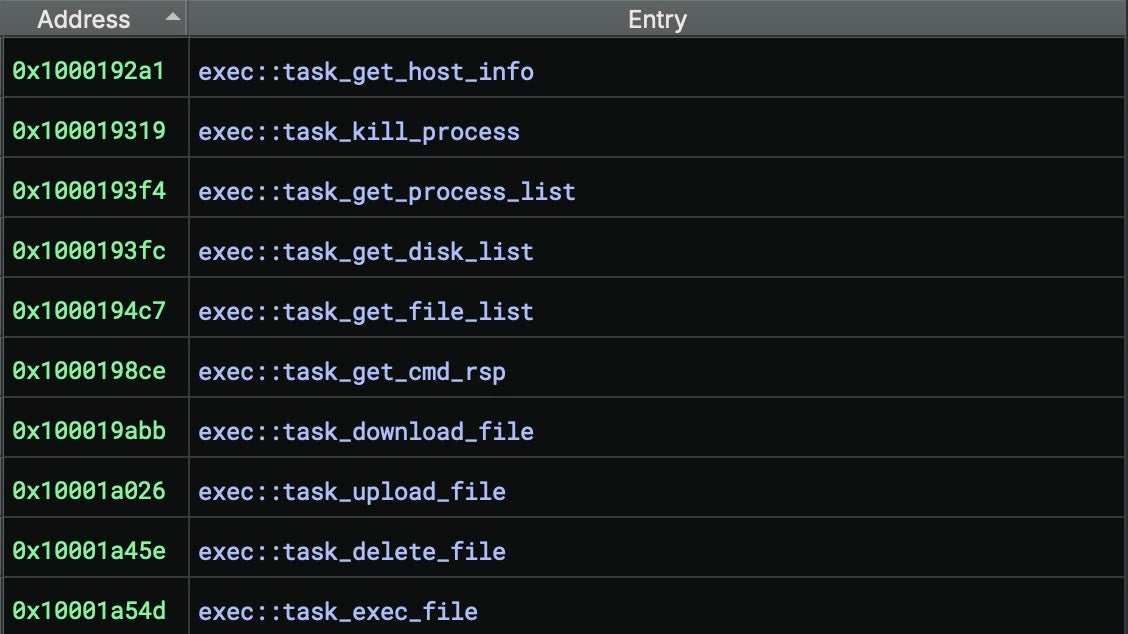
Сам приспособленный для атак Khepri-инструмент представляет собой многофункциональный имплант, позволяющий проводить рекогносцировку, управлять процессами, работать с файлами, запускать выполнение команд.


Ранее авторы ZuRu, создавая репак, добавляли в оригинал команду на загрузку внешней библиотеки .dylib, которая, в свою очередь, загружала Khepri-бэкдор и спецмодули для обеспечения постоянного присутствия зловреда в системе. Эксперты полагают, что способ троянизации был изменен с целью обхода каких-то конкретных антивирусов.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru