


Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Исчезнув с радаров на полтора года, macOS-троян ZuRu объявился вновь. Анализ семпла, обнаруженного в конце мая, показал, что зловред не только сменил маскировку, но и стал по-другому прятаться в донорском софте.

Вредонос ZuRu, известный ИБ-сообществу с 2021 года, обычно распространяется через взломанные версии легитимных приложений — Терминала macOS, Windows App for Mac Microsoft Remote Desktop (ныне Windows App for Mac), SecureCRT, Navicat.

Образец, подвергнутый анализу в SentinelOne, раздавался в связке с Termius, кросс-платформенным клиентом SSH, предназначенным для управления серверами.

Для доставки модифицированного бандла использовались образы диска (файлы .dmg). Поскольку содержимое было изменено, злоумышленники заменили подпись разработчика кода своей, фиктивной в надежде, что она позволит обойти спецзащиту macOS.

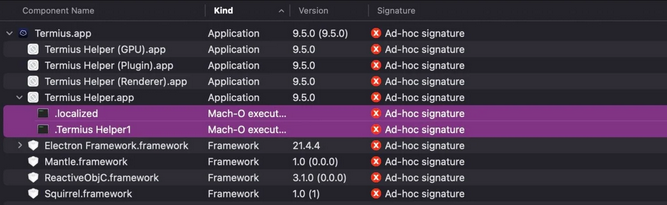
Троянизированная версия Termius.app, по словам аналитиков, отличалась от оригинала большим размером (248 Мбайт против 225) из-за двух добавленных бинарников. Один из них (.localized) оказался загрузчиком маячка Khepri, опенсорсного тулкита постэксплуатации, другой — переименованной копией легитимного Termius Helper, которая должна была создать видимость работы материнского приложения.


Вредоносный загрузчик также позволяет трояну закрепиться в зараженной системе: вшитый в код модуль каждый час запускает на исполнение копию .localized, расположенную в папке /Users/Shared/com.apple.xssooxxagent.

Маячок Khepri при активации устанавливает интервал опроса C2-сервера (5 секунд), привязываясь к порту 53, обычно используемому DNS. Его сервер, как выяснилось, спрятан в облаке Alibaba.

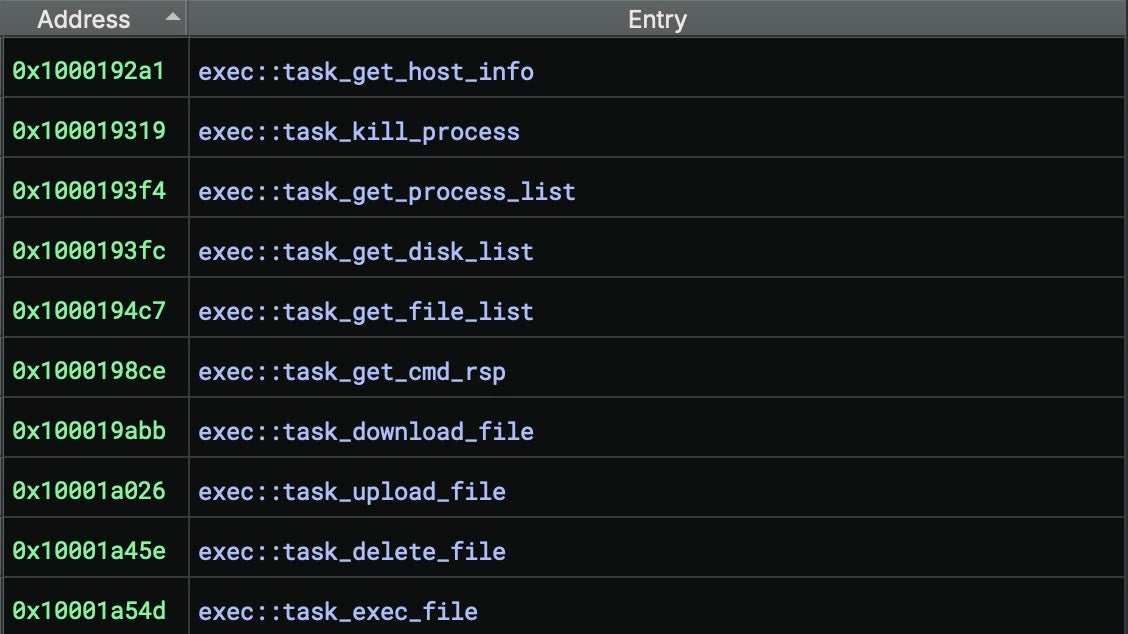
Сам приспособленный для атак Khepri-инструмент представляет собой многофункциональный имплант, позволяющий проводить рекогносцировку, управлять процессами, работать с файлами, запускать выполнение команд.


Ранее авторы ZuRu, создавая репак, добавляли в оригинал команду на загрузку внешней библиотеки .dylib, которая, в свою очередь, загружала Khepri-бэкдор и спецмодули для обеспечения постоянного присутствия зловреда в системе. Эксперты полагают, что способ троянизации был изменен с целью обхода каких-то конкретных антивирусов.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru