


Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Исчезнув с радаров на полтора года, macOS-троян ZuRu объявился вновь. Анализ семпла, обнаруженного в конце мая, показал, что зловред не только сменил маскировку, но и стал по-другому прятаться в донорском софте.

Вредонос ZuRu, известный ИБ-сообществу с 2021 года, обычно распространяется через взломанные версии легитимных приложений — Терминала macOS, Windows App for Mac Microsoft Remote Desktop (ныне Windows App for Mac), SecureCRT, Navicat.

Образец, подвергнутый анализу в SentinelOne, раздавался в связке с Termius, кросс-платформенным клиентом SSH, предназначенным для управления серверами.

Для доставки модифицированного бандла использовались образы диска (файлы .dmg). Поскольку содержимое было изменено, злоумышленники заменили подпись разработчика кода своей, фиктивной в надежде, что она позволит обойти спецзащиту macOS.

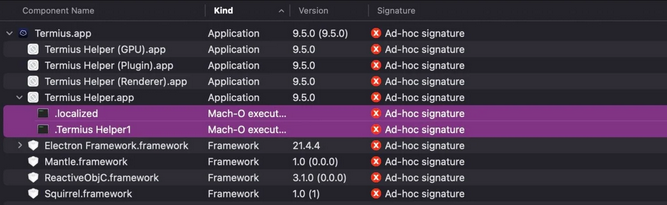
Троянизированная версия Termius.app, по словам аналитиков, отличалась от оригинала большим размером (248 Мбайт против 225) из-за двух добавленных бинарников. Один из них (.localized) оказался загрузчиком маячка Khepri, опенсорсного тулкита постэксплуатации, другой — переименованной копией легитимного Termius Helper, которая должна была создать видимость работы материнского приложения.


Вредоносный загрузчик также позволяет трояну закрепиться в зараженной системе: вшитый в код модуль каждый час запускает на исполнение копию .localized, расположенную в папке /Users/Shared/com.apple.xssooxxagent.

Маячок Khepri при активации устанавливает интервал опроса C2-сервера (5 секунд), привязываясь к порту 53, обычно используемому DNS. Его сервер, как выяснилось, спрятан в облаке Alibaba.

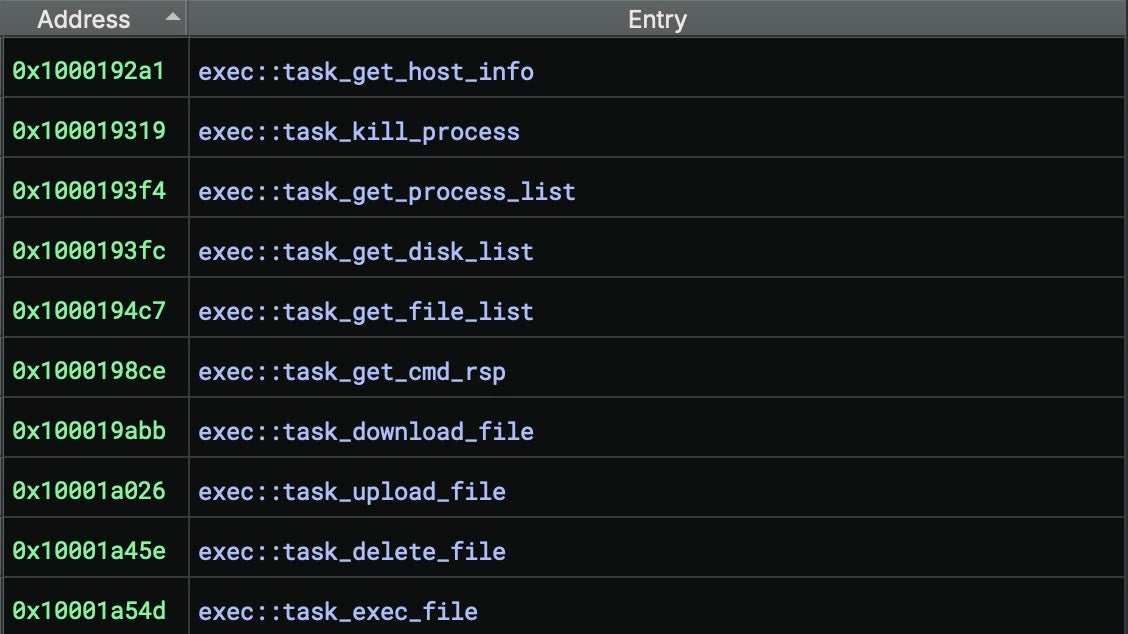
Сам приспособленный для атак Khepri-инструмент представляет собой многофункциональный имплант, позволяющий проводить рекогносцировку, управлять процессами, работать с файлами, запускать выполнение команд.


Ранее авторы ZuRu, создавая репак, добавляли в оригинал команду на загрузку внешней библиотеки .dylib, которая, в свою очередь, загружала Khepri-бэкдор и спецмодули для обеспечения постоянного присутствия зловреда в системе. Эксперты полагают, что способ троянизации был изменен с целью обхода каких-то конкретных антивирусов.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru