


TapTrap: новая атака на Android с обходом системы разрешений

TapTrap: новая атака на Android с обходом системы разрешений

TapTrap: новая атака на Android с обходом системы разрешений

Исследователи из TU Wien и Университета Байройта придумали, как обойти систему разрешений Android — без рут-прав. Новый метод называется TapTrap и в отличие от классического tapjacking через наложения он использует прозрачные анимации, встроенные в саму систему Android.

Да-да, вы всё ещё можете думать, что нажимаете кнопку в любимом приложении, а на деле — даёте доступ к камере, геолокации или даже стираете данные на телефоне.

Как работает TapTrap

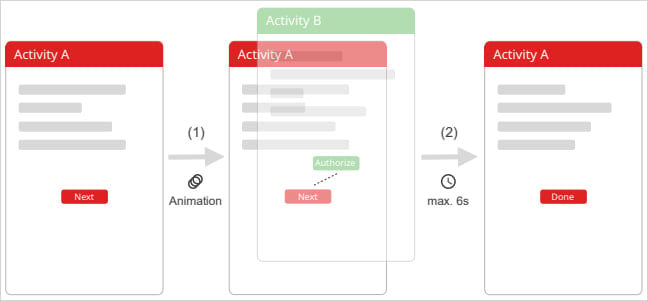
Суть атаки — в обмане пользователя с помощью прозрачных анимаций при запуске системных экранов. Вредоносное приложение запускает другую активность (например, системное окно с разрешением) с почти полностью прозрачной анимацией. А вы видите под ней обычный интерфейс — игру, чат, картинку… Но по факту нажимаете на невидимую кнопку «Разрешить».

Исследователи назвали (PDF) ключом к атаке анимацию, у которой и начальное, и конечное значение прозрачности (alpha) установлено, например, на 0.01. Иногда добавляется масштабирование, чтобы сделать нужную кнопку «весомее» — и увеличить шанс, что вы в неё попадёте.


Уязвимы 76% приложений

Команда изучила почти 100 тысяч приложений из Google Play и выяснила: 76% из них можно использовать в TapTrap-атаке. Главное, чтобы приложение:

  • запускало внешние активности;
  • не отменяло стандартные анимации перехода;
  • не ждало завершения анимации, прежде чем начать реагировать на нажатия.

Иными словами, всё работает по умолчанию — и на Android 15, и на свежем Android 16. Проверяли на Pixel 8a — уязвимость на месте.

Пока не исправлено, но обещают

Google уже в курсе. Представители компании пообещали устранить проблему в будущих обновлениях и напомнили, что Google Play следит за политиками безопасности приложений. А вот разработчики GrapheneOS — альтернативной защищённой версии Android — уже готовят исправление в следующем релизе.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru