


Новый ботнет использует утилиту hping3 для проведения DDoS-атак

Новый ботнет использует утилиту hping3 для проведения DDoS-атак

Новый ботнет использует утилиту hping3 для проведения DDoS-атак

В интернете объявился новый, активно развиваемый DDoS-зловред. Проведенный в NSFOCUS анализ показал, что новобранец, нареченный hpingbot, написан с нуля на Go и нацелен на платформы Windows и Linux/IoT.

Обнаруженный в прошлом месяце троян (результат VirusTotal на 4 июля — 13/72) также поддерживает множество архитектур CPU, включая amd64, mips, arm и 80386. В настоящее время в состав созданного на его основе ботнета входят немногим более 14,6 тыс. зараженных устройств.

Для своей работы hpingbot использует совсем другие ресурсы, нежели многочисленные производные Mirai и Gafgyt: прячет полезную нагрузку на Pastebin, а DDoS-атаки проводит с помощью hping3 — бесплатного инструмента диагностики сетей, похожего на ICMP ping.

Подобный подход не только повышает шансы зловреда на сокрытие от обнаружения, но также значительно снижает стоимость его разработки и операционные расходы.

Ссылки на Pastebin жестко прописаны в коде hpingbot. Отдаваемый с сайта пейлоад (IP-адреса C2, скрипты для загрузки дополнительных компонентов) часто сменяется.

Из техник DDoS вредоносу подвластен флуд — SYN, TCP, ACK, UDP и многовекторный. Примечательно, что Windows-версия трояна не способна оперировать hping3 из-за ограничений по внешним условиям, она в основном заточена под загрузку и запуск дополнительных модулей.

Из последних был выявлен написанный на Go генератор DDoS-флуда (UDP и TCP), который с 19 июня загружается на ботнет для тестирования. Он связан с теми же C2, но не имеет доступа к Pastebin, не вызывает hping3 и не умеет обновляться.

Распространяется hpingbot через брутфорс SSH, используя специальный модуль. Закрепиться в системе зловреду помогают Systemd, SysVinit и Cron, после выполнения своих задач он удаляет свои файлы и подчищает логи.

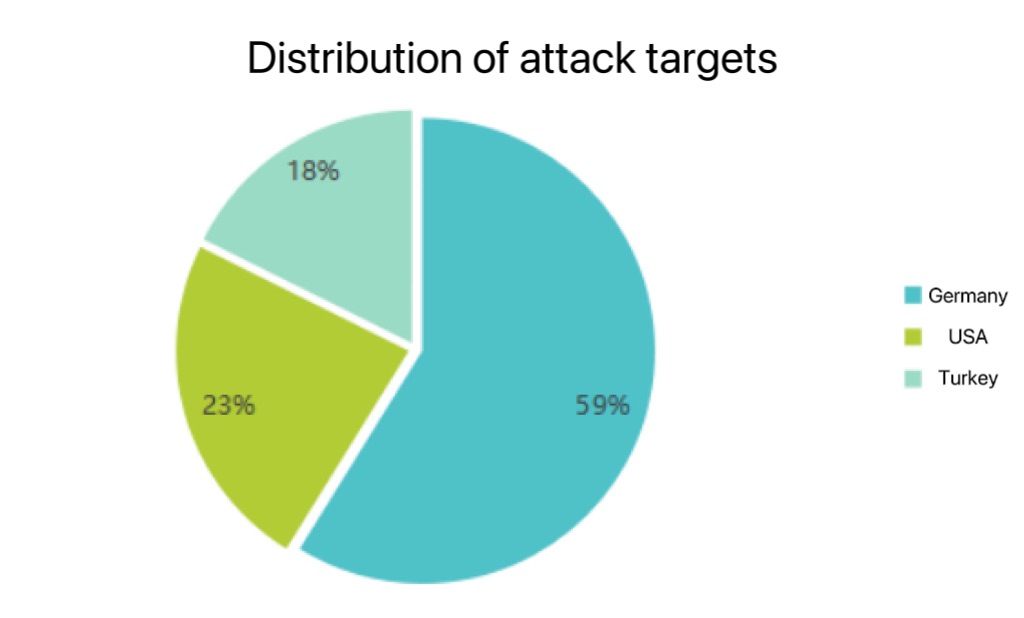
Зафиксированные DDoS-атаки с ботнета пока немногочисленны — по всей видимости, операторы пока сосредоточены на наращивании потенциала.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru