


Spotify взорвала фейковая рок-группа, созданная искусственным интеллектом

Spotify взорвала фейковая рок-группа, созданная искусственным интеллектом

Spotify взорвала фейковая рок-группа, созданная искусственным интеллектом

На Spotify внезапно выстрелила новая группа под названием The Velvet Sundown. Вроде бы — классический рок, два альбома, третий на подходе, уже полмиллиона слушателей. Только есть один нюанс: похоже, это не настоящая группа, а полностью сгенерированный ИИ-проект.

У The Velvet Sundown вышли два альбома — Floating On Echoes и Dust and Silence. Звук — что-то вроде атмосферного рока с кучей реверберации и автотюна.

В миксе они могут показаться чем-то реальным, но если послушать треки подряд, становится понятно: слишком уж однообразно, слишком «пластиково».

Сомнения у слушателей начали появляться совсем недавно: в соцсетях и на Reddit стали обсуждать, что у группы нет ни одного подтверждённого участника. Четыре имени в описании — и ни одного реального человека. Ни концертов, ни интервью, ни фоток из студии — ничего.

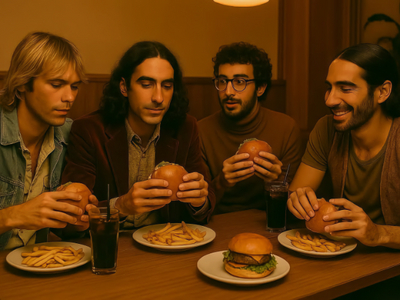
27 июня у The Velvet Sundown появился Instagram (принадлежит Meta, признанной экстремисткой и запрещённой в России), и всё окончательно стало на свои места. Фото «участников группы» — это классика ИИ: идеально гладкие лица, странные детали на заднем плане.

В одном из постов «группа» якобы отмечает успех альбомов в бургерной, но на столе — куча бургеров и напитков, ни одной тарелки, а еда расставлена как попало. И, конечно, всё выглядит немного... не по-настоящему.

Интересно, что это не первый подобный случай. В недавнем выпуске шоу Last Week Tonight Джон Оливер рассказывал об ИИ-группе The Devil Inside, которая за два года выпустила 10 альбомов. И у неё, кстати, тоже частые отсылки к «пыли» и «ветру» — похоже, это побочный эффект музыкальных нейросетей, которые не очень разнообразны в своих темах.

Spotify, похоже, не особо парится по поводу происхождения контента: платформа не требует указывать, создана ли музыка ИИ. На Deezer же у The Velvet Sundown есть сноска:

«Некоторые треки могли быть созданы с использованием искусственного интеллекта».

При этом в описании на Spotify раньше упоминалось, что музыку группы хвалил Billboard — сейчас похвала осталась, а вот упоминание издания исчезло.

Сейчас Instagram (принадлежит Meta, признанной экстремисткой и запрещённой в России) группы завален комментариями, разоблачающими ИИ-происхождение проекта. Но впереди — эпоха, когда различить, человек перед тобой или нейросеть, будет всё сложнее.

ИИ-музыка — это интересная технология. Но важно, чтобы слушатели знали, кто автор: человек с эмоциями и опытом — или машина, которая просто собрала всё по шаблону. И возможно, нам пора задуматься о метках для ИИ-контента не только в изображениях, но и в музыке.

Ранее мы писали об истории с радио CADA в Сиднее, на котором появилась новая музыкальная программа — Workdays with Thy («Трудовые будни с Тай»). Как оказалось, никто даже не заподозрил, что ее ведет диджей, сгенерированный ИИ.

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru