


В установщике Notepad++ нашли уязвимость с повышением привилегий

В установщике Notepad++ нашли уязвимость с повышением привилегий

В установщике Notepad++ нашли уязвимость с повышением привилегий

Если вы недавно ставили Notepad++ версии 8.8.1, есть плохая новость: в инсталляторе обнаружили серьёзную уязвимость, через которую обычный пользователь мог получить права администратора уровня SYSTEM. Всё из-за классической ошибки с «поиском исполняемых файлов не там, где надо».

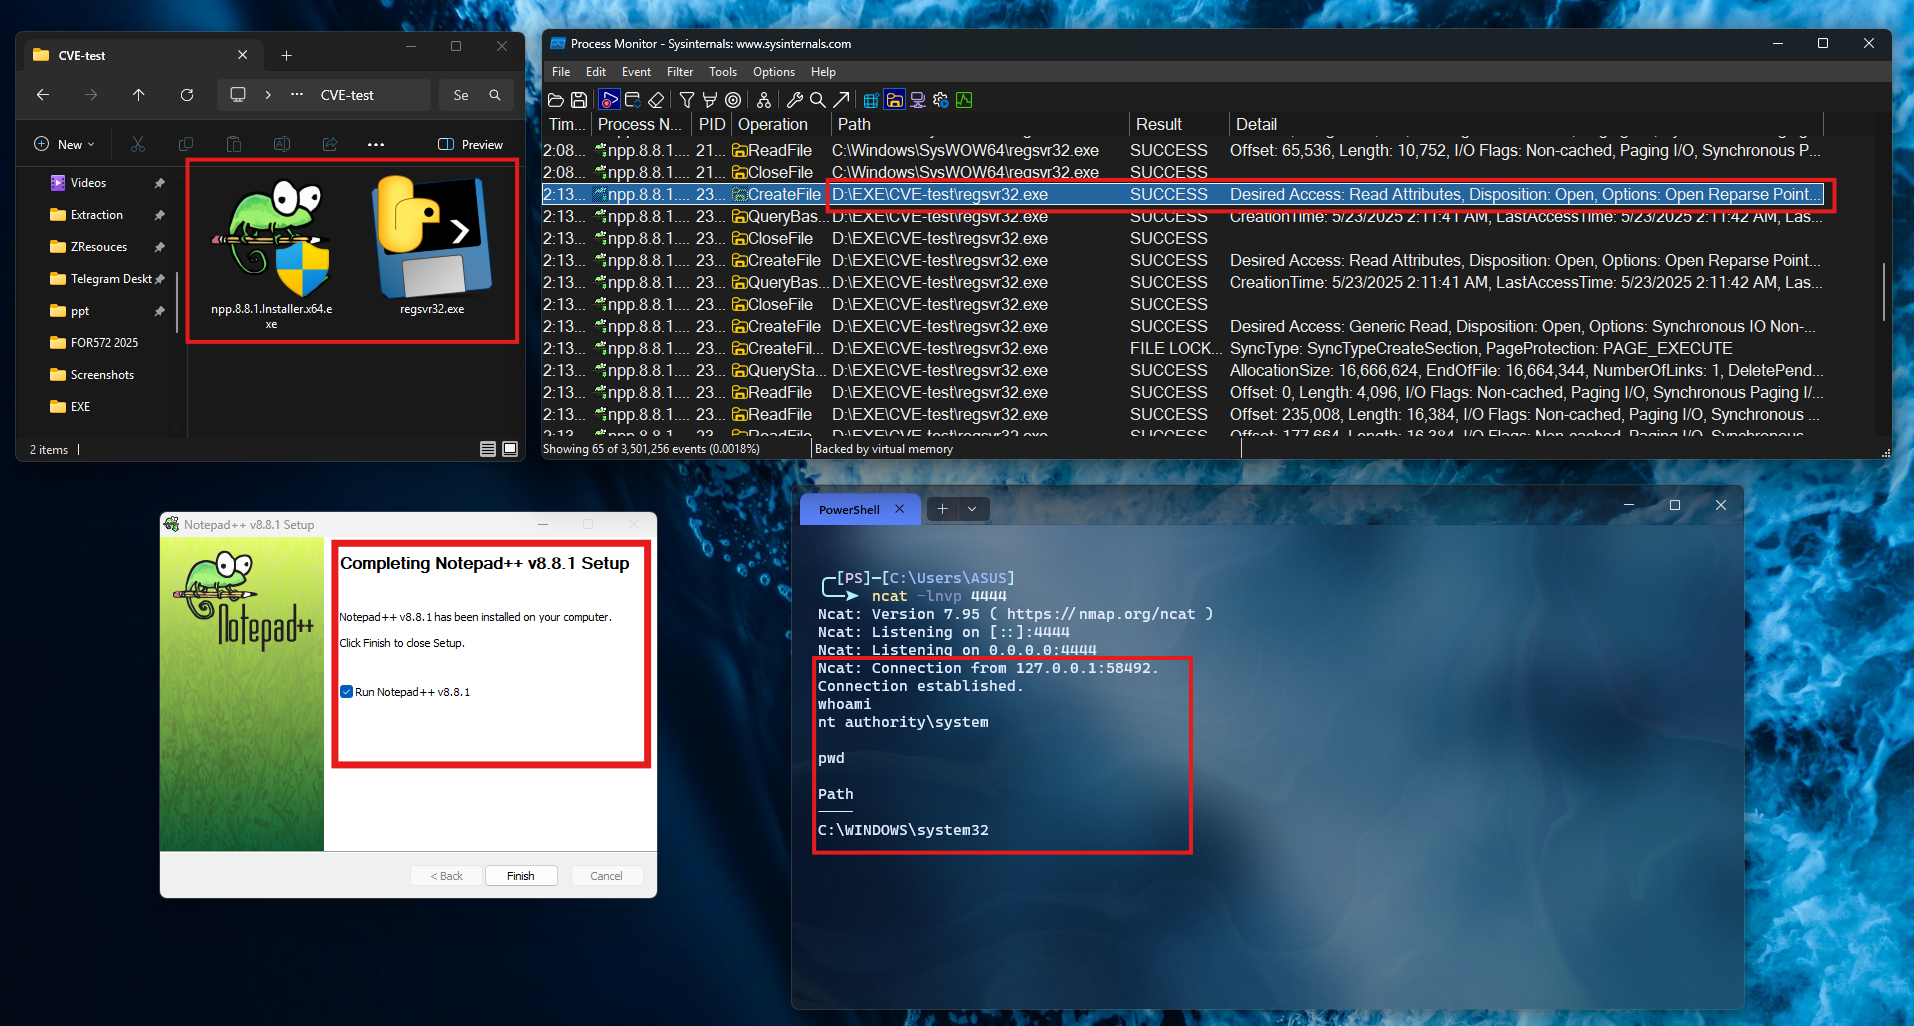
Суть проблемы — в том, как установщик искал системные утилиты вроде regsvr32. Вместо того чтобы обращаться к ним по абсолютному пути (например, C:\Windows\System32\regsvr32.exe), инсталлятор просто писал regsvr32.

А это значит, что Windows сначала смотрит в ту папку, откуда запускается установщик. Подсовываем туда вредоносную версию — и готово: зловред запускается с правами SYSTEM без всяких предупреждений.

Что особенно тревожно — взаимодействие с пользователем требуется минимальное. Всё, что нужно злоумышленнику, — убедить жертву скачать и положить два файла в одну папку: сам инсталлятор и поддельный regsvr32.exe. Например, в «Загрузки». После запуска установщика эксплуатация происходит автоматически.


В Notepad++ быстро отреагировали: уязвимость закрыта в версии 8.8.2. Разработчики обновили скрипт установки и теперь явно указывают путь к regsvr32 — как и советует Microsoft. Так что если у вас до сих пор стоит версия 8.8.1 — самое время обновиться.

Эксплойт уже подтверждён — исследователи выложили PoC и видео с демонстрацией успешной атаки. Уязвимость напоминает другие аналогичные случаи, включая недавние баги в Dell SupportAssist и CVE из 2023-2024 годов.

Что делать:

  • Обновитесь до Notepad++ 8.8.2.
  • Не запускайте установщики из папок с подозрительными файлами.
  • Используйте только оригинальные дистрибутивы.

Очередное напоминание: даже безобидный блокнот может стать точкой входа для атаки, если забыть про абсолютные пути и валидацию.

Подпишитесь на новости

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru