


В установщике Notepad++ нашли уязвимость с повышением привилегий

В установщике Notepad++ нашли уязвимость с повышением привилегий

В установщике Notepad++ нашли уязвимость с повышением привилегий

Если вы недавно ставили Notepad++ версии 8.8.1, есть плохая новость: в инсталляторе обнаружили серьёзную уязвимость, через которую обычный пользователь мог получить права администратора уровня SYSTEM. Всё из-за классической ошибки с «поиском исполняемых файлов не там, где надо».

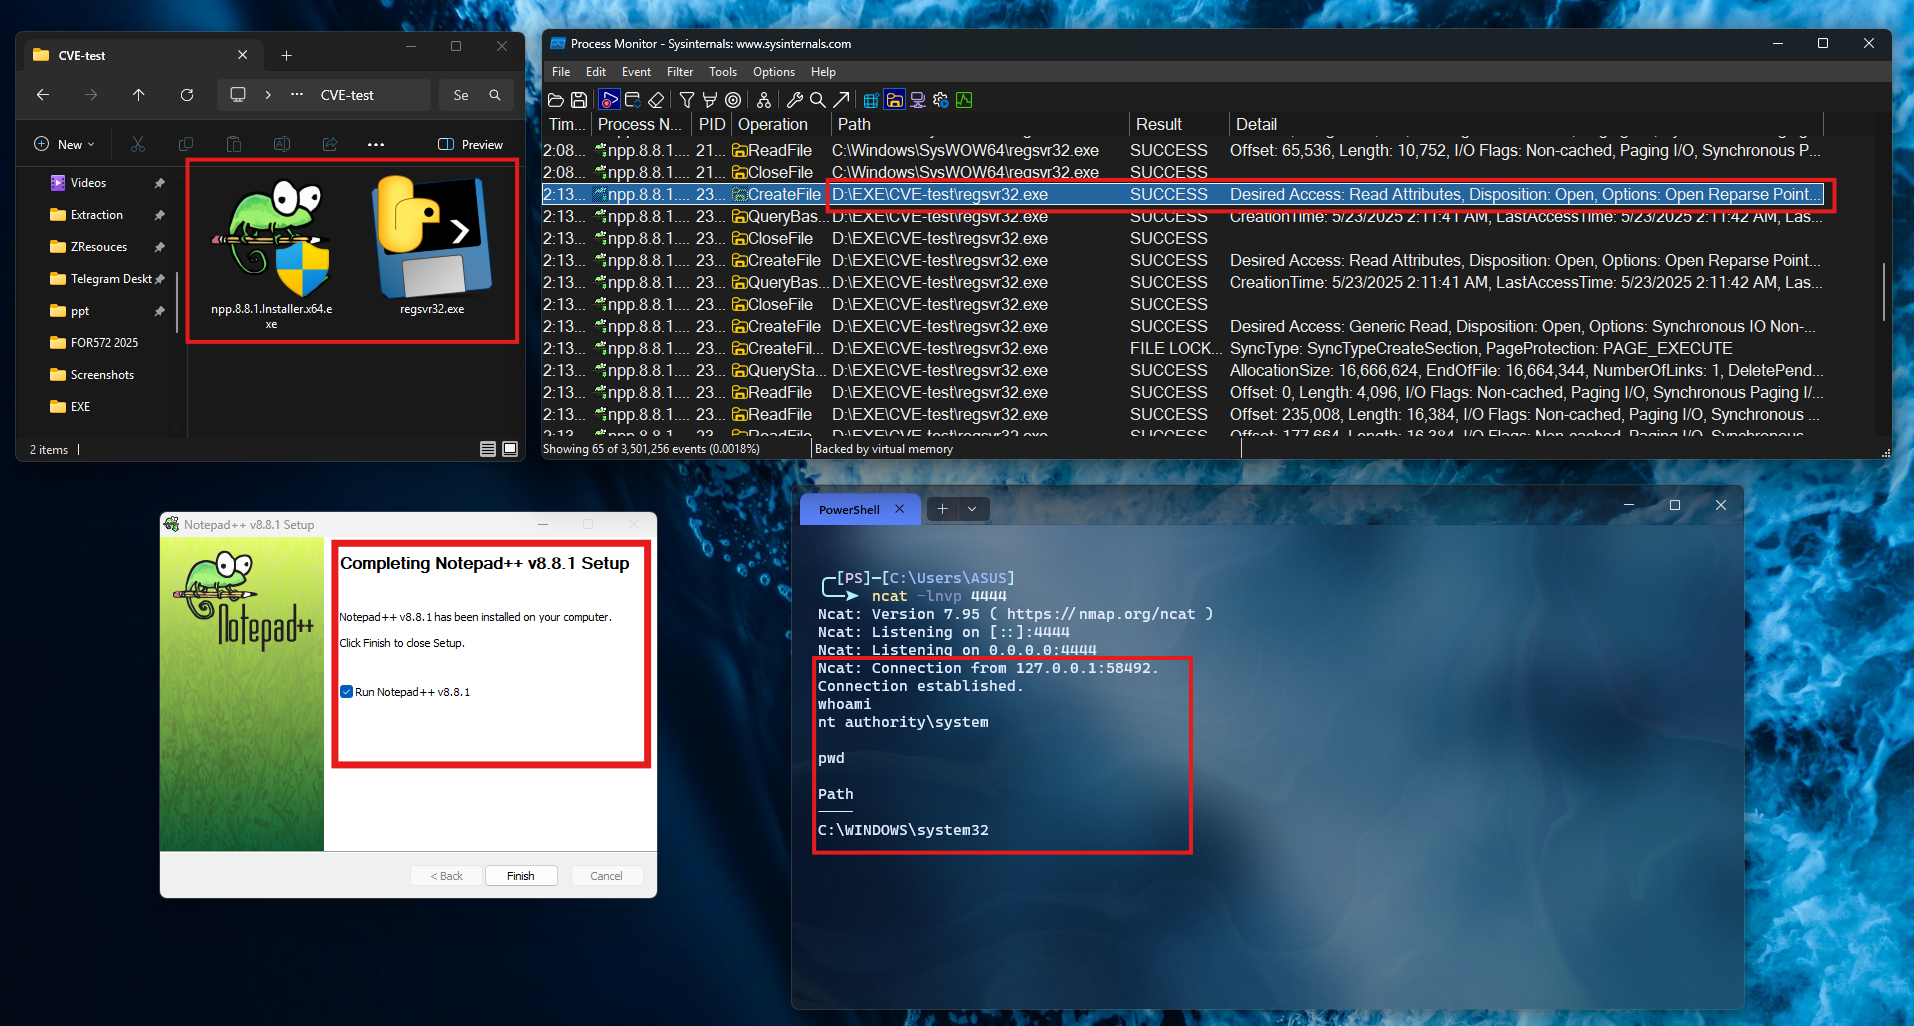
Суть проблемы — в том, как установщик искал системные утилиты вроде regsvr32. Вместо того чтобы обращаться к ним по абсолютному пути (например, C:\Windows\System32\regsvr32.exe), инсталлятор просто писал regsvr32.

А это значит, что Windows сначала смотрит в ту папку, откуда запускается установщик. Подсовываем туда вредоносную версию — и готово: зловред запускается с правами SYSTEM без всяких предупреждений.

Что особенно тревожно — взаимодействие с пользователем требуется минимальное. Всё, что нужно злоумышленнику, — убедить жертву скачать и положить два файла в одну папку: сам инсталлятор и поддельный regsvr32.exe. Например, в «Загрузки». После запуска установщика эксплуатация происходит автоматически.


В Notepad++ быстро отреагировали: уязвимость закрыта в версии 8.8.2. Разработчики обновили скрипт установки и теперь явно указывают путь к regsvr32 — как и советует Microsoft. Так что если у вас до сих пор стоит версия 8.8.1 — самое время обновиться.

Эксплойт уже подтверждён — исследователи выложили PoC и видео с демонстрацией успешной атаки. Уязвимость напоминает другие аналогичные случаи, включая недавние баги в Dell SupportAssist и CVE из 2023-2024 годов.

Что делать:

  • Обновитесь до Notepad++ 8.8.2.
  • Не запускайте установщики из папок с подозрительными файлами.
  • Используйте только оригинальные дистрибутивы.

Очередное напоминание: даже безобидный блокнот может стать точкой входа для атаки, если забыть про абсолютные пути и валидацию.

Подпишитесь на новости

В Сеть утекли ранняя карта GTA VI и отменённые дополнения для GTA V

Поклонники GTA получили 192 ГБ цифровой археологии: в Сети появился массив внутренних данных Rockstar Games с ранними материалами GTA VI, вырезанным контентом GTA V и следами отменённых дополнений.

Как сообщает Tom’s Hardware, архив предположительно связан с масштабной утечкой 2022 года. Rockstar пока не подтверждала подлинность новых находок, поэтому часть выводов основана на анализе файлов энтузиастами.

Главным трофеем стала очень ранняя версия карты GTA VI, которую удалось запустить внутри GTA V. На ней видны черновые районы штата Леонида, частично созданные по спутниковым снимкам и панорамам Google Maps.

По версии исследователей, материалы относятся к 2014-2015 годам. Если датировка верна, Rockstar начала собирать мир GTA VI ещё до выхода GTA V на ПК.

В архиве также обнаружили контуры увеличенного Либерти-Сити для отменённого дополнения GTA V. Полноценного города там нет — только каркас, доступный через редактор CodeWalker.

Зато нашлись следы другого сюжетного DLC под названием Agent Trevor: гигантский подземный бункер, особняк, космический корабль и другие декорации. Rockstar, похоже, готовила для Тревора почти шпионский боевик, но GTA Online снова победила одиночный контент.

Отдельный подарок — вырезанные аудиозаписи. В одной сцене Брюси Киббуц из GTA IV разговаривает с Франклином, а в альтернативном финале Тревор врезается в резервуар с жидким азотом, замерзает и разлетается на куски.

В окончательной версии разработчики выбрали менее морозный, но не менее горячий вариант с нефтяной цистерной. Сама GTA VI должна выйти 19 ноября 2026 года. А пока фанаты уже играют в любимое развлечение серии: изучают то, что Rockstar вообще не собиралась им показывать.

RSS: Новости на портале Anti-Malware.ru