


В установщике Notepad++ нашли уязвимость с повышением привилегий

В установщике Notepad++ нашли уязвимость с повышением привилегий

В установщике Notepad++ нашли уязвимость с повышением привилегий

Если вы недавно ставили Notepad++ версии 8.8.1, есть плохая новость: в инсталляторе обнаружили серьёзную уязвимость, через которую обычный пользователь мог получить права администратора уровня SYSTEM. Всё из-за классической ошибки с «поиском исполняемых файлов не там, где надо».

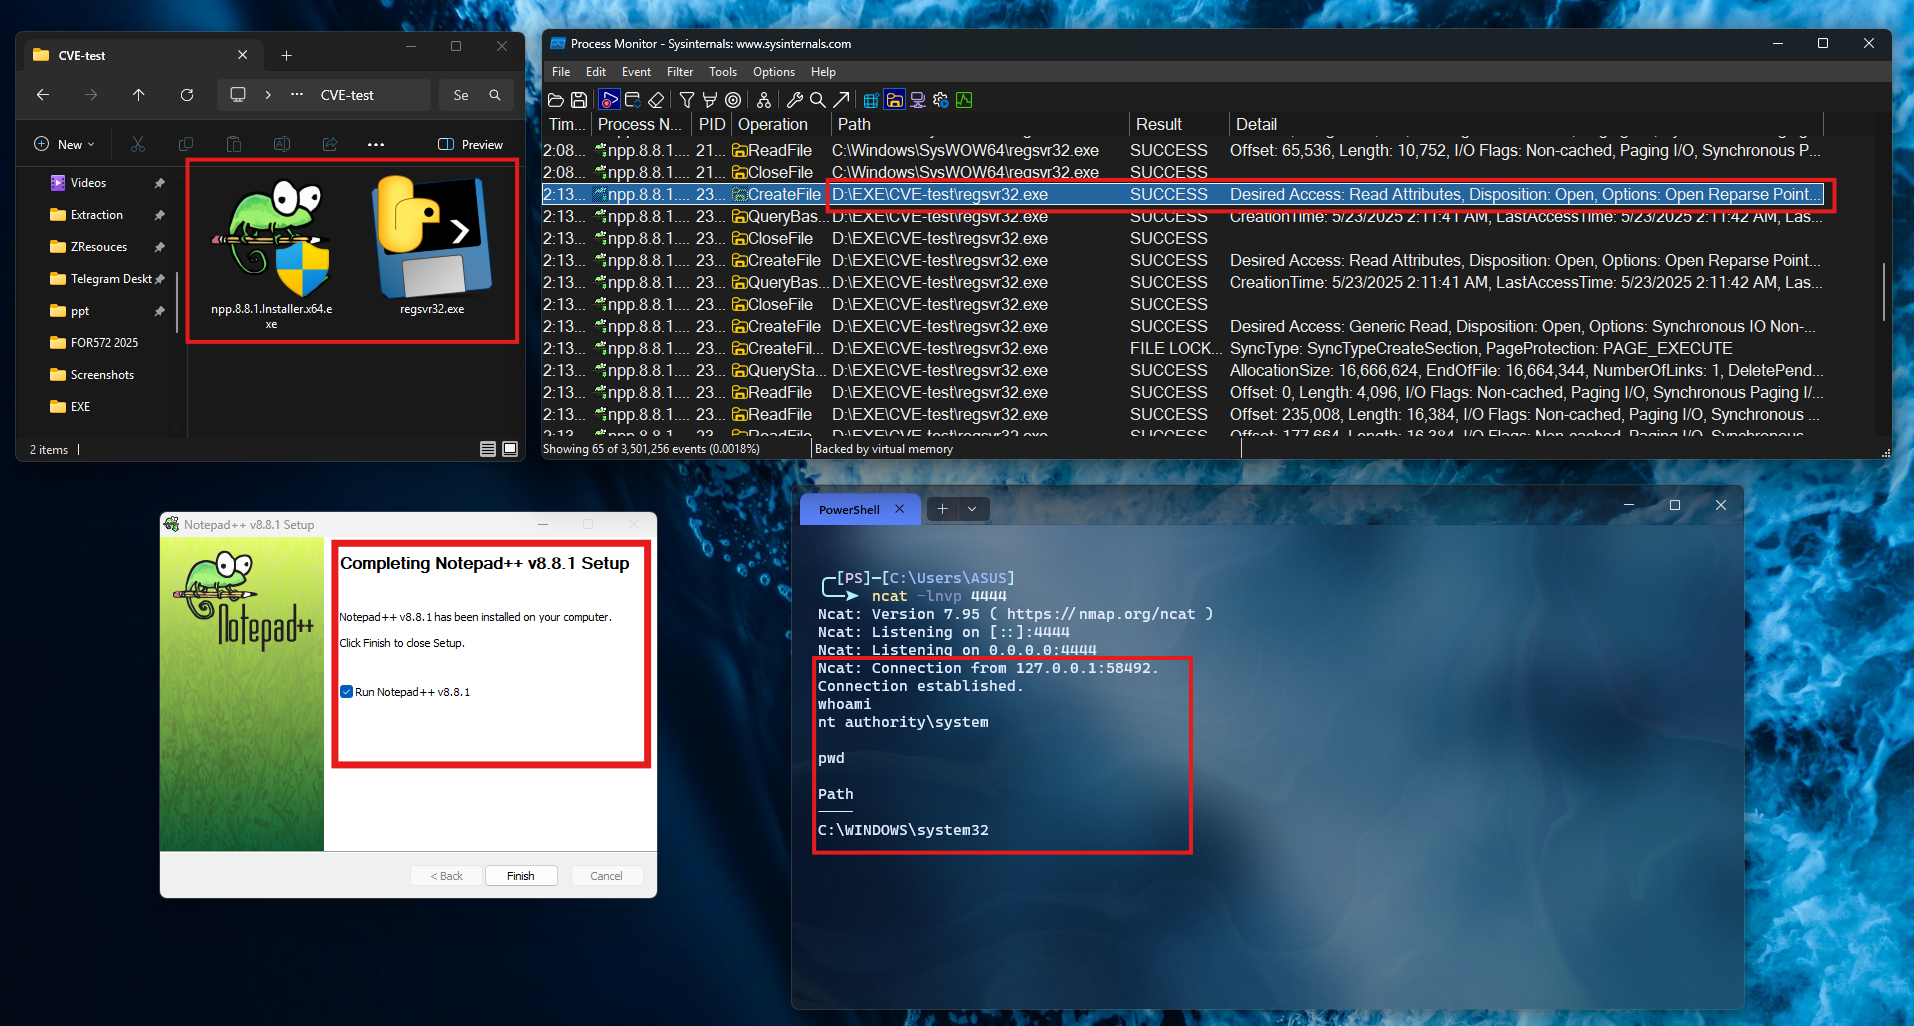
Суть проблемы — в том, как установщик искал системные утилиты вроде regsvr32. Вместо того чтобы обращаться к ним по абсолютному пути (например, C:\Windows\System32\regsvr32.exe), инсталлятор просто писал regsvr32.

А это значит, что Windows сначала смотрит в ту папку, откуда запускается установщик. Подсовываем туда вредоносную версию — и готово: зловред запускается с правами SYSTEM без всяких предупреждений.

Что особенно тревожно — взаимодействие с пользователем требуется минимальное. Всё, что нужно злоумышленнику, — убедить жертву скачать и положить два файла в одну папку: сам инсталлятор и поддельный regsvr32.exe. Например, в «Загрузки». После запуска установщика эксплуатация происходит автоматически.


В Notepad++ быстро отреагировали: уязвимость закрыта в версии 8.8.2. Разработчики обновили скрипт установки и теперь явно указывают путь к regsvr32 — как и советует Microsoft. Так что если у вас до сих пор стоит версия 8.8.1 — самое время обновиться.

Эксплойт уже подтверждён — исследователи выложили PoC и видео с демонстрацией успешной атаки. Уязвимость напоминает другие аналогичные случаи, включая недавние баги в Dell SupportAssist и CVE из 2023-2024 годов.

Что делать:

  • Обновитесь до Notepad++ 8.8.2.
  • Не запускайте установщики из папок с подозрительными файлами.
  • Используйте только оригинальные дистрибутивы.

Очередное напоминание: даже безобидный блокнот может стать точкой входа для атаки, если забыть про абсолютные пути и валидацию.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru