

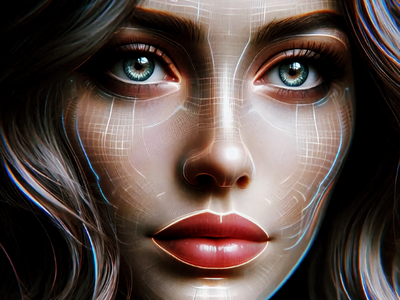

Дипфейк видно по глазам, волосам и губам

Дипфейк видно по глазам, волосам и губам

Дипфейк видно по глазам, волосам и губам

Сгенерированные изображения и видео зачастую выдают подделку по ряду характерных признаков: неестественные движения лица, отсутствие бликов и отражений в глазах, размытие или искажение контуров, особенно в области ушей и волос.

На такие детали в поддельных изображениях и роликах обратил внимание руководитель отдела аналитических исследований финтех-компании «Баланс-Платформа» Юрий Богданов в комментарии для «РИА Новости».

Эксперт отметил, что современные генеративные модели способны создавать дипфейки высокого качества, почти неотличимые от оригинала. Однако злоумышленники, как правило, используют упрощённые технологии. Поэтому массовые дипфейки, применяемые в атаках, зачастую можно распознать по ряду визуальных и аудиальных признаков.

Среди них Юрий Богданов выделяет следующие:

  • Неестественная мимика (чрезмерно плавные или резкие движения, рассинхрон речи и губ, отсутствие моргания или его нерегулярность);
  • Артефакты на границах лица (размытие, искажения волос, ушей, освещение лица не совпадает с фоном);
  • Отсутствие бликов и отражений в глазах;
  • Несовпадение эмоций: выражение лица не соответствует интонации речи;
  • Искажения в голосе — «роботизированное» звучание, неестественные паузы, сбитая интонация.

Чаще всего мошенники используют дипфейки в схемах, связанных со знакомствами. С их помощью создаются виртуальные персонажи, от имени которых злоумышленники выманивают деньги у жертв, нередко прибегая к сложным манипуляциям подобного рода.

Кроме того, уже второй год подряд наблюдается резкий рост количества дипфейков политической направленности. Чаще всего в таких видео используются образы губернаторов российских регионов в различных контекстах.

Несколько перспективных техник, основанных на дипфейках, мы разобрали в отдельной статье.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru