


Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

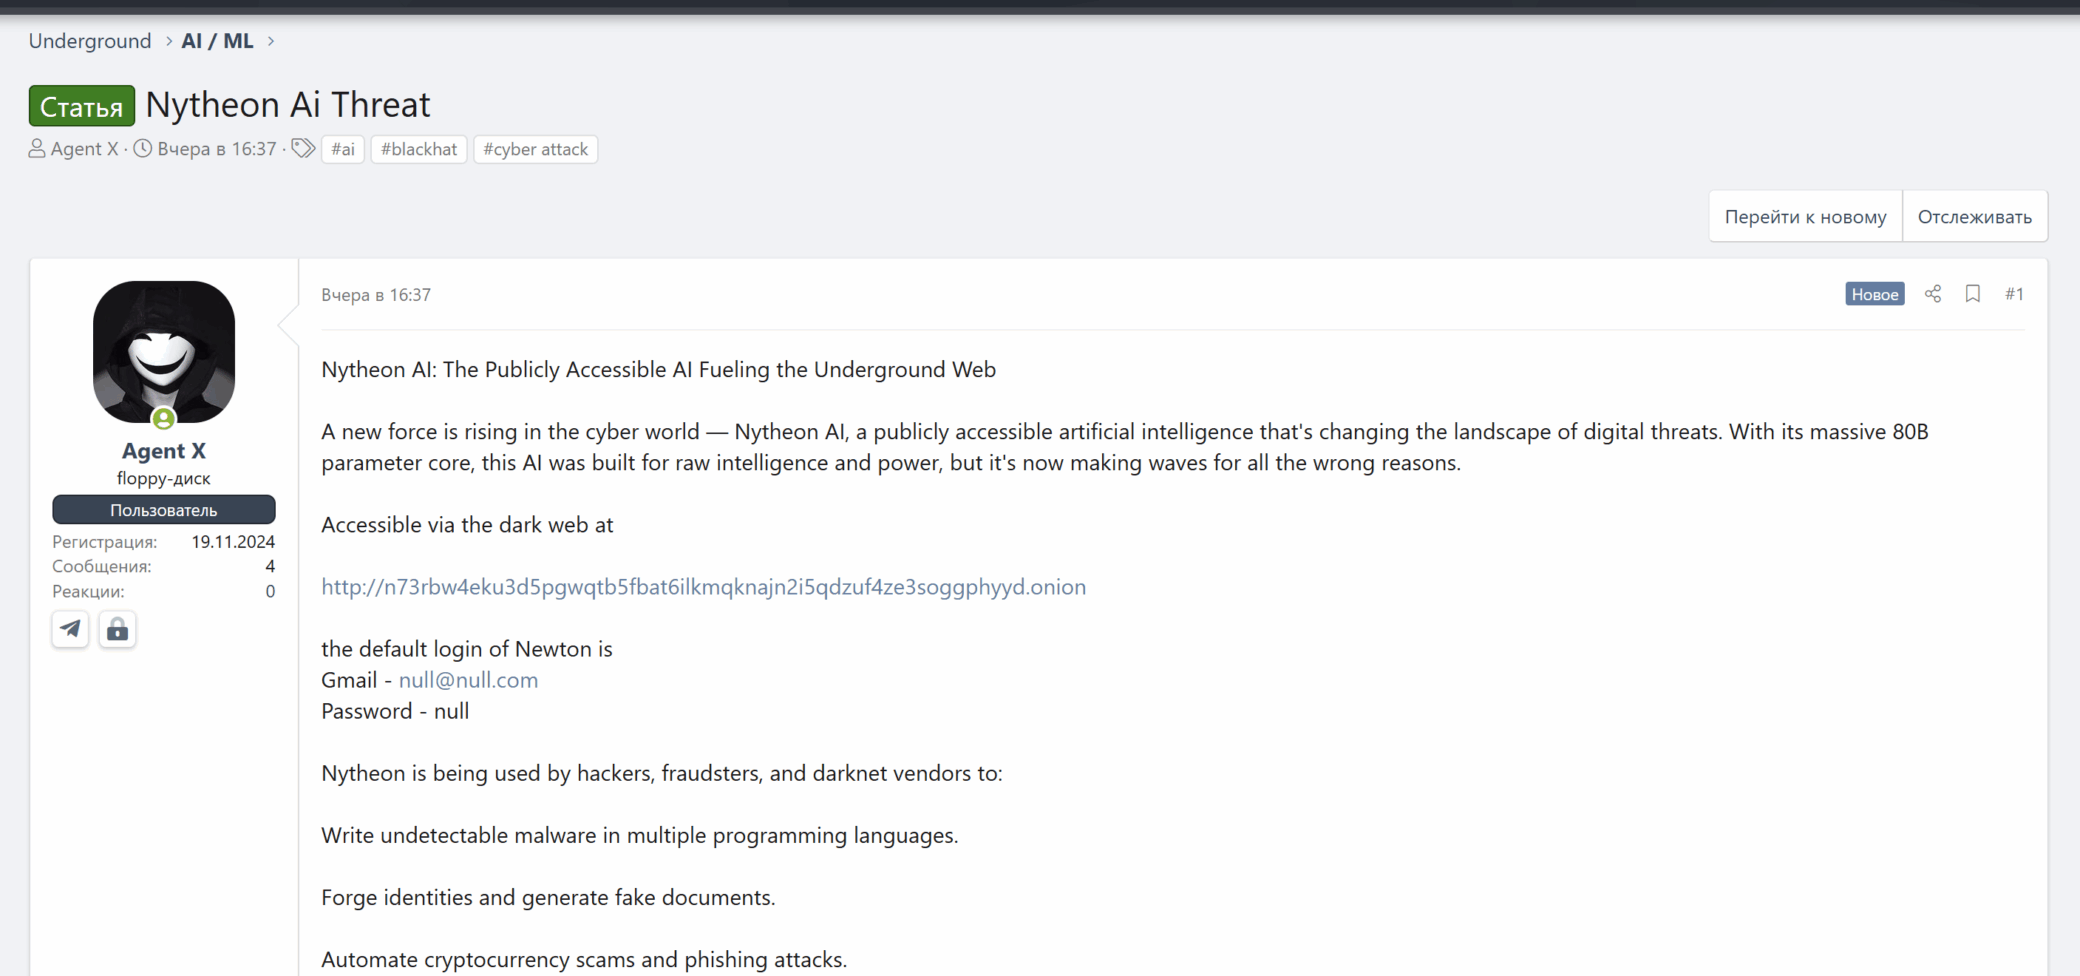
В сети Tor объявился ИИ-сервис, предоставляющий доступ к большим языковым моделям (БЯМ, LLM) вроде Llama и Gemma со снятыми этическими ограничениями. В настоящее время Nytheon AI активно продвигается в Telegram.

Собранные в одном месте различные LLM с готовым джейлбрейком защитных фильтров составляют еще большую угрозу, чем единичные творения вирусописателей, такие как зловредные аналоги ChayGPT.

Платформа Nytheon AI работает как SaaS; фронтенд построен на основе SvelteKit (фреймворк для создания веб-приложений), бэкенд-приложение — на основе Ollama HTTP API и, предположительно, микросервисах FastAPI.

В набор инструментов входят клоны opensource-проектов:

  • Nytheon Coder — скоростной генератор кодов на основе Llama 3.2;
  • Nytheon Coder R1 — генератор кодов на базе Qwen2, оптимизированный для быстродействующих сценариев и эксплойтов;
  • Nytheon GMA — созданная на основе Gemma 3 модель, заточенная под реферирование и перевод документов на разных языках;
  • Nytheon Vision — преобразователь изображений в текст Llama 3.2-Vision, приспособленный для создания фейковых документов, скриншотов, фишинговых страниц;
  • Nytheon R1 — форк RekaFlash с возможностями построения логических и формальных математических рассуждений.

Все эти модели разбиты на подгруппы и доступны из единого интерфейса, схожего с теми, что предоставляют Anthropic Claude, DeepSeek, Google Gemini, Microsoft Copilot, ChatGPT и другие популярные чат-боты на основе LLM. Защита и ограничения по контенту снимаются с помощью универсальной системной подсказки (стимула), содержащей 1000 токенов.

В комплект также включена Nytheon AI — модель управления на базе Llama 3.8B-Instruct, обеспечивающая политкорректный вывод в тех случаях, когда оператору нужно создать иллюзию легитимности.

Подписчикам также предоставляется возможность регистрировать и использовать внешние сервисы, совместимые с OpenAPI.

Еще одной особенностью Nytheon AI является конвейер поглощения данных с комбинированным вводом. Юзер может перетащить в запрос PDF или скриншот, использовать преобразование речи в текст (с помощью Azure AI API) или чисто текстовый ввод — все это конвертируется в токены и передается нецензурированным LLM.

Подпишитесь на новости

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru