


SmartAttack: как умные часы крадут данные из изолированных систем

SmartAttack: как умные часы крадут данные из изолированных систем

SmartAttack: как умные часы крадут данные из изолированных систем

Даже если компьютер полностью отрезан от интернета и физически изолирован от всех сетей, это не гарантирует стопроцентную безопасность. Учёные из Израиля снова это доказали, представив новый вектор атаки под названием SmartAttack.

Сценарий будто из шпионского триллера. В защищённом помещении — например, в ядерном центре или в военном комплексе — стоит физически изолированный компьютер.

Он не подключён ни к локальной сети, ни к интернету. Но рядом с ним оказывается человек в умных часах. И эти часы начинают записывать неразличимые звуки.

Как работает SmartAttack:

  1. Заражение. Сначала на изолированный компьютер попадает вредоносная программа. Это может произойти, например, через флешку, принесённую злоумышленником или сотрудником.
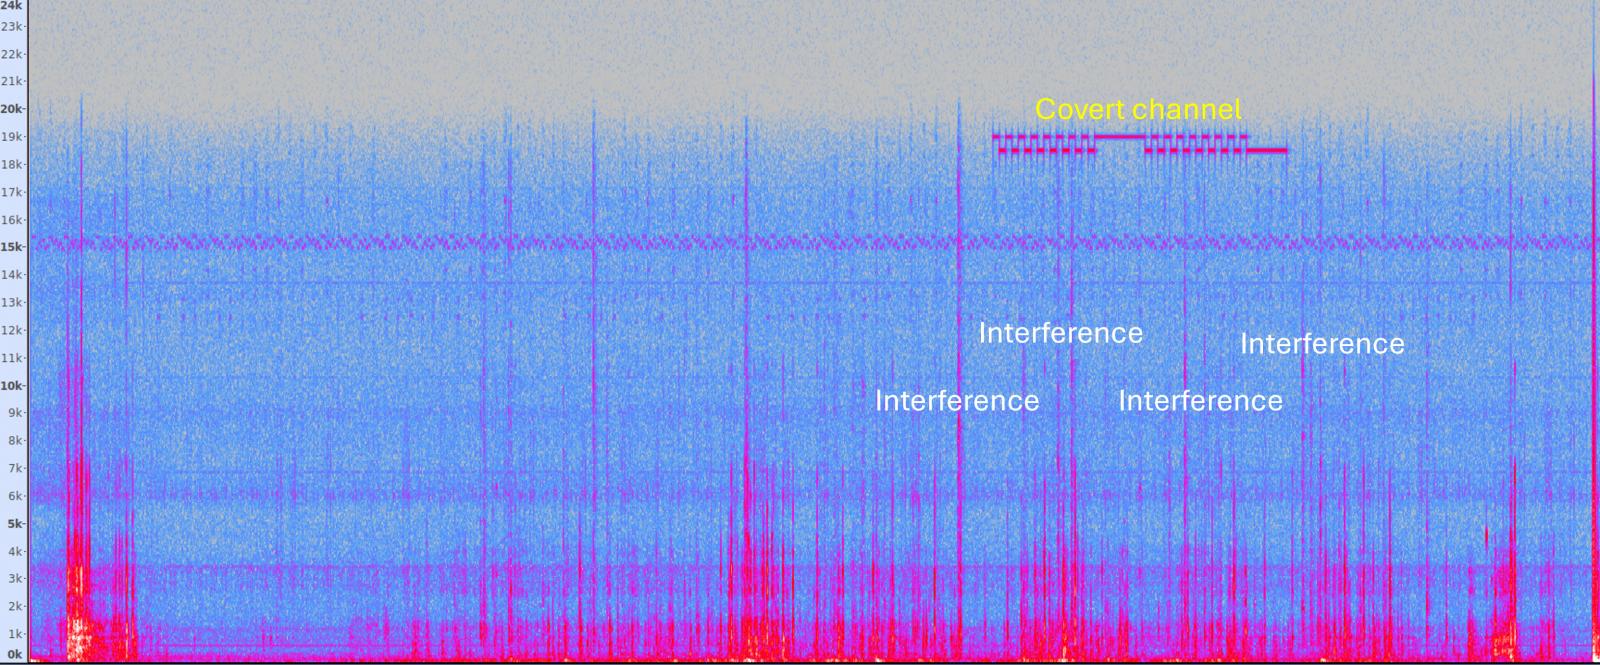
  2. Передача данных. Вредонос использует встроенный динамик компьютера для излучения ультразвука — на частотах 18,5 кГц (ноль) и 19,5 кГц (единица). Эти сигналы недоступны слуху человека, но отлично фиксируются микрофонами.
  3. Приём сигнала. Умные часы на руке сотрудника записывают эти сигналы. Специальное приложение на часах обрабатывает звук, извлекает закодированные данные и готовит их к передаче.
  4. Передача наружу. Сами часы отправляют полученную информацию по Bluetooth, Wi-Fi или через сотовую сеть.


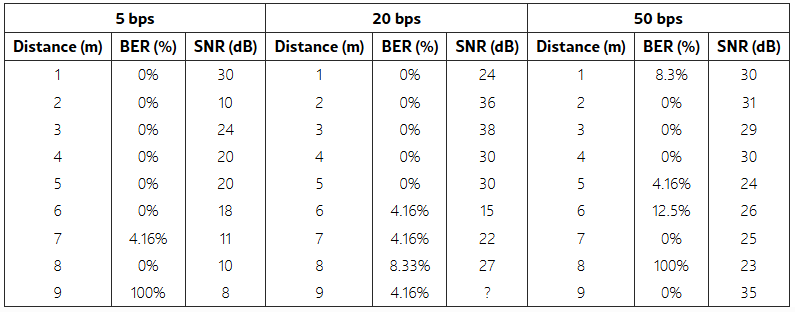
Передача идёт медленно — от 5 до 50 бит в секунду, но для утечки пароля или ключа этого достаточно. Сигнал работает на расстоянии до 6-9 метров. Чем дальше и выше частота передачи — тем больше ошибок. Даже положение запястья влияет на успех: часы должны находиться в «прямой видимости» от динамика.


Как защититься?

Авторы исследования предлагают три варианта:

  • полностью запретить использование умных устройств в защищённых зонах;
  • физически убирать динамики из air-gapped-компьютеров — это избавит от всех аудиоканалов утечки;
  • если и это невозможно — использовать ультразвуковые глушилки, программные файрволы для аудиоустройств или методы «аудио-гэппинга» (запрет вывода звука на уровне ОС).

SmartAttack — ещё один пример того, насколько изощрёнными могут быть атаки на изолированные системы. Даже если компьютер окружён стенами и тишиной, рядом всегда может оказаться кто-то в часах.

Подпишитесь на новости

МАКС под новой вывеской? В App Store нашли Yaqin Messenger

В App Store появился Yaqin Messenger — приложение, которое позволяет войти в аккаунт МАКС и получить доступ к переписке. Название другое, иконка тоже незнакома, при этом внутри знакомые чаты и каналы. Вот только официального подтверждения, что за приложением стоят разработчики МАКС, пока нет.

Клиент проверил автор AppleInsider.ru. По его данным, Yaqin доступен в российском, белорусском и казахстанском App Store.

После входа по номеру телефона в приложении появились чаты, папки, подписки и права администратора канала. Автор также проверил публикацию постов, комментарии и уведомления. Код для аутентификации пришёл от отправителя МАКС.


Сам журналист подчёркивает: связь Yaqin с создателями МАКС пока является выводом по косвенным признакам. Кто именно выпустил клиент, публично не подтверждено.

Есть и настораживающее отличие: в Yaqin отсутствует раздел «Госуслуг» с цифровым ID. Переписываться можно, а предъявить цифровое удостоверение через этот клиент не получится.

Yaqin устанавливается отдельно и не заменяет прежний МАКС. По наблюдению автора, с конца сентября приложение получило уже пять версий. Сколько оно продержится в магазине, неизвестно.

Напомним, летом мессенджер МАКС неожиданно пропал из App Store. Позже Apple заявила, что удалила приложение в соответствии с правилами соблюдения санкций.

RSS: Новости на портале Anti-Malware.ru