



Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

ФБР бьёт тревогу: более миллиона домашних устройств — от ТВ-приставок до планшетов — стали частью глобальной бот-сети BADBOX 2.0. И самое тревожное — всё это оборудование пользователи сами приносят в дом, не подозревая, что оно уже заражено или заразится при первом же обновлении.

Что такое BADBOX 2.0

Это обновлённая и более агрессивная версия зловреда BADBOX, впервые обнаруженного в 2023 году.

Тогда его находили на дешёвых Android-приставках вроде T95. Теперь ситуация стала серьёзнее: BADBOX 2.0 обнаружен даже на устройствах известных брендов, таких как Yandex TV и смартфоны Hisense.

Основная цель — превратить домашнее устройство в прокси-сервер, через который киберпреступники смогут маскировать свою активность.

Как это работает:

  1. Заражение на стадии производства — устройство уже несёт вредонос до покупки.
  2. Инфекция при установке приложений — через прошивку или неофициальные магазины.
  3. Устройство подключается к C2-серверам, откуда получает команды злоумышленников.

Что делает BADBOX 2.0:

  • Прокси-соединения. Ваше устройство становится анонимным туннелем, через который преступники запускают атаки.
  • Мошенничество с рекламой. Зловред загружает и кликает рекламу в фоне, зарабатывая на этом деньги.
  • Подбор паролей. Используя ваш IP, атакующие пытаются получить доступ к чужим аккаунтам.

Масштаб проблемы

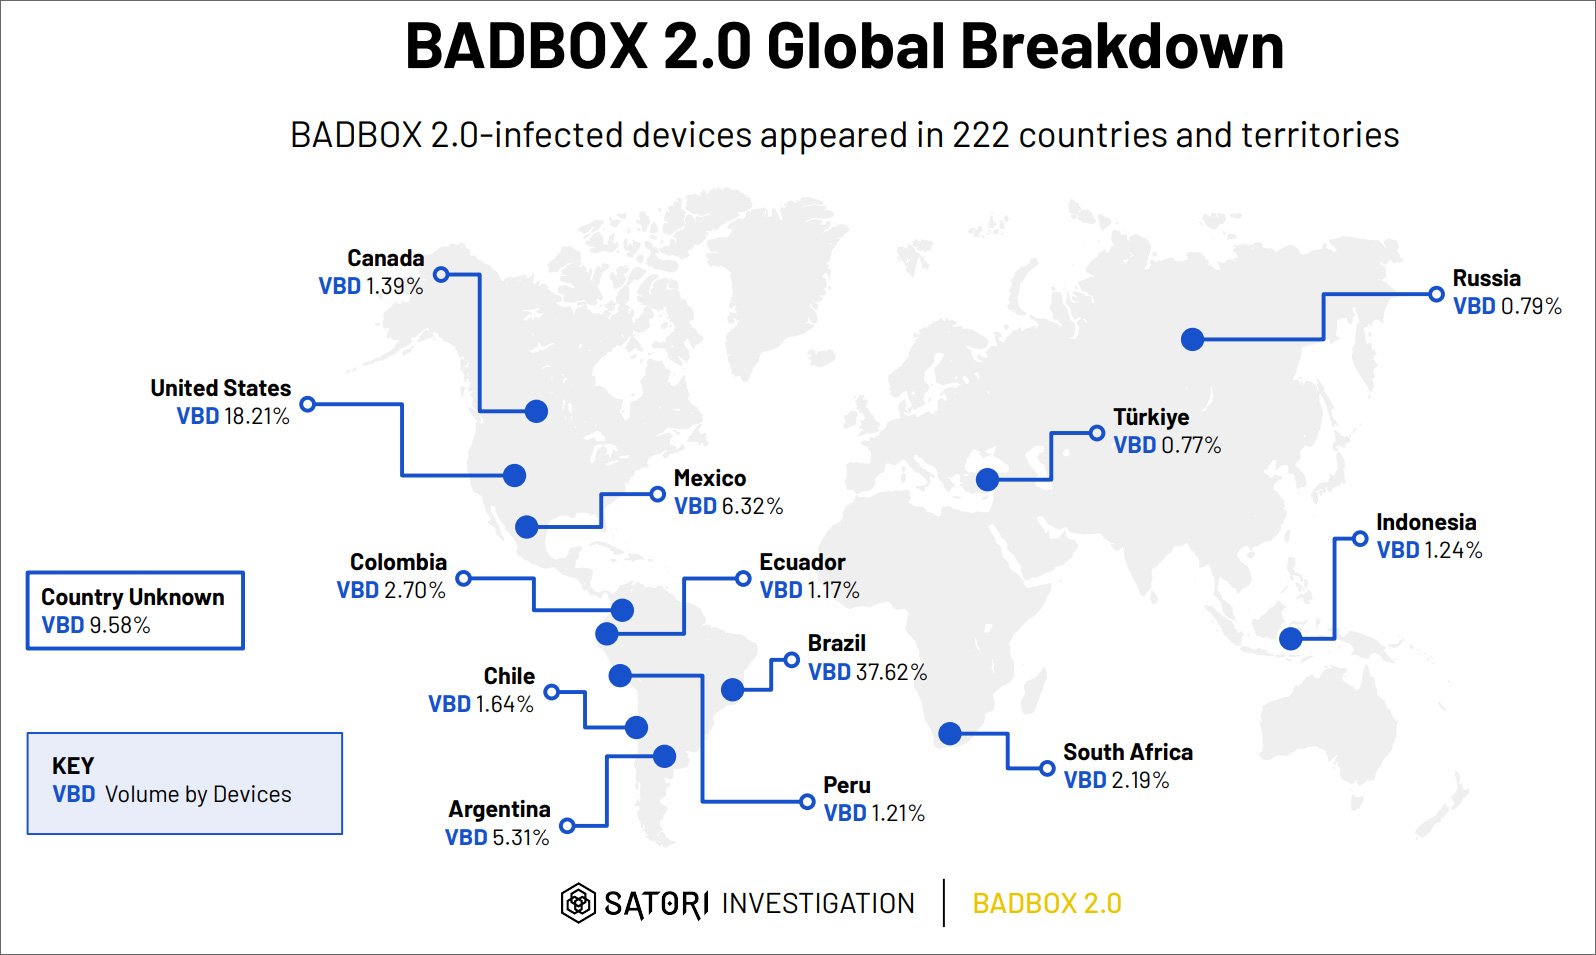
Исследователи из HUMAN Satori зафиксировали заражённые устройства в 222 странах. Больше всего заражений:

  • в Бразилии (37,6 %),
  • в США (18,2 %),
  • в Мексике (6,3 %),
  • в Аргентине (5,3 %).


Устройства под угрозой

Если у вас есть ТВ-приставка на Android без поддержки Google Play Protect и с неизвестным названием (например, X96, TX3mini, MX10PRO, Smart_TV, TVBOX, KM1 и пр.), стоит насторожиться. Особенно если:

  • на устройстве установлен неизвестный магазин приложений;
  • отключена функция Play Protect;
  • приставка изначально предлагала «бесплатные фильмы»;
  • бренд не вызывает доверия.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru