


Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

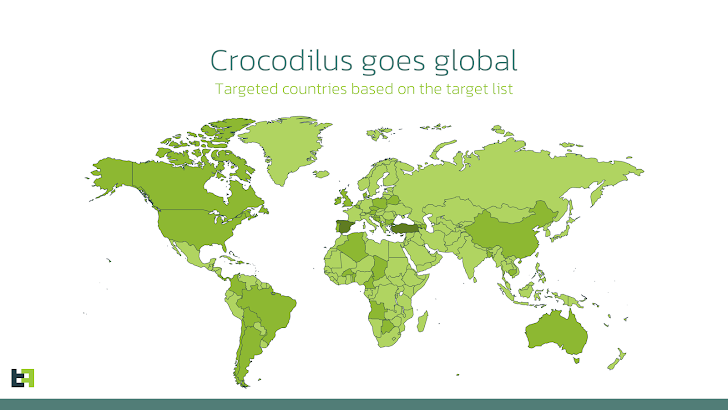
Эксперты по кибербезопасности бьют тревогу: банковский Android-троян Crocodilus, впервые замеченный этой весной, начал активно распространяться за пределами Турции и Испании. Теперь атаки зафиксированы в Польше, Аргентине, Бразилии, Индии, Индонезии и даже США.

Изначально Crocodilus маскировался под популярные приложения, вроде Google Chrome, и запускал поверх настоящих банковских приложений свои окна, с помощью которых похищал логины и пароли.

Он также охотился за сид-фразами от криптокошельков через специальные возможности ОС — такие фразы позволяют злоумышленникам полностью завладеть криптовалютой жертвы.

Как отмечается в свежем отчёте компании ThreatFabric, сейчас Crocodilus стал гораздо изощрённее. Во-первых, у него появились новые методы сокрытия, затрудняющие анализ.


Во-вторых, он умеет добавлять контакт в список жертвы — достаточно команды «TRU9MMRHBCRO». По мнению ThreatFabric, цель — обойти новые механизмы защиты Android, которые предупреждают о возможном мошенничестве при запуске банковских приложений в режиме демонстрации экрана.

Добавив номер с именем вроде «Поддержка банка», злоумышленник может позвонить жертве и не вызвать подозрений. Особенно активно троян распространяется через фейковые объявления в Facebook (признан экстремистским и запрещён в России, как и корпорация Meta).

Например, в Польше пользователям предлагали «бонусные баллы» от имени банков и маркетплейсов — но по ссылке скрывалась вредоносная программа. В Турции и Испании вредонос выдавал себя за обновление браузера или онлайн-казино.

ThreatFabric предупреждает: Crocodilus уже не локальная угроза. Он становится глобальной проблемой, и судя по темпам распространения, расслабляться рано.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru