


Microsoft исправила сбой загрузки Windows 11 после майского обновления

Microsoft исправила сбой загрузки Windows 11 после майского обновления

Microsoft исправила сбой загрузки Windows 11 после майского обновления

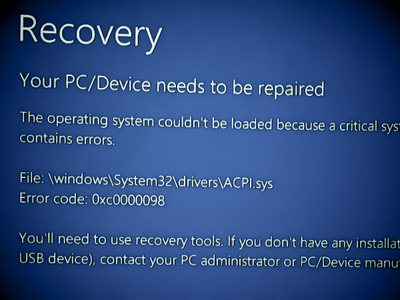
У Microsoft снова не обошлось без проблем с обновлениями. После выхода майского патча KB5058405 для Windows 11 (версии 22H2 и 23H2) многие корпоративные машины начали внезапно уходить в режим восстановления.

На экране пользователи видят ошибку 0xc0000098 и упоминание файла ACPI.sys — это драйвер, отвечающий за управление питанием и настройку оборудования на уровне ядра Windows.

Система сообщает, что «устройство нужно восстановить», потому что «не удалось загрузить ОС».

По данным Microsoft, проблема в основном затронула виртуалки в корпоративной среде — Azure Virtual Machines, Azure Virtual Desktop и машины на Citrix или Hyper-V.

Домашние пользователи с версиями Home и Pro почти не пострадали, поскольку такие VM в основном используются в ИТ-инфраструктуре компаний.

Пока Microsoft выясняет, что именно пошло не так, разработчики уже выпустили экстренное внеплановое обновление KB5062170. Его можно установить вручную через каталог Microsoft Update, чтобы избежать проблем с установкой основного майского патча.

Компания советует администраторам Azure использовать специальные команды восстановления виртуальных машин, если сбой уже произошёл. А тем, кто ещё не успел поставить KB5058405, рекомендуют сразу установить новое внеплановое обновление.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru