


Мошенники используют популярность игрушек Лабубу для фишинга и обмана

Мошенники используют популярность игрушек Лабубу для фишинга и обмана

Мошенники используют популярность игрушек Лабубу для фишинга и обмана

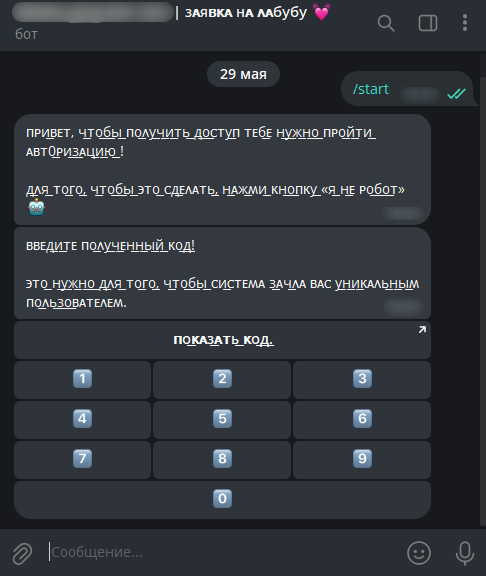
Игрушки Лабубу — плюшевые «зубастики», которые стали настоящим хитом в 2025 году, — теперь используют в схемах мошенничества. В Telegram появились боты, которые предлагают Лабубу в качестве «подарка» или «приза», но на деле просто крадут аккаунты и деньги.

Один из способов — «розыгрыш за отзыв». Пользователю предлагают ввести свой номер телефона и код из СМС или Telegram — якобы для подтверждения участия.

На самом деле этот код даёт доступ к вашему аккаунту, и если вы его введёте, аккаунт просто угонят.

Есть и другая схема — подписка на каналы в Telegram якобы ради участия в розыгрыше. Некоторые из этих каналов продвигают финансовые махинации. Ну и классика — «продажа» Лабубу через Telegram: переводишь деньги, продавец исчезает, игрушки нет, деньги не вернуть.


Эксперты предупреждают: мошенники всегда подстраиваются под тренды. Сейчас в моде Лабубу — значит, скоро «розыгрыши» этих игрушек будут встречаться всё чаще. Особенно уязвимы дети и подростки, которым могут угнать телеграм-аккаунт и потом использовать его в других схемах.

Простой совет: не верьте розыгрышам и «подаркам», которые требуют перейти в бота, отправить код или перевести деньги. Это почти наверняка обман.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru