


Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

С середины 2024 года в России фиксируются кибератаки на госсектор и бизнес со стороны группы хактивистов под названием BO Team. Они действуют довольно изощрённо — используют целевой фишинг и приёмы социальной инженерии, чтобы получить доступ к внутренним системам.

Кто такие BO Team

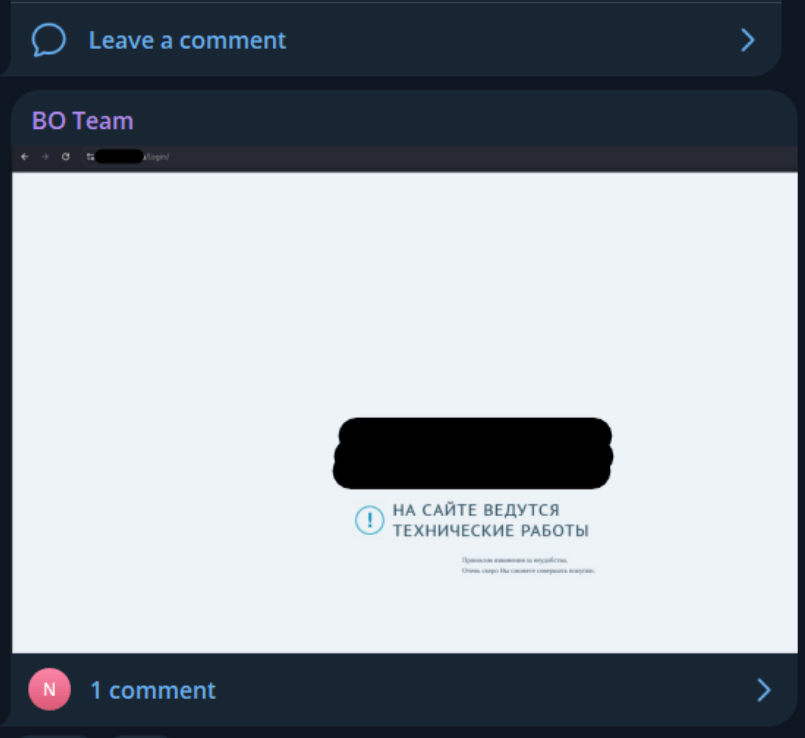
Группу ещё называют Black Owl, Lifting Zmiy или Hoody Hyena. О ней впервые стало известно в начале 2024 года — хактивисты публиковали заявления через Telegram.


Судя по их действиям, основной интерес — разрушение ИТ-инфраструктуры жертвы, иногда с добавлением вымогательства и шифрования данных. Бьют по крупным целям — государственным учреждениям и большим компаниям из сферы ИТ, связи и производства.

Как начинается атака

Как отмечается в отчёте «Лаборатории Касперского», атакующие рассылают письма с вредоносными вложениями. Если кто-то из сотрудников открывает файл — запускается цепочка заражения. В результате в систему попадает бэкдор, то есть программа для скрытого удалённого управления компьютером. Чаще всего — DarkGate, BrockenDoor или Remcos.

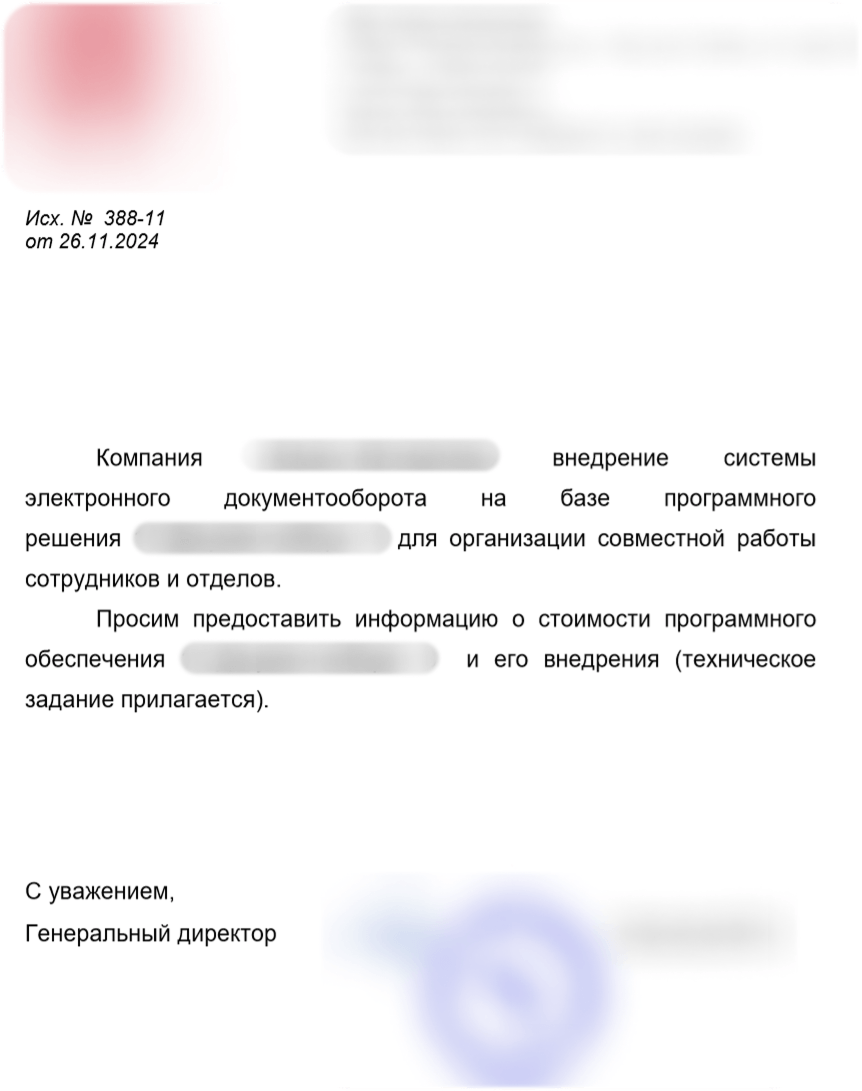
Фишинг подаётся очень правдоподобно. Например, хакеры могут прикинуться настоящей компанией, которая занимается автоматизацией техпроцессов — логично, ведь такие фирмы часто взаимодействуют с потенциальными жертвами. Кроме того, используют и другие подставные «отправители», чтобы сделать письмо ещё более убедительным.


Чем прикрываются

Чтобы не вызвать подозрений, вредоносный файл может сопровождаться документом-приманкой. Например, PDF с якобы коммерческим предложением от вымышленной организации. Бывает, что вместе с этим открывается веб-страница настоящего онлайн-сервиса проверки контрагентов — и на ней действительно есть информация о «псевдокомпании», от имени которой пришло письмо. Всё это делается, чтобы снизить настороженность у получателя.

Что происходит после заражения

Когда хакеры получают доступ, они стараются не светиться. Используют стандартные средства Windows, маскируют вредоносные файлы под обычные системные, закрепляются в системе через задачи, запускающиеся по расписанию, и используют взломанные учётки сотрудников для повышения прав доступа.

Какой вред наносят

На следующем этапе злоумышленники удаляют резервные копии, уничтожают виртуальные машины, затирают данные с помощью утилит вроде SDelete. Иногда поверх этого ещё и запускают шифровальщик, чтобы потребовать выкуп.

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru