


УБК МВД предупредило о новой схеме мошенников через фейковый вызов такси

УБК МВД предупредило о новой схеме мошенников через фейковый вызов такси

УБК МВД предупредило о новой схеме мошенников через фейковый вызов такси

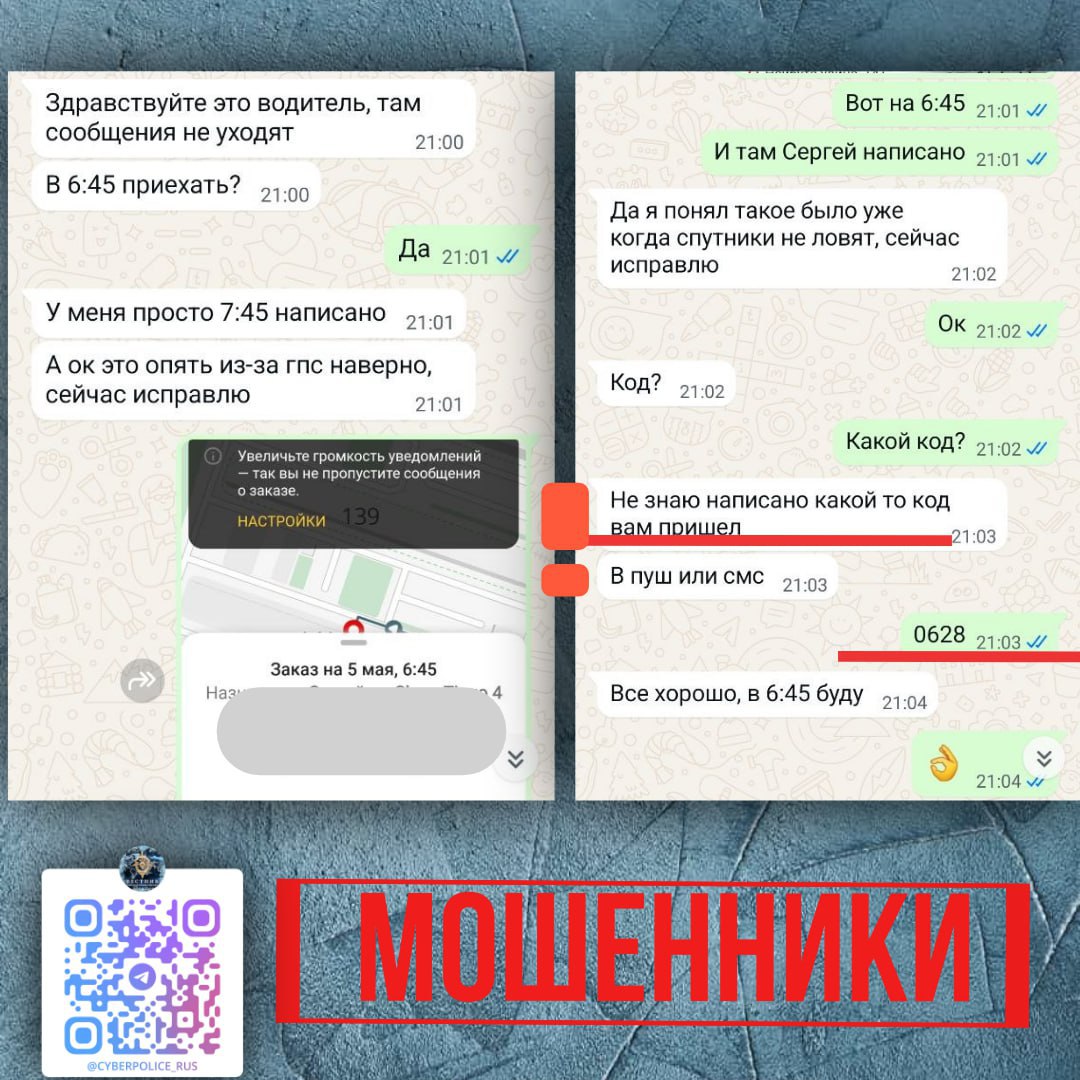
Управление по организации борьбы с противоправным использованием инфокоммуникационных технологий МВД России (УБК МВД) предупредило о новой мошеннической схеме, нацеленной на кражу средств с банковских карт.

Для реализации атаки злоумышленники используют взломанные аккаунты водителей такси.

Подробности схемы опубликовал официальный телеграм-канал профильного подразделения МВД — «Вестник киберполиции России».

Механизм преступления включает несколько этапов:

  • Мошенники получают доступ к аккаунту водителя такси или курьерской службы;
  • Выбирают пользователя, оформившего заказ, и перехватывают код авторизации для получения доступа к его аккаунту;
  • Создают фиктивные заказы от имени жертвы;
  • Списывают деньги с привязанной к аккаунту банковской карты. Средства при этом поступают напрямую преступникам, минуя агрегатора.

По данным УБК МВД, подобные случаи пока редки и фиксируются в основном в регионах. Так, в январе 2025 года несколько эпизодов были зарегистрированы в Алтайском крае и Курганской области, а в мае — в Приморском крае.

Ранее, в январе 2025 года, был вынесен приговор двум жителям Саратова, оформившим около 3,5 тыс. фиктивных заказов такси, в результате чего агрегатор понёс убытки на сумму свыше 4,8 млн рублей.

Однако защите удалось добиться переквалификации обвинения, и вместо четырёх лет лишения свободы, запрошенных следствием, фигурантам был назначен относительно мягкий приговор. С учётом проведённого под домашним арестом времени срок уже был ими полностью отбыт.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru