


Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Обнаружен новый Linux-бот, нацеленный на встраиваемые IoT-устройства. Проведенный в Darktrace анализ показал, что написанный на Go троян умеет открывать бэкдор, брутфорсить SSH и загружать XMRig, а также руткит для кражи учетных данных.

Эксперты нарекли свою находку PumaBot — из-за интереса зловреда к имени Pumatronix, производителя охранных и дорожных видеокамер, которое он ищет на зараженных устройствах то ли в качестве цели, то ли для отката вредоносных функций.

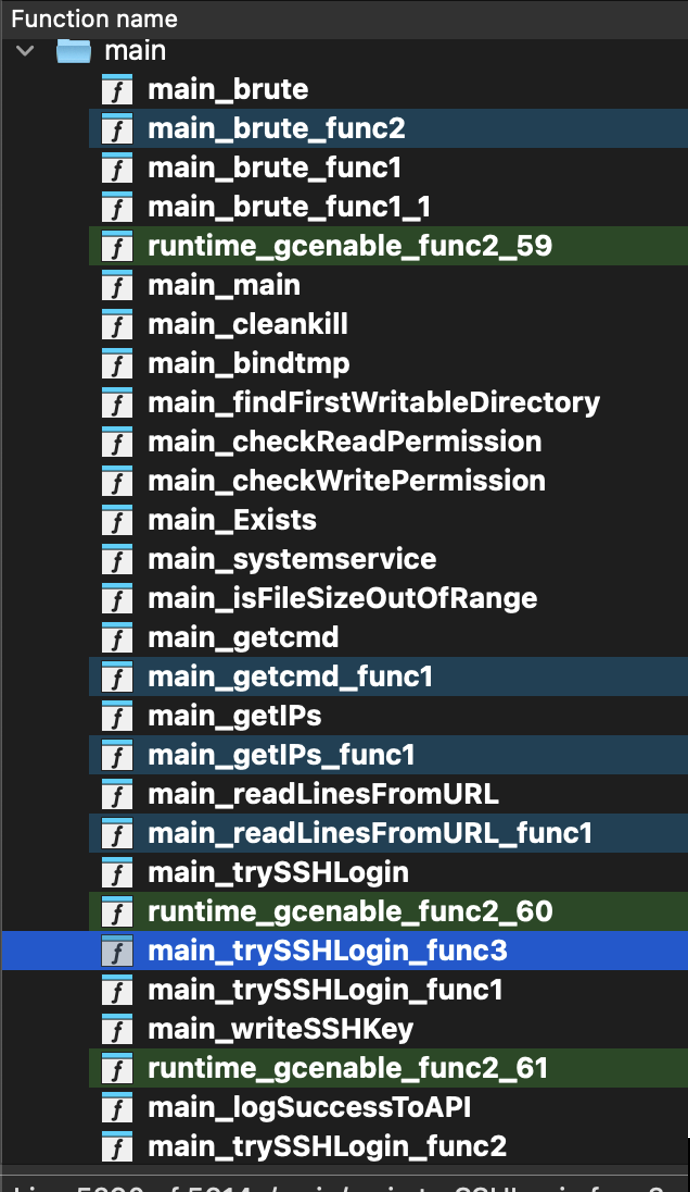
На смарт-гаджеты новобранец (VirusTotal — 30/64 на 20 мая) проникает через брутфорс SSH, получая с C2-сервера списки паролей и IP-адресов с открытым портом 22. При этом он проводит ряд проверок, чтобы убедиться, что атакуемая система пригодна для взлома и не является ханипотом.

Получив доступ, PumaBot для маскировки копирует себя в папку /lib/redis, собирает и отсылает на C2 системную информацию, создает фейковый systemd-сервис (redis.service либо mysqI.service — именно так, с заглавной «i» вместо «l») для закрепления в системе и ждет дальнейших указаний.


Поскольку на момент анализа C2-сервер вредоноса был недоступен, проследить их обмен не удалось. Обнаружив «xmrig» в списке выполняемых ботом команд, аналитики пришли к выводу, что основным назначением PumaBot является скрытная добыча криптовалюты.

Исследователи также выявили другие бинарные файлы, используемые в рамках данной кампании:

  • написанный на Go бэкдор ddaemon, обеспечивающий загрузку обновлений, бинарника networkxm и запуск скрипта nstallx.sh;
  • networkxm — инструмент брутфорса SSH по спискам, получаемым с C2, с целью дальнейшего распространения инфекции;
  • installx.sh, который загружает из внешнего источника jc.sh, обеспечивает ему разрешения на чтение / запись / исполнение с любым уровнем доступа, запуск и чистит историю команд bash;
  • сценарий jc.sh загружает со стороннего сервера вредоносный файл pam_unix.so для подмены оригинала, а также бинарник с именем «1»;
  • pam_unix.so работает как руткит и осуществляет перехват успешных логинов для сбора учетных данных, в том числе SSH, и сохранения в /usr/bin/con.txt;
  • контролер «1», отвечающий за создание файла con.txt, перемещение его в папку/usr/bin/ и эксфильтрацию содержимого.

Заражение маломощных IoT-устройств с целью криптоджекинга целесообразно лишь в том случае, когда их можно объединить в большую сеть. По данным МВД России, в рунете сейчас наблюдается рост числа ботнетов, создаваемых на базе систем «умного дома». Ранее такие IoT-сети в основном использовались для проведения DDoS-атак, а теперь злоумышленники с их помощью в основном майнят криптовалюту.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru