


Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Троян PumaBot брутфорсит SSH для внедрения в IoT-гаджеты майнера Monero

Обнаружен новый Linux-бот, нацеленный на встраиваемые IoT-устройства. Проведенный в Darktrace анализ показал, что написанный на Go троян умеет открывать бэкдор, брутфорсить SSH и загружать XMRig, а также руткит для кражи учетных данных.

Эксперты нарекли свою находку PumaBot — из-за интереса зловреда к имени Pumatronix, производителя охранных и дорожных видеокамер, которое он ищет на зараженных устройствах то ли в качестве цели, то ли для отката вредоносных функций.

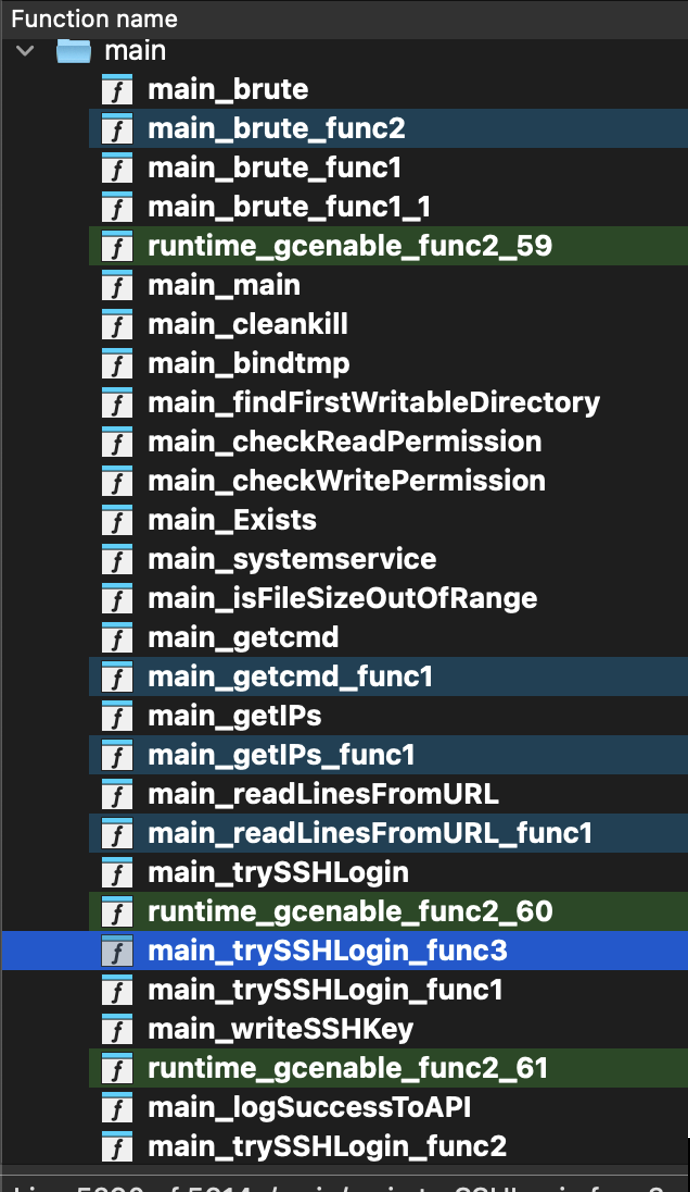
На смарт-гаджеты новобранец (VirusTotal — 30/64 на 20 мая) проникает через брутфорс SSH, получая с C2-сервера списки паролей и IP-адресов с открытым портом 22. При этом он проводит ряд проверок, чтобы убедиться, что атакуемая система пригодна для взлома и не является ханипотом.

Получив доступ, PumaBot для маскировки копирует себя в папку /lib/redis, собирает и отсылает на C2 системную информацию, создает фейковый systemd-сервис (redis.service либо mysqI.service — именно так, с заглавной «i» вместо «l») для закрепления в системе и ждет дальнейших указаний.


Поскольку на момент анализа C2-сервер вредоноса был недоступен, проследить их обмен не удалось. Обнаружив «xmrig» в списке выполняемых ботом команд, аналитики пришли к выводу, что основным назначением PumaBot является скрытная добыча криптовалюты.

Исследователи также выявили другие бинарные файлы, используемые в рамках данной кампании:

  • написанный на Go бэкдор ddaemon, обеспечивающий загрузку обновлений, бинарника networkxm и запуск скрипта nstallx.sh;
  • networkxm — инструмент брутфорса SSH по спискам, получаемым с C2, с целью дальнейшего распространения инфекции;
  • installx.sh, который загружает из внешнего источника jc.sh, обеспечивает ему разрешения на чтение / запись / исполнение с любым уровнем доступа, запуск и чистит историю команд bash;
  • сценарий jc.sh загружает со стороннего сервера вредоносный файл pam_unix.so для подмены оригинала, а также бинарник с именем «1»;
  • pam_unix.so работает как руткит и осуществляет перехват успешных логинов для сбора учетных данных, в том числе SSH, и сохранения в /usr/bin/con.txt;
  • контролер «1», отвечающий за создание файла con.txt, перемещение его в папку/usr/bin/ и эксфильтрацию содержимого.

Заражение маломощных IoT-устройств с целью криптоджекинга целесообразно лишь в том случае, когда их можно объединить в большую сеть. По данным МВД России, в рунете сейчас наблюдается рост числа ботнетов, создаваемых на базе систем «умного дома». Ранее такие IoT-сети в основном использовались для проведения DDoS-атак, а теперь злоумышленники с их помощью в основном майнят криптовалюту.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru