


С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

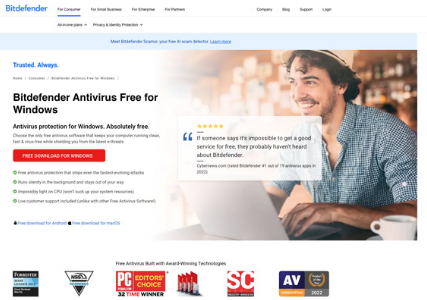
Команда DomainTools Intelligence обнаружила копию сайта Bitdefender, отдающую Venom RAT под видом Windows-версии антивируса. Как оказалось, вместе с трояном удаленного доступа на машины жертв загружаются инструмент постэксплуатации и стилер.

Вредоносная фальшивка bitdefender-download[.]com, по словам аналитиков, очень убедительна и мало чем отличается от оригинала.


Клик по вставленной кнопке инициирует загрузку файла BitDefender.zip по URL Bitbucket (аккаунт уже заблокирован) с перенаправлением на хранилище Amazon S3.

В архиве спрятан StoreInstaller.exe (уровень детектирования на VirusTotal — 51/71 по состоянию на 28 мая) с конфигурацией Venom RAT (форк опенсорсного Quasar RAT) и кодами, ассоциируемыми с другими проектами с открытым исходным кодом — фреймворком SilentTrinity и стилером StormKitty.

«Эти инструменты действуют согласованно, — отметили исследователи. — Venom RAT прокрадывается внутрь, StormKitty ворует пароли и данные криптокошельков, а SilentTrinity обеспечивает скрытность и позволяет атакующим сохранить контроль».

Подпишитесь на новости

Баны Claude связали с IP и платежами, но формула блокировок не доказана

На китайском форуме NodeSeek обсуждают причины блокировок аккаунтов Claude. Автор руководства утверждает, что пережил баны более двух десятков платных учётных записей и собрал наблюдения о работе защиты Anthropic. Главные факторы: репутация IP-адресов, окружение устройства и платёжные каналы.

Своими выводами пользователь поделился на форуме. По его предположению, проблемы могут возникать из-за адресов, ранее связанных со злоупотреблениями, следов заблокированных аккаунтов на устройстве и платёжных посредников с историей мошенничества или возвратов.

Но проверить, какой именно фактор вызвал конкретный бан, по этим наблюдениям нельзя.

При этом оригинал заметно отличается от разошедшегося пересказа. Автор не приводит единую систему баллов доверия и не доказывает штрафы за Linux, использование только браузера или работу с моделью Fable.

Высокую нагрузку он связывает преимущественно с ограничением частоты запросов, а не с автоматической блокировкой аккаунта.

Даже внутри обсуждения согласия нет: одни участники подтверждают отдельные наблюдения, другие называют выводы гаданием и приводят противоположный опыт.

Поэтому пока сообщество собирает гипотезы, но универсального рецепта от блокировки не обнаружило.

RSS: Новости на портале Anti-Malware.ru