


С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

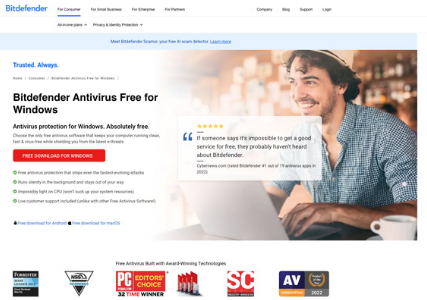
Команда DomainTools Intelligence обнаружила копию сайта Bitdefender, отдающую Venom RAT под видом Windows-версии антивируса. Как оказалось, вместе с трояном удаленного доступа на машины жертв загружаются инструмент постэксплуатации и стилер.

Вредоносная фальшивка bitdefender-download[.]com, по словам аналитиков, очень убедительна и мало чем отличается от оригинала.


Клик по вставленной кнопке инициирует загрузку файла BitDefender.zip по URL Bitbucket (аккаунт уже заблокирован) с перенаправлением на хранилище Amazon S3.

В архиве спрятан StoreInstaller.exe (уровень детектирования на VirusTotal — 51/71 по состоянию на 28 мая) с конфигурацией Venom RAT (форк опенсорсного Quasar RAT) и кодами, ассоциируемыми с другими проектами с открытым исходным кодом — фреймворком SilentTrinity и стилером StormKitty.

«Эти инструменты действуют согласованно, — отметили исследователи. — Venom RAT прокрадывается внутрь, StormKitty ворует пароли и данные криптокошельков, а SilentTrinity обеспечивает скрытность и позволяет атакующим сохранить контроль».

Подпишитесь на новости

Binance остановила ввод и вывод средств после взлома на $6,3 млрд

Криптобиржа Binance приостановила пополнение счетов и вывод средств после крупного инцидента в безопасности. По предварительной версии биржи, атакующий проник в инфраструктуру через скомпрометированный ноутбук DevOps-инженера. Оценка затронутых активов — около $6,3 млрд.

Подробности Binance раскрыла в официальном сообщении. Компрометация устройства могла дать злоумышленнику доступ к сервисному контейнеру и позволить отправлять несанкционированные транзакции на вывод. Признаков утечки закрытых ключей кошельков компания пока не обнаружила.

Совместно с партнёрами удалось заморозить около $3 млрд в блокчейне. Биржа отозвала аутентификацию соответствующего адреса, подключила правоохранителей и специалистов по блокчейн-аналитике. Ввод и вывод временно остановлены на время проверок безопасности.

Binance обещает покрыть все потери из фонда SAFU и собственных средств, а после устранения последствий — опубликовать обновлённое подтверждение резервов. Заявление о безопасности пользовательских средств пока исходит от самой компании.

Расследование продолжается: версия с ноутбуком предварительная. Подробный технический разбор биржа обещает после проверки фактов. Пока главный вопрос — как доступ к одному устройству превратился в возможность инициировать вывод такого масштаба.

RSS: Новости на портале Anti-Malware.ru