


В Linux 6.16 добавили простую настройку для сборки ядра под свой CPU

В Linux 6.16 добавили простую настройку для сборки ядра под свой CPU

В Linux 6.16 добавили простую настройку для сборки ядра под свой CPU

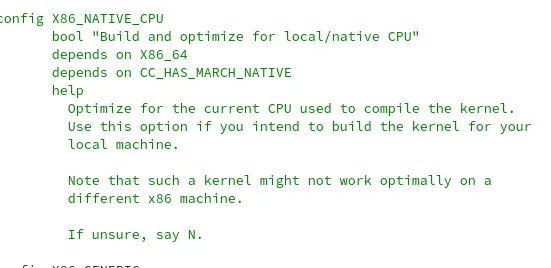
В ветку Linux 6.16 добавили новую опцию сборки — CONFIG_X86_NATIVE_CPU. Она позволяет одним махом включить флаг компилятора -march=native, чтобы ядро собиралось с оптимизацией конкретно под ваш процессор — AMD или Intel.

Раньше для этого приходилось настраивать сборку вручную, а теперь всё делается через конфиг: включаете опцию — и ядро автоматически подгоняется под архитектуру вашей машины.

Работает это при сборке под x86_64 и если компилировать ядро через GCC или Clang 19+ (в более ранних версиях Clang есть баги, мешающие корректной работе этой опции).


Интересно, что новая настройка действует не только на C-код ядра, но и на Rust-компоненты: для них включается соответствующий флаг -Ctarget-cpu=native.

Патч уже влит, хотя никаких тестов производительности авторы пока не приложили. Зато есть обещание: бенчмарки не за горами. Так что скоро узнаем, насколько это действительно ускоряет работу системы.

Если вы собираете ядро под конкретную машину и хотите выжать из железа максимум — самое время попробовать CONFIG_X86_NATIVE_CPU.

На днях мы писали об уязвимости в модуле удаленного доступа GNOME, с помощью которой злоумышленник сможет истощить системные ресурсы и многократно вызвать крах процесса.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru