


5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

Компания F6 провела масштабное исследование уровня кибербезопасности в семи ключевых отраслях экономики России: энергетике, ретейле, ИТ, транспорте и логистике, строительстве, промышленности и финансовом секторе.

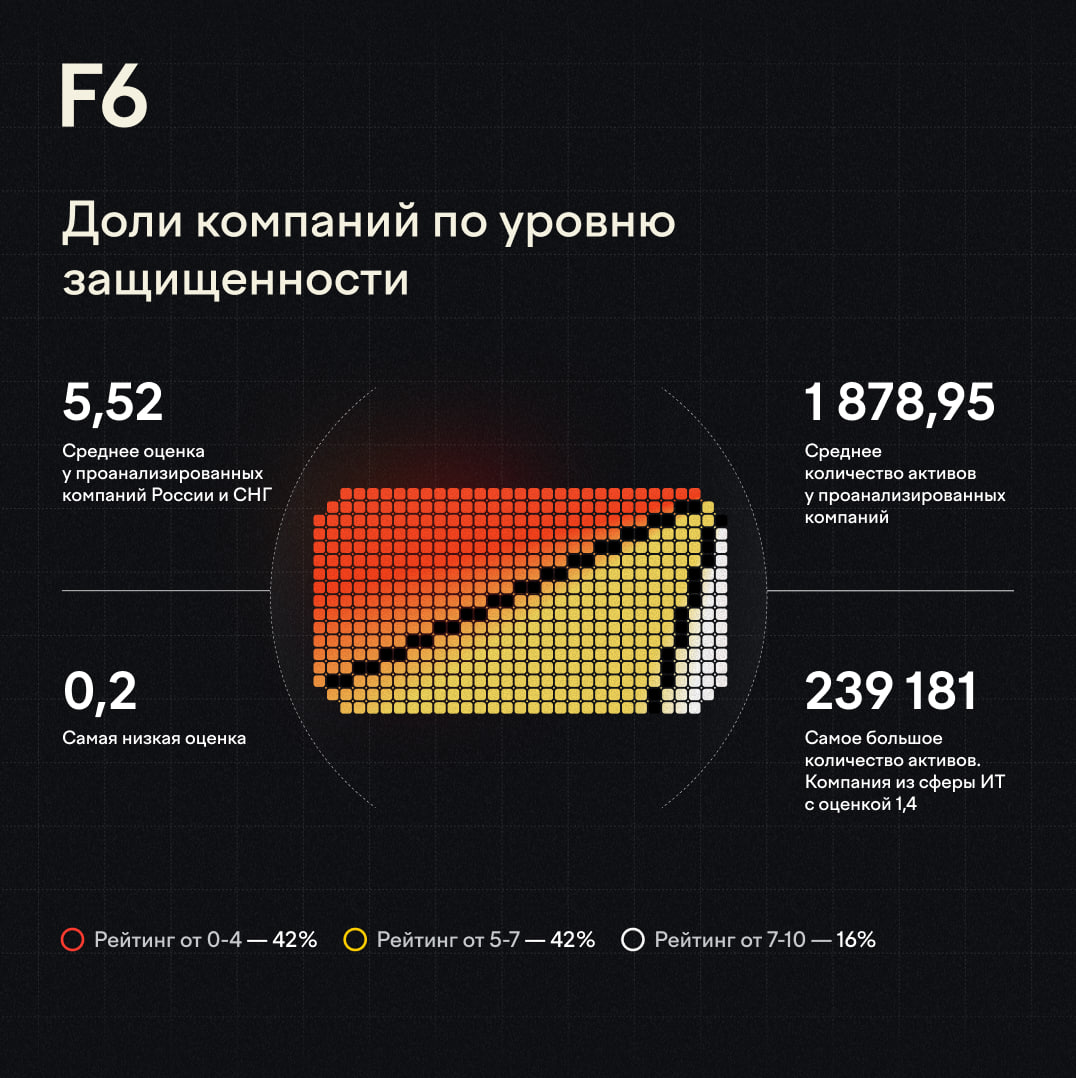
Всего проанализировали 1000 компаний, оценивая их по десятибалльной шкале — от 0 (максимальные риски) до 10 (минимальные).

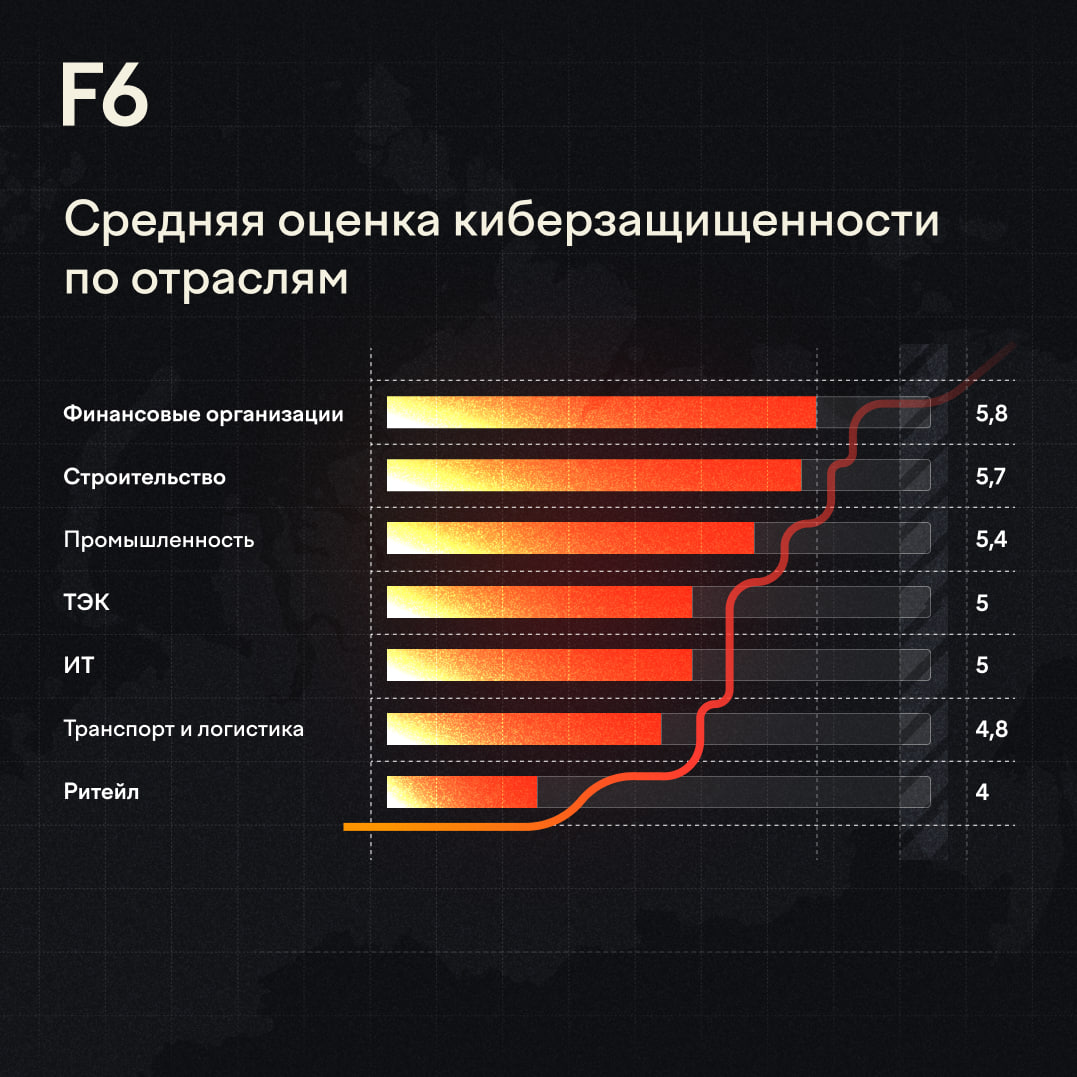
Средняя оценка по всем отраслям — 5,2 балла. Лучше всех с кибербезопасностью обстоят дела у финансовых организаций — они набрали 5,8. Далее идут строительные компании (5,7) и промышленность (5,4). Хуже всего — у ретейла, где средний балл составил всего 4.


Финансовый сектор давно под прицелом хакеров, поэтому банки, страховые и платёжные сервисы начали заниматься ИБ раньше других — инвестировали, внедряли защитные решения, выстраивали процессы.

Остальные отрасли, особенно ретейл и промышленность, столкнулись с серьёзными атаками в основном после 2022 года. До этого кибербезопасность для многих просто не была в приоритете.


Интересные детали

  • Самая большая доля компаний с высокой оценкой (от 8 до 10 баллов) — в промышленности (15%).
  • Максимальный балл — 10 — получили только четыре компании из IT, финансовой сферы и промышленности.
  • В промышленности же нашли и компанию с минимальной оценкой — всего 0,2 балла.
  • ИТ-сфера лидирует по количеству цифровых активов: в среднем — 5934 на компанию. У одной из них нашли следы более чем 239 тысяч активов — это требует постоянного автоматического контроля.
  • Самый низкий средний показатель — у строительных компаний (676 активов).

Для чего это нужно?

Индекс кибербезопасности помогает бизнесу понять, где находятся уязвимые места, какие риски самые актуальные и на что стоит делать упор в стратегии защиты. Особенно это актуально в условиях роста атак и ужесточения законодательства в сфере ИБ.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru