


Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Кто-то запустил в контейнерные среды сетевого червя для майнинга Dero

Эксперты «Лаборатории Касперского» выявили эпидемию криптоджекинга в контейнерных средах. Авторы атак проникают в инфраструктуру через открытые API Docker и внедряют майнер Dero, а также сетевого червя для дальнейшего распространения инфекции.

В зоне риска — ИТ-компании, облачные и хостинг-провайдеры, не уделяющие должного внимания защите API Docker и контролю над такими интерфейсами.

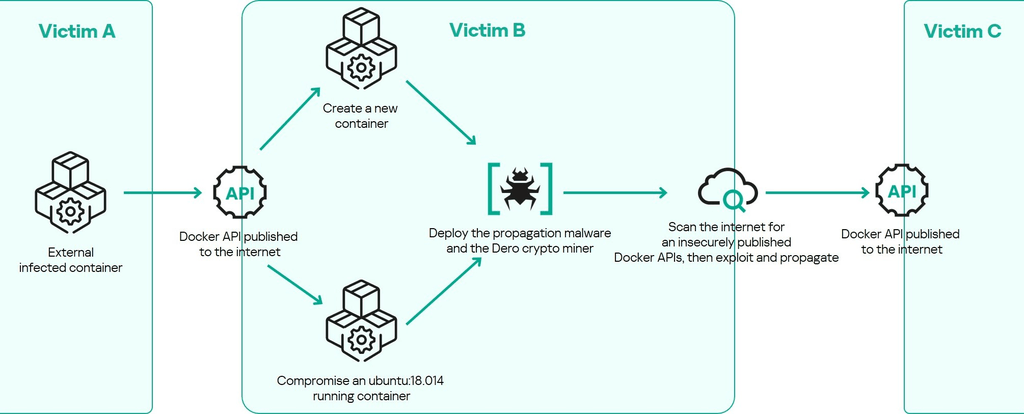
Получив первоначальный доступ, злоумышленники не только заражают существующие контейнеры, но также создают новые на основе стандартного образа Ubuntu и внедряют в них двух написанных на Go вредоносов с безобидными именами cloud и nginx.

Первый представляет собой кастомный майнер Dero (результат VirusTotal — 33/65 по состоянию на 22 мая), второй — ранее неизвестный Linux-троян, отвечающий за обеспечение бесперебойной добычи криптовалюты, а также за проведение веб-атак на другие сети.

Поиск незащищённых контейнерных сред осуществляется автоматически с помощью утилиты masscan. Подобная организация атак снимает необходимость в использовании C2-сервера.


«Такой метод может привести к огромному росту числа заражений, — предупреждает Виктор Сергеев, возглавляющий команду Kaspersky Incident Response. — Каждый скомпрометированный контейнер — это потенциальный источник кибератак, если в сетях, которые могут стать мишенью, не будут заблаговременно приняты меры безопасности».

Примечательно, что в текущей кампании используются узлы Dero и кошелек, засветившиеся два года назад в криптоджекинг-атаках на кластеры Kubernetes.

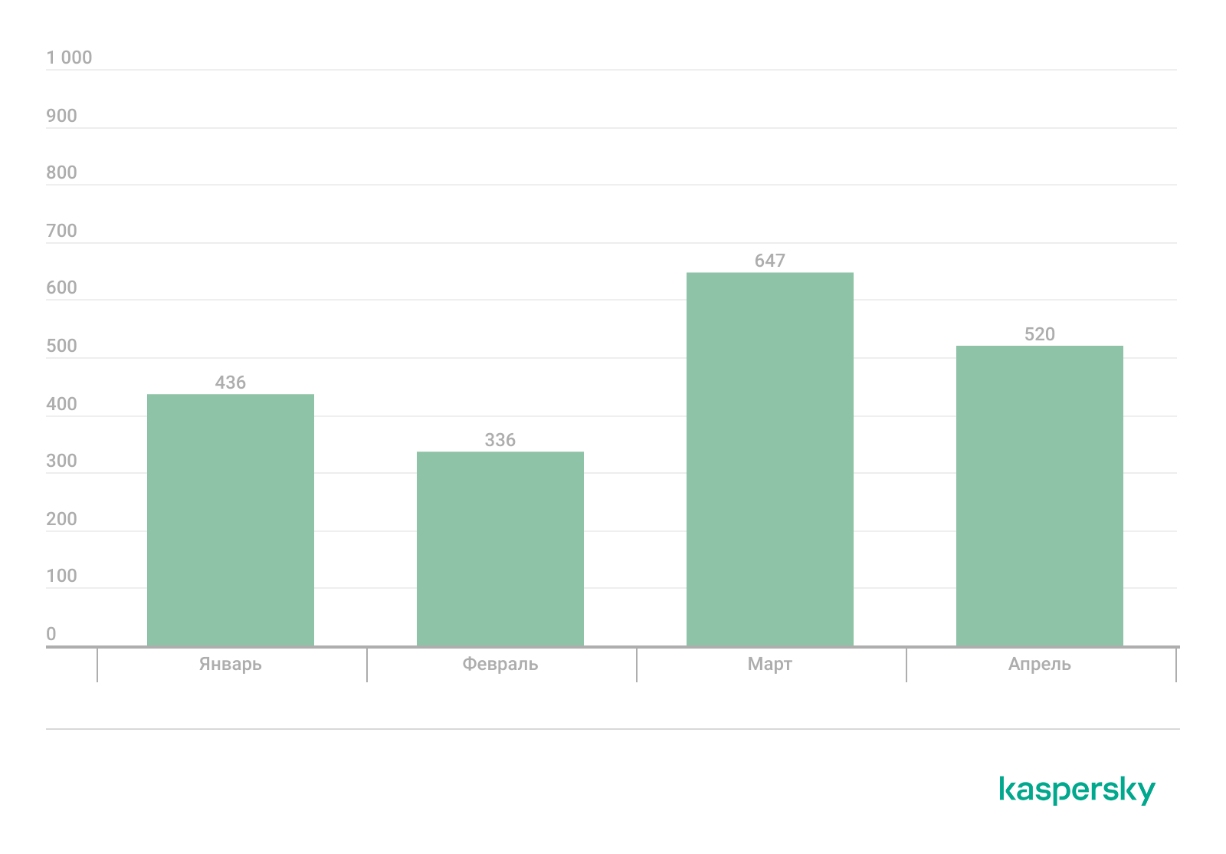
Поиск по Shodan, проведенный экспертами в прошлом месяце, выявил в интернете 520 доступных API Docker, опубликованных на порту 2375. Угроза актуальна также для России и стран СНГ.

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru