


Бэкдор Pure маскируется под «сверки» и «акты» — волна атак в РФ

Бэкдор Pure маскируется под «сверки» и «акты» — волна атак в РФ

Бэкдор Pure маскируется под «сверки» и «акты» — волна атак в РФ

Мошенники активно рассылают в российские организации троянов Pure под видом бухгалтерских документов. По данным «Лаборатории Касперского», с января число таких имейл-атак возросло в четыре раза в сравнении с показателем годовой давности.

Семейство Windows-зловредов Pure (загрузчик PureCrypter, инфостилер PureLogs, бэкдоPureRAT) в ИБ-компании отслеживают с 2022 года. Многофункциональные трояны предоставляются в пользование по модели MaaS (Malware-as-a-Service, «вредонос как услуга»).

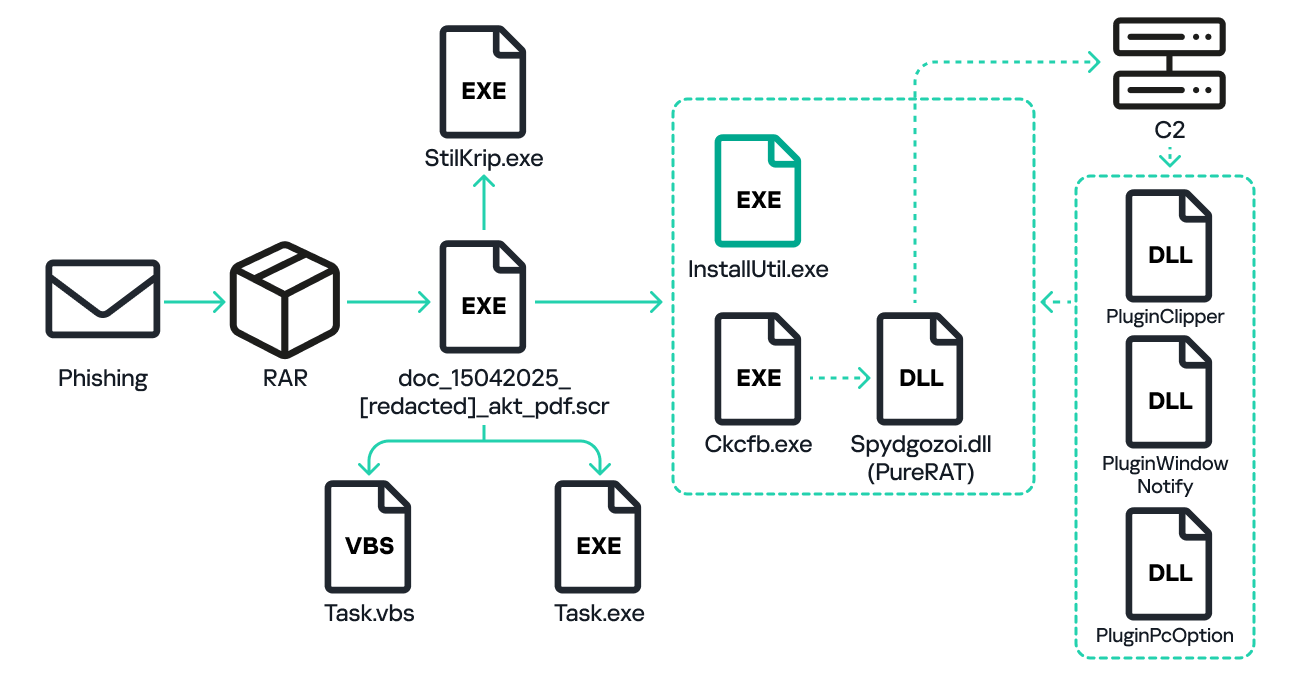
В рамках текущей кампании злоумышленники распространяют поддельные письма с вредоносной ссылкой или RAR-вложением, которое содержит исполняемый файл, замаскированный под документ PDF.

Имена архивных файлов обычно содержат слова doc, akt, sverka, buh, oplata. Иногда также встречаются упоминания компаний, разрабатывающих бухгалтерский софт или предоставляющих услуги по его внедрению.

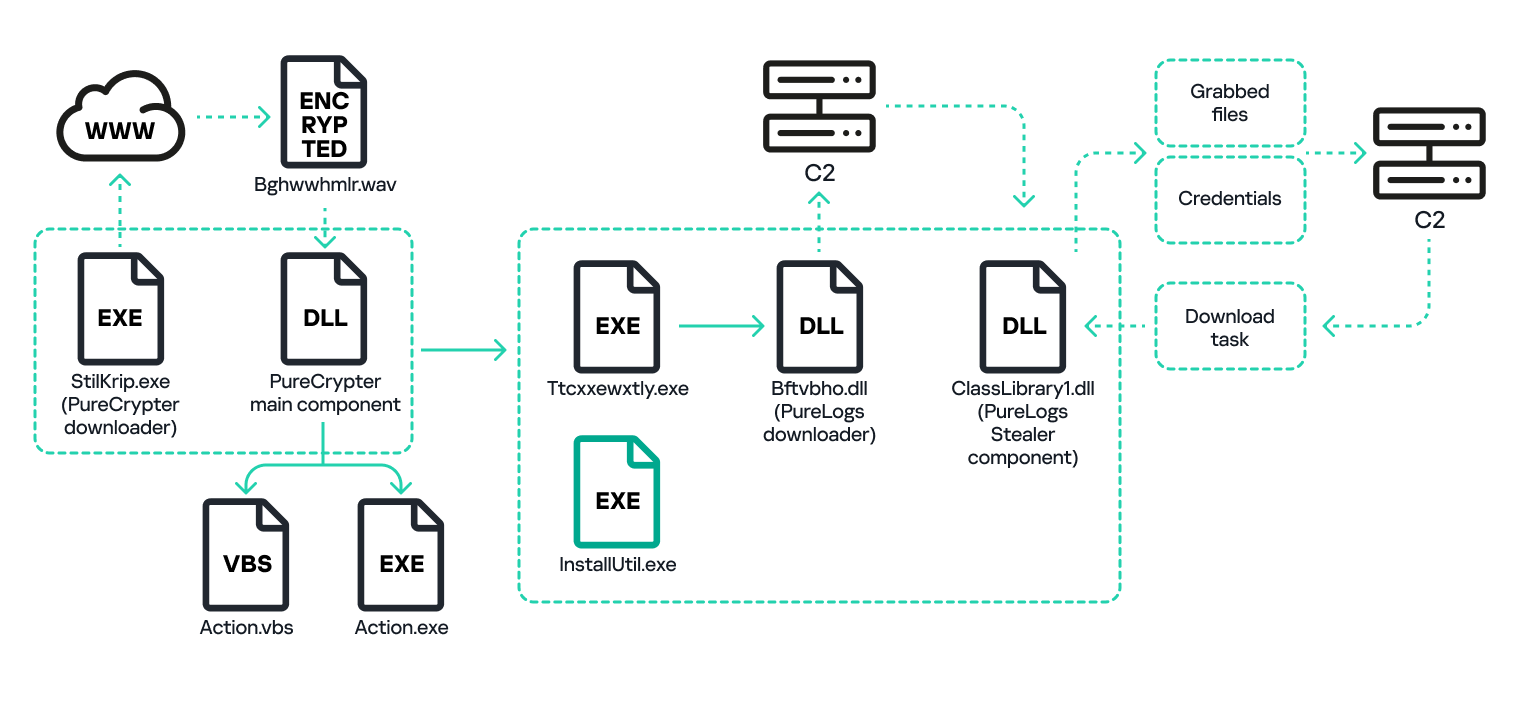
При запуске вредоносный экзешник копирует себя в папку %AppData% под именем Task.exe, создает в папке автозапуска скрипт Task.vbs и извлекает из ресурсов файлы StilKrip.exe (PureCrypter, загружающий PureLogs) и Ckcfb.exe (PureRAT).

Последний собирает информацию о зараженной системе (версия ОС, имя пользователя и компьютера, установленный антивирус) и в формате protobuf передает ее на C2-сервер, устанавливая SSL-соединение.

В ответ троян может получить команду на загрузку дополнительных модулей с данными конфигурации. Таких плагинов у PureRAT несколько десятков.

Модуль PluginPcOption, например, способен по команде выполнять самоудаление, перезапуск текущего файла, выключение / перезагрузку компьютера. Компонент PluginWindowNotify отслеживает запуск финансовых сервисов, чтобы оператор зловреда смог подключиться в режиме удаленного стола и опустошить счет жертвы.


Вредонос PureLogs умеет воровать данные из браузеров на основе Chromium и Gecko, а также из следующих приложений:

  • почтовых клиентов Foxmail, Mailbird, Outlook, MailMaster;
  • файловых менеджеров FileZilla, WinSCP;
  • мессенджеров Discord, Pidgin, Signal, Telegram;
  • OpenVPN, Proton VPN;
  • Steam, DownloadManager, OBS Studio, ngrok;
  • криптокошельков (40 наименований).

Стилер также интересуется браузерными расширениями (кошельки, менеджеры паролей) и обладает функциями загрузчика — по команде с С2 скачивает с указанного ресурса файл и запускает на исполнение.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru