


Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Pwn2Own Berlin: исследователи нашли 28 0-day, заработали $1 млн

Участники Pwn2Own Berlin 2025 за три дня продемонстрировали 28 уязвимостей нулевого дня в ОС Microsoft, Red Hat и других продуктах. Семь проблем были выявлены в ИИ-системах (NVIDIA Triton Inference Server и Chroma).

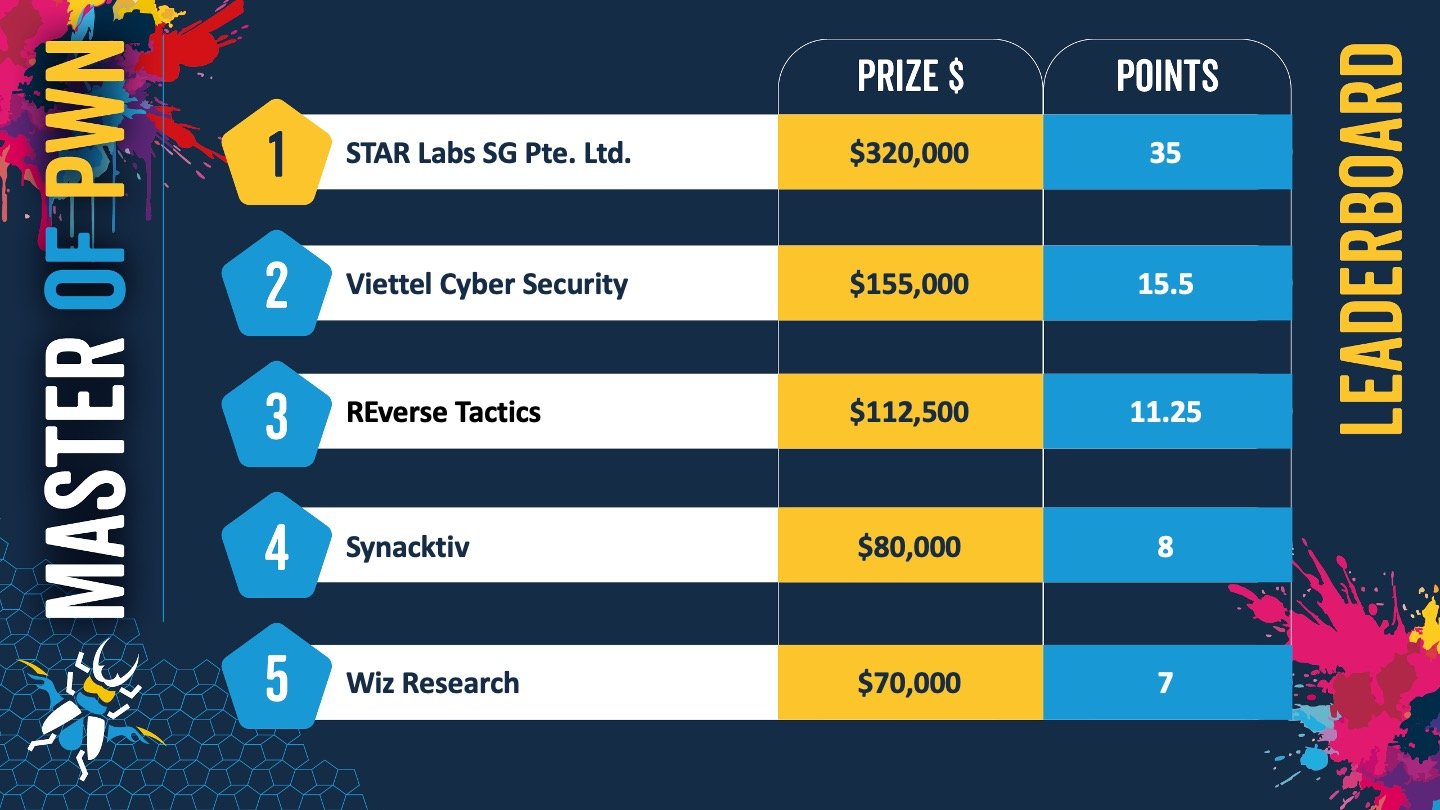
Общая сумма вознаграждений, выплаченных в рамках Pwn2Own 2025, превысила $1 миллион. Первое место заняла команда STAR Labs SG из Сингапура.


Кроме взломов в категории «ИИ», успехом завершились атаки на ОС, браузеры, платформы виртуализации, в том числе следующие попытки:

  • пять раз показано выполнение кода в Windows 11 с повышением привилегий до SYSTEM;
  • три раза через различные эксплойты для RHEL участникам удалось повысить привилегии до root;
  • продемонстрированы два разных способа выполнения кода в системе через эксплойт уязвимости в Mozilla Firefox;
  • два раза совершен выход за пределы Oracle VirtualBox с помощью 0-day (разных);
  • дважды сдался VMware ESXi, один раз — Workstation.

Из вендоров, чьи продукты были подвергнуты испытаниям, на показательные атаки быстрее всех отреагировала Mozilla. Патчи для критических CVE-2025-4918 и CVE-2025-4919 (обе вызваны ошибкой чтения / записи за пределами буфера) вышли в составе обновления Firefox 138.0.4 в последний день Pwn2Own, через несколько часов после демонстрации второго эксплойта.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru