


Chrome для Android научится сам подставлять коды 2FA из СМС

Chrome для Android научится сам подставлять коды 2FA из СМС

Chrome для Android научится сам подставлять коды 2FA из СМС

Если вы хоть раз проходили двухфакторную аутентификацию на сайте через Chrome на Android, то точно знаете, насколько неудобно каждый раз копировать код из СМС и вставлять его вручную. Особенно обидно, когда в приложениях всё работает автоматически — код прилетает, и тут же сам подставляется.

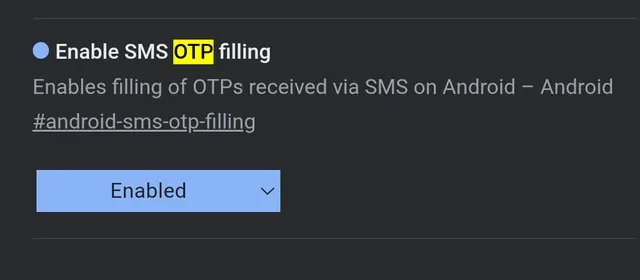
И вот хорошие новости: по данным надёжного информатора Leopeva64, в Chrome для Android скоро появится автозаполнение одноразовых кодов (OTP), полученных в СМС-сообщениях, прямо на сайтах.

То есть браузер сможет сам распознать пришедший код и вставить его, когда это нужно. Инсайдер даже поделилась скриншотом с новым переключателем в настройках:


Почему это полезно? Потому что не у всех сервисов есть мобильные приложения, а с сайтами работать всё равно приходится. А если ты и вовсе предпочитаешь браузер вместо лишних установок, то автозаполнение — прям спасение.

Конечно, Leopeva64 также справедливо напоминает, что СМС — не самый безопасный способ 2FA. Гораздо надёжнее использовать приложения-аутентификаторы вроде Google Authenticator. Но для сайтов новая функциональность будет очень кстати.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru