


В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

Эксперты Positive Technologies выявили 23 уязвимости в системе управления контентом NetCat. О проблемах, позволяющих изменять информацию на порталах и проникнуть во внутреннюю сеть, было доложено вендору; патчи вышли в составе версии 7.0 CMS.

В банк данных ИБ-угроз, работающий на базе ФСТЭК России, новые находки внесены под BDU-идентификаторами с 2024-06382 по 2024-06404. Степень опасности оценена как высокая либо критическая (от 8,1 до 9,1 балла CVSS).

«Мы обнаружили возможность проведения атак с использованием межсайтового скриптинга в различных модулях NetCat CMS, — комментирует Алексей Соловьев, руководитель группы экспертизы отдела анализа защищенности веб-приложений в PT. — Это могло бы позволить злоумышленнику выполнить произвольный код на сервере, получить доступ к исходному коду приложения, базе данных и закрепиться для последующих атак на компанию – владельца системы. Кроме того, нами были найдены уязвимости “Внедрение SQL-кода”. Атакующий, имеющий доступ к уязвимому модулю, мог бы повысить свои привилегии и получить полный доступ к базе данных для дальнейшего развития атаки».

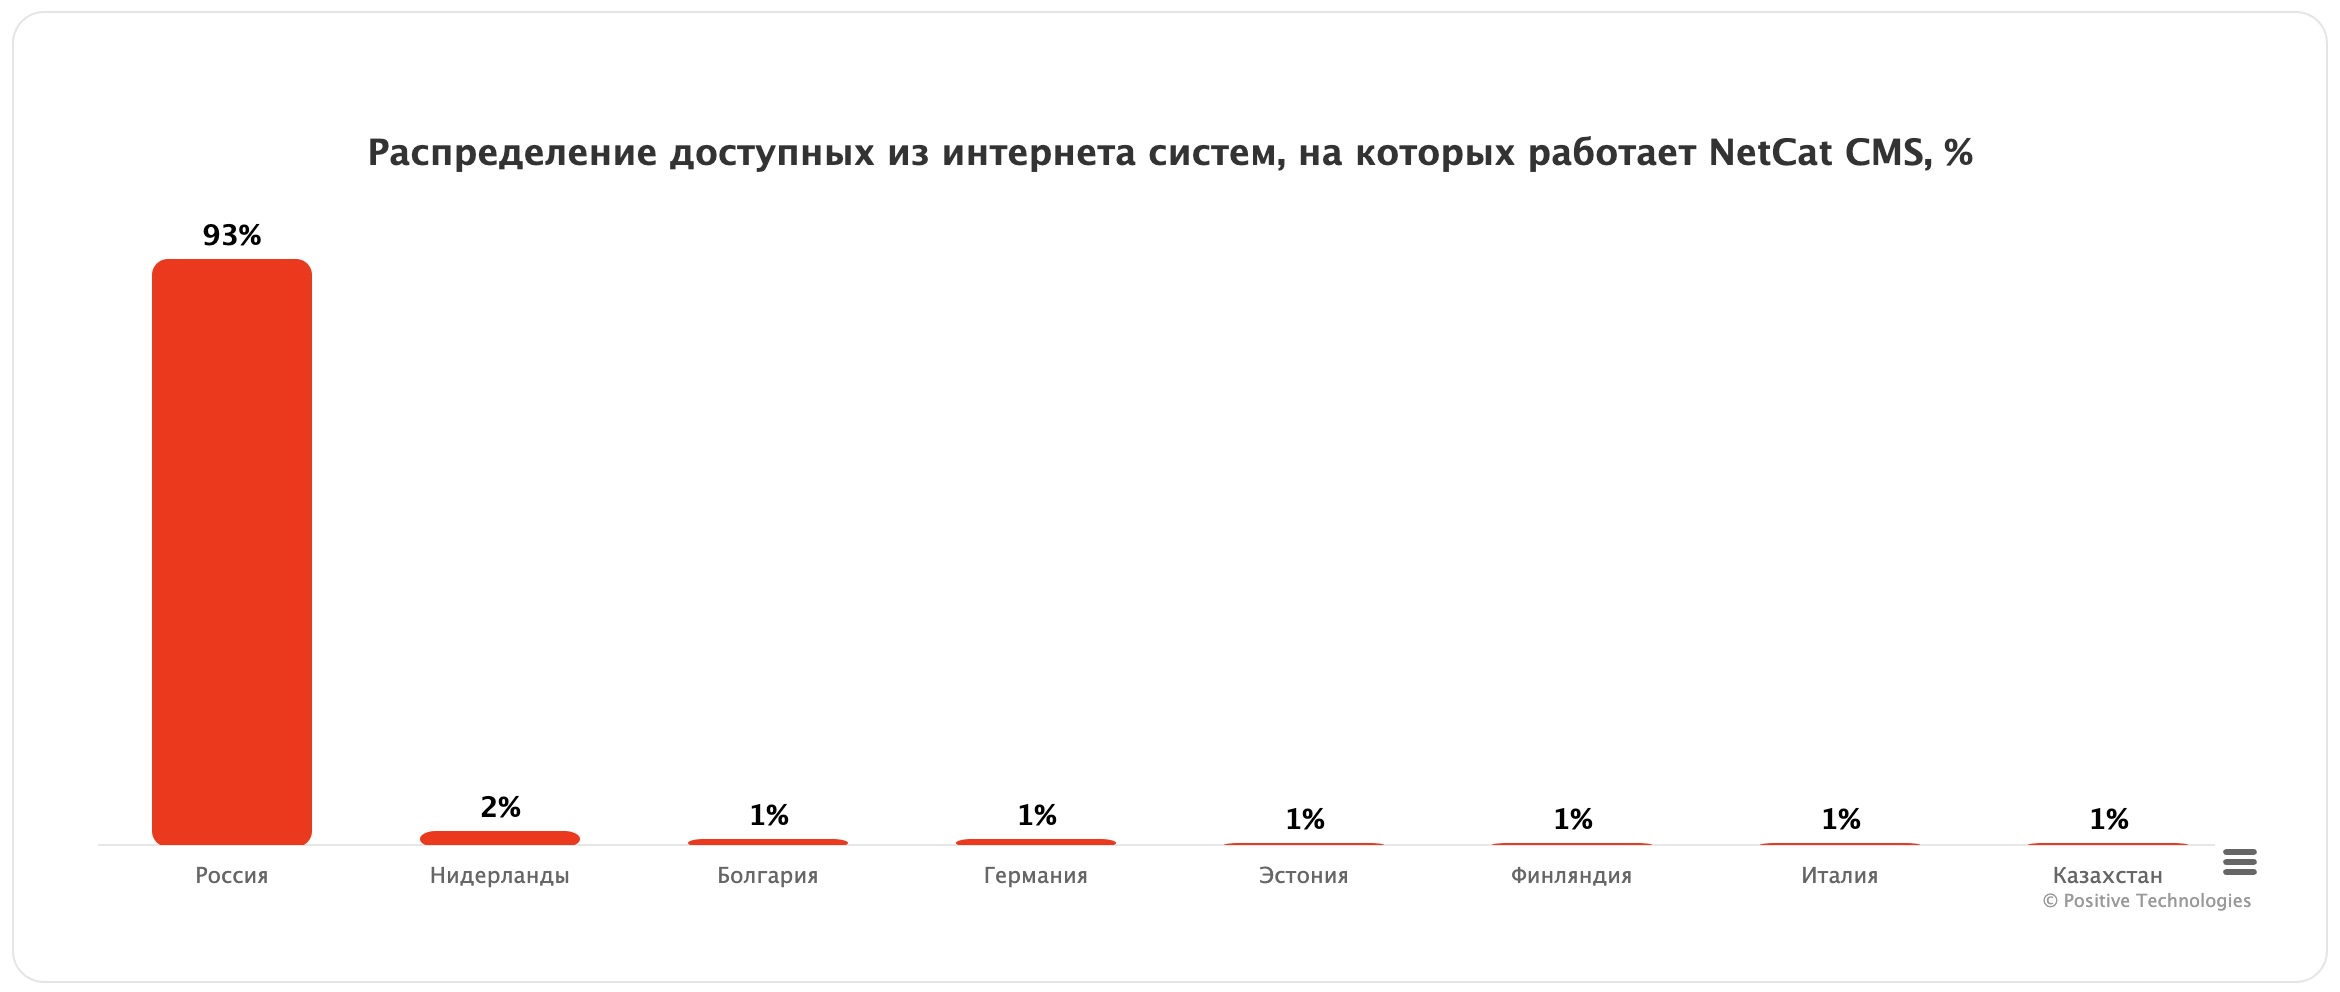
По внутренним данным компании «Неткэт», ее продукт, занесенный в реестр Минцифры, используют свыше 15 тыс. сайтов. Поиск в интернете, проведенный экспертами минувшей осенью, выявил более 200 уязвимых и доступных экземпляров NetCat CMS — в основном, в России.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru